Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Strategic-Planning-in-Education
Top-Angebote
Produkte zum Begriff Strategic-Planning-in-Education:
-
Creating Customer Value Through Strategic Marketing Planning, Fachbücher von Ruud T. Frambach, Edwin J. Nijssen"Creating Customer Value Through Strategic Marketing Planning" ist ein Fachbuch, das sich mit der Schaffung und Lieferung von überlegenen Kundenwerten in einem wettbewerbsintensiven Umfeld beschäftigt. Es richtet sich an Organisationen aller Art und bietet eine umfassende Analyse der Möglichkeiten zur Wertschöpfung im Markt. Das Buch kombiniert theoretische Grundlagen mit praktischen strategischen Marketingwerkzeugen und führt die Leser durch den Prozess der Erstellung eines strategischen Marketingplans. Es ist sowohl für Studierende der Marketingstrategie als auch für Manager von Nutzen, indem es praktische Rahmenbedingungen und Richtlinien bereitstellt, um nachhaltige Wettbewerbsvorteile zu erzielen. Die klare Struktur und die hilfreichen Vorschläge zur Anwendung der Werkzeuge machen es zu einem wertvollen Begleiter für alle, die sich mit strategischem Marketing auseinandersetzen.94,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
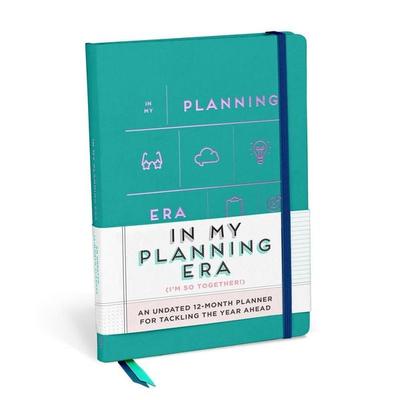
In My Planning Era Large Hardcover PlannerMake Plans To Tcb & Make Tlc Plans For Yourself! This Undated Weekly To-do Planner Helps You Plan Goals, To-do’s, And Essential “me” Time—for A Whole Year. Inside It’s Got: 12 Undated Monthly Calendars + 60 Undated Weekly Calendars + Goal-planning...25,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
2026 Christian Planning CalendarA 16-month Calendar Built Around Religious Observances, Featuring Beautiful Images Of Angels And Inspirational Quotes That Will Fill You With Hope. This Planning Calendar Showcases Exquisite Fine Art Images Of Angels Drawn From Classical And...20,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist Sprint Planning?
Was ist Sprint Planning? Sprint Planning ist ein wichtiger Bestandteil des agilen Projektmanagements, insbesondere im Scrum-Framework. Es handelt sich um ein Treffen, bei dem das Entwicklungsteam und der Product Owner gemeinsam die Aufgaben für den nächsten Sprint festlegen. Während des Sprint Plannings werden die Anforderungen des Product Backlogs diskutiert, priorisiert und in kleinere Aufgaben zerlegt, die innerhalb des Sprints erledigt werden sollen. Ziel ist es, eine klare Vision für den Sprint zu schaffen und sicherzustellen, dass das Team die notwendigen Schritte kennt, um die Sprint-Ziele zu erreichen. Am Ende des Sprint Plannings sollte das Team ein gemeinsames Verständnis davon haben, was während des Sprints erreicht werden soll und wie es umgesetzt wird. **
Top-Angebote
Produkte zum Begriff Strategic-Planning-in-Education:
-
Creating Customer Value Through Strategic Marketing Planning, Fachbücher von Ruud T. Frambach, Edwin J. Nijssen"Creating Customer Value Through Strategic Marketing Planning" ist ein Fachbuch, das sich mit der Schaffung und Lieferung von überlegenen Kundenwerten in einem wettbewerbsintensiven Umfeld beschäftigt. Es richtet sich an Organisationen aller Art und bietet eine umfassende Analyse der Möglichkeiten zur Wertschöpfung im Markt. Das Buch kombiniert theoretische Grundlagen mit praktischen strategischen Marketingwerkzeugen und führt die Leser durch den Prozess der Erstellung eines strategischen Marketingplans. Es ist sowohl für Studierende der Marketingstrategie als auch für Manager von Nutzen, indem es praktische Rahmenbedingungen und Richtlinien bereitstellt, um nachhaltige Wettbewerbsvorteile zu erzielen. Die klare Struktur und die hilfreichen Vorschläge zur Anwendung der Werkzeuge machen es zu einem wertvollen Begleiter für alle, die sich mit strategischem Marketing auseinandersetzen.94,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
In My Planning Era Large Hardcover PlannerMake Plans To Tcb & Make Tlc Plans For Yourself! This Undated Weekly To-do Planner Helps You Plan Goals, To-do’s, And Essential “me” Time—for A Whole Year. Inside It’s Got: 12 Undated Monthly Calendars + 60 Undated Weekly Calendars + Goal-planning...25,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Strategic-Planning-in-Education
-
2026 Christian Planning CalendarA 16-month Calendar Built Around Religious Observances, Featuring Beautiful Images Of Angels And Inspirational Quotes That Will Fill You With Hope. This Planning Calendar Showcases Exquisite Fine Art Images Of Angels Drawn From Classical And...20,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
2025 Christian Planning CalendarA 16-month Calendar Built Around Religious Observances, Featuring Fine Art Images Of Recognized Episcopal Saints For Every Month. This 2025 Calendar Features Seasonally Appropriate Images Of Saints, Selected From Lesser Feasts And Fasts Each...16,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brand PlanningBrand Planning , Neue Strategien für Marken und Kampagnen. Wie Sie eine erfolgreiche Markenstrategie entwickeln, Ihre Marke neu positionieren und eine wirkungsvolle Kommunikation umsetzen , Montageteile für Bremsbeläge & -backen > Bremsen & Bremsenteile , Auflage: 2. völlig neu bearbeitete Auflage 2024, Erscheinungsjahr: 20240506, Produktform: Leinen, Redaktion: Baetzgen, Andreas, Auflage: 24002, Auflage/Ausgabe: 2. völlig neu bearbeitete Auflage 2024, Seitenzahl/Blattzahl: 330, Keyword: Andreas Baetzgen; Brand; Brand Planning; Brands; Kampagnen; Markenführung; Markenkommunikation; Marktforschung; Trends; Werbung, Fachschema: Branding (wirtschaftlich)~Marke / Branding~Marketing / Branding~Absatz / Marketing~Marketing~Vermarktung, Fachkategorie: Marken und Markenkonzepte, Warengruppe: HC/Wirtschaft/Werbung, Marketing, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 182, Höhe: 25, Gewicht: 671, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist Sprint Planning?
Was ist Sprint Planning? Sprint Planning ist ein wichtiger Bestandteil des agilen Projektmanagements, insbesondere im Scrum-Framework. Es handelt sich um ein Treffen, bei dem das Entwicklungsteam und der Product Owner gemeinsam die Aufgaben für den nächsten Sprint festlegen. Während des Sprint Plannings werden die Anforderungen des Product Backlogs diskutiert, priorisiert und in kleinere Aufgaben zerlegt, die innerhalb des Sprints erledigt werden sollen. Ziel ist es, eine klare Vision für den Sprint zu schaffen und sicherzustellen, dass das Team die notwendigen Schritte kennt, um die Sprint-Ziele zu erreichen. Am Ende des Sprint Plannings sollte das Team ein gemeinsames Verständnis davon haben, was während des Sprints erreicht werden soll und wie es umgesetzt wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.