Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
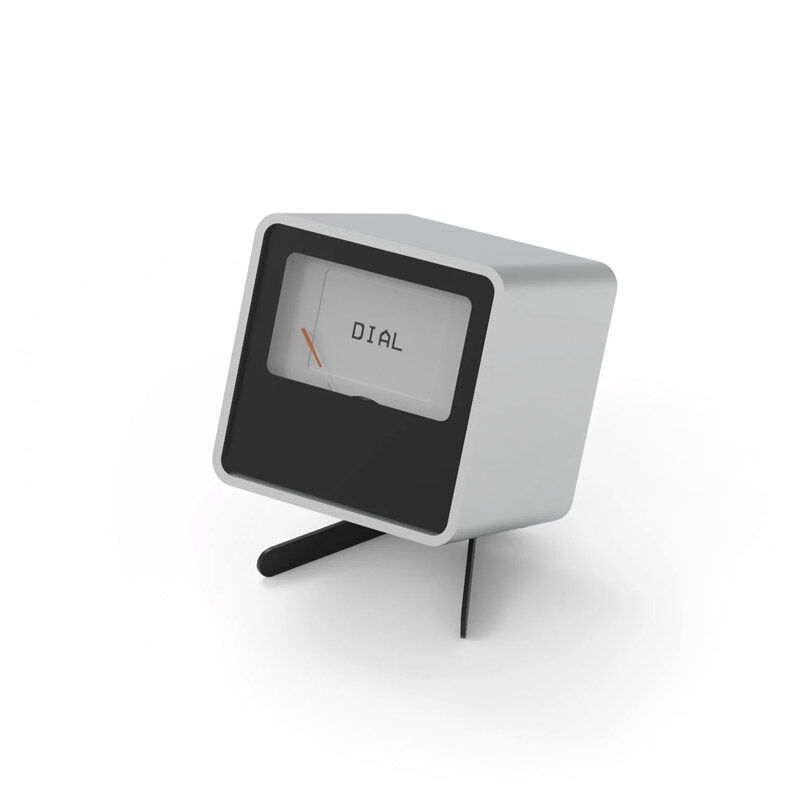
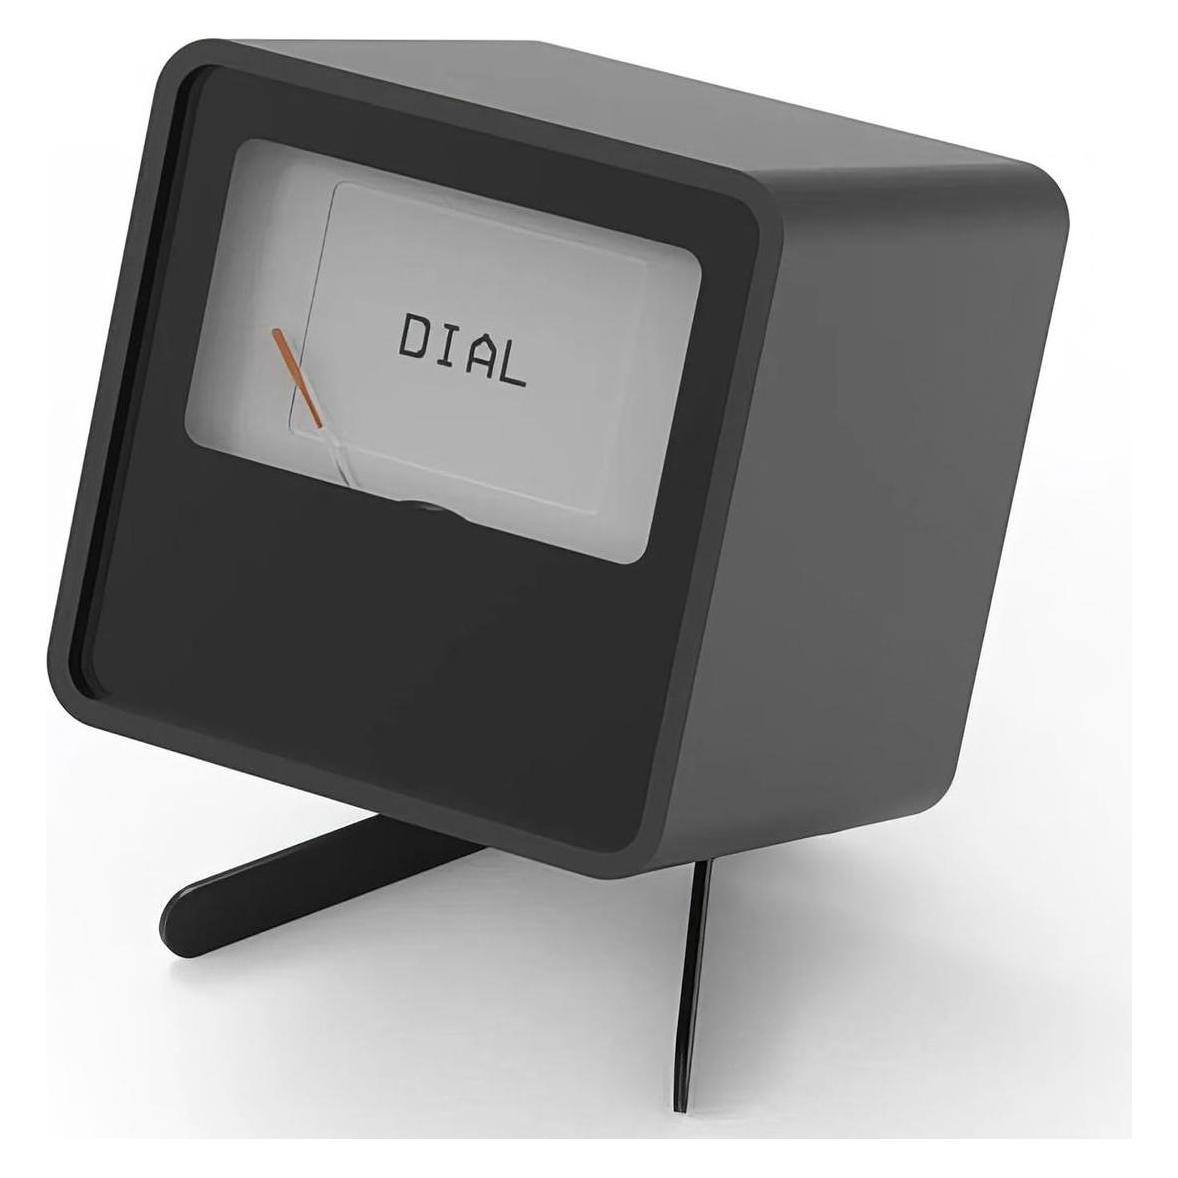
Ähnliche Suchbegriffe für Streacom-VU1-Dial---schwarz
Top-Angebote
Produkte zum Begriff Streacom-VU1-Dial---schwarz:
-
Streacom BC1 Vertical GPU Kit - schwarz, Grafikkarte, SchwarzMit dem Streacom BC1 Vertical GPU Kit montierst du deine Grafikkarte vertikal im BC1 Bench-Gehäuse. Es richtet sich an Enthusiasten und Modder, die ihre GPU optimal präsentieren und ihr Open-Bench-Setup funktional erweitern möchten. Das Kit ergänzt dein BC1 um eine stabile Halterung für die aufrechte GPU-Montage. So rückst du deine Grafikkarte optisch in den Fokus und profitierst von mehr Flexibilität bei der Komponenten-Anordnung. Ideal für leistungsstarke Testsysteme und Showcase-Builds, bei denen Präsentation und Struktur gleichermassen zählen.78,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Streacom DB4ODD Montage-Kit, Optisches Laufwerk, SchwarzMit dem DB4ODD Montage-Kit für optische Laufwerke im DB4 bietet Streacom eine innovative Lösung für das DB4 Fanless Cube-Gehäuse. Das Kit umfasst eine alternative Acryl-Deckplatte mit einer Öffnung für 5,25-Zoll-Slim-Drives und einen ODD-Laufwerkstray mit Schrauben und Eject-Button. Die Montage gestaltet sich einfach, indem die Deckelplatte und Seitenteile entfernt werden, um Platz für das Mini-ITX-Mainboard zu schaffen. Der ODD-Laufwerkstray kann dann auf der Rückseite des Trays angebracht werden, um optische SlimLine-Slot-In-Laufwerke zu installieren. Zusätzliche Laufwerke können variabel hinter dem Mainboard-Tray montiert werden. Das Kit ist kompatibel mit dem Streacom DB4 Fanless-Cube und wird mit einem ausführlichen Handbuch geliefert, um eine reibungslose Montage zu gewährleisten.35,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
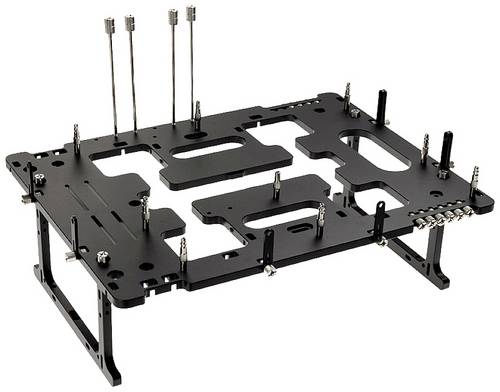
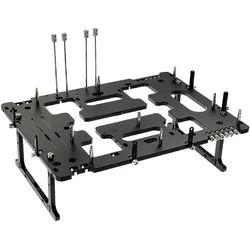
Streacom BC1 V2 (XL-ATX), PC Gehäuse, SchwarzStreacom ist ein Meister der präzisionsgefertigten PC-Gehäuse aus hochwertigem, massivem Aluminium, doch mit dem BC1 V2 Benchtable geht der Hersteller neue Wege. Mit Hwbot und OverClocking-TV ist es Streacom gelungen, namhafte Grössen der internationalen Overclocking-Community hinter sich versammeln. Im Rahmen des "Open Benchtable Project" hat Streacom einen weiteren clever designten, transportablen und offenen Benchmark-Tisch kreiert.174,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist meine Dial-Up-Telefonnummer?
Als KI habe ich keinen Zugriff auf persönliche Informationen wie Telefonnummern. Bitte wenden Sie sich an Ihren Telefonanbieter, um Ihre Dial-Up-Telefonnummer zu erfragen. **
Top-Angebote
Produkte zum Begriff Streacom-VU1-Dial---schwarz:
-
Streacom VU1-Dial - silberRetro-Display mit analogen Zeigern, übersichtliches Monitoring für dein Setup, Anzeige von Temperatur/Lüftergeschwindigkeit/Auslastung etc., anpassbares e-Ink-Display, RGB-Display-Beleuchtung, solides Gehäuse aus Aluminium, ausziehbare Standfüße13,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Streacom BC1 Vertical GPU Kit - schwarz, Grafikkarte, SchwarzMit dem Streacom BC1 Vertical GPU Kit montierst du deine Grafikkarte vertikal im BC1 Bench-Gehäuse. Es richtet sich an Enthusiasten und Modder, die ihre GPU optimal präsentieren und ihr Open-Bench-Setup funktional erweitern möchten. Das Kit ergänzt dein BC1 um eine stabile Halterung für die aufrechte GPU-Montage. So rückst du deine Grafikkarte optisch in den Fokus und profitierst von mehr Flexibilität bei der Komponenten-Anordnung. Ideal für leistungsstarke Testsysteme und Showcase-Builds, bei denen Präsentation und Struktur gleichermassen zählen.78,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Streacom-VU1-Dial---schwarz
-
Streacom DB4ODD Montage-Kit, Optisches Laufwerk, SchwarzMit dem DB4ODD Montage-Kit für optische Laufwerke im DB4 bietet Streacom eine innovative Lösung für das DB4 Fanless Cube-Gehäuse. Das Kit umfasst eine alternative Acryl-Deckplatte mit einer Öffnung für 5,25-Zoll-Slim-Drives und einen ODD-Laufwerkstray mit Schrauben und Eject-Button. Die Montage gestaltet sich einfach, indem die Deckelplatte und Seitenteile entfernt werden, um Platz für das Mini-ITX-Mainboard zu schaffen. Der ODD-Laufwerkstray kann dann auf der Rückseite des Trays angebracht werden, um optische SlimLine-Slot-In-Laufwerke zu installieren. Zusätzliche Laufwerke können variabel hinter dem Mainboard-Tray montiert werden. Das Kit ist kompatibel mit dem Streacom DB4 Fanless-Cube und wird mit einem ausführlichen Handbuch geliefert, um eine reibungslose Montage zu gewährleisten.35,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Streacom BC1 V2 (XL-ATX), PC Gehäuse, SchwarzStreacom ist ein Meister der präzisionsgefertigten PC-Gehäuse aus hochwertigem, massivem Aluminium, doch mit dem BC1 V2 Benchtable geht der Hersteller neue Wege. Mit Hwbot und OverClocking-TV ist es Streacom gelungen, namhafte Grössen der internationalen Overclocking-Community hinter sich versammeln. Im Rahmen des "Open Benchtable Project" hat Streacom einen weiteren clever designten, transportablen und offenen Benchmark-Tisch kreiert.174,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Streacom St-Nano160 (160 W), PC Netzteil, SchwarzStreacom hat eine Mission: Computer-Produkte und -Zubehör zu designen, zu entwickeln und herzustellen, um die Grenzen zwischen Form, Funktion, Qualität und Wert des Produkts verschmelzen zu lassen. Das Unternehmen ist noch sehr jung und kann dennoch auf eine Gruppe von Experten mit langjähriger Erfahrung zurückgreifen. Mit diesem Know-how ist es Streacom möglich, Produkte der Extraklasse zu fertigen. So wie das hier angebotene hocheffiziente, lautlose und winzige 160 Watt starke Nano-Netzteil. Es handelt sich um ein Set, welches aus einem externen AC-DC-Adapter und einer internen DC-DC-Wandlerplatine besteht, die direkt auf den 24-Pin-Anschluss des Mainboards aufgesteckt wird. Beide Komponenten werden mittels eines Hohlsteckers und entsprechender Buchse verbunden. Die Buchse geht von der internen Wandlerplatine über ein etwa 40 cm langes Kabel ab, das sich per Rändelmutter an der Gehäuserückseite fixieren lässt, wo das Kabel vom externen Adapter eingesteckt wird. Das ST-NANO160 HTPC-Netzteil ist ideal für Silent-Systeme auf Basis von Streacoms innovativen Passiv-Gehäusen geeignet, kann aber auch in anderen HTPC-Konfigurationen genutzt werden, solange die maximale Gesamtleistungsfähigkeit von 160 Watt nicht überschritten wird.121,78 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist meine Dial-Up-Telefonnummer?
Als KI habe ich keinen Zugriff auf persönliche Informationen wie Telefonnummern. Bitte wenden Sie sich an Ihren Telefonanbieter, um Ihre Dial-Up-Telefonnummer zu erfragen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.