Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Sugar-Bytes-DrumComputer
Top-Angebote
Produkte zum Begriff Sugar-Bytes-DrumComputer:
-
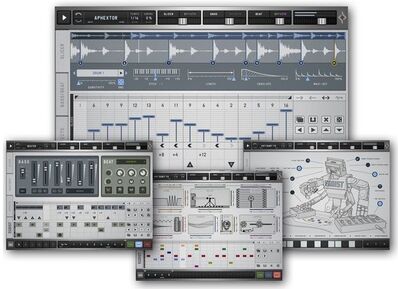
Sugar Bytes EgoistSugar Bytes Egoist (ESD); virtuelle Groovebox mit Slicer, Bass-, Beat- und Effektsequenzer zum schnellen Skizzieren von Tracks; intuitives Arrangieren und Manipulieren; Slicer arrangiert 16 Samples zu je 16 Slices mit Step-Sequenzer; Bassline mit Sequenzer für analoge Synthbässe; Beatbox mit Kick, Snare und Hihat; Effektsequenzer mit zahlreichen Effekten wie Tapestop, Looper, Reverb, Filter etc.; Song-Sequenzer; Slice-Keys95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brüderle, Klaus: Bits und Bytes in MikrochipsBits und Bytes in Mikrochips , Grundlagen der Technischen Informatik am Beispiel moderner Hardware , Spurstangen & -köpfe > Sportfederung , Auflage: 2. Auflage 2025, Erscheinungsjahr: 20250331, Autoren: Brüderle, Klaus, Auflage: 25002, Auflage/Ausgabe: 2. Auflage 2025, Seitenzahl/Blattzahl: 658, Abbildungen: Etwa 400 S. 157 Abbildungen, 128 Abbildungen in Farbe. Mit Online-Extras., Themenüberschrift: COMPUTERS / Hardware / General, Keyword: Technische Informatik;Digitale Weiterbildung;Hardware;Arbeitsspeicher;Prozessor;Prozessorarchitektur;CPU;Multithreading;SSD;IOPS;DDR5;Flops;Unicode;Microchips, Fachschema: Architektur (EDV)~Rechnerarchitektur~Computer / PC-Hardware / Schnittstellen~Database~Datenbank~Computer / PC-Hardware, Fachkategorie: Computerhardware, Imprint-Titels: Springer Vieweg, Warengruppe: HC/Hardware, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 168, Höhe: 32, Gewicht: 973, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sugar Bytes LooperatorSugar Bytes Looperator (ESD); Slicing und Effekt-Plugin; teilt eingehende Signale in 16 Slices, die neu arrangiert werden können; Loop-Track für rhythmische Stuttereffekte; Bit-Crusher und Sample-Raten-Reduktion sowie Lautstärke werden per Envelope-Modul gesteuert; getrennte Filtersektion für linken und rechten Kanal; Multieffektsektion mit Scratch-, Tape- und Vinyleffekten sowie Distortion, Granulareffekten etc.; Stepsequenzer zur Effektsteuerung119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sugar Bytes CyclopSugar Bytes Cyclop (ESD); virtueller Bass-Synthesizer; 6 Syntheseformen: Saw Regiment, Analog Sync, FM, Transformer, Spectromat und Phase Stressor; Modulatoren wie Wobble-Generator und Sound-Knob; FX-Sequencer; zehn Filtertypen; frei verschaltbarer Signalflow mit integriertem Overdrive; Suboscillator; Bassprozessor; übersichtlicher Modulations-Flow; über 800 Presets95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie viele Bytes sendet das WLAN, wenn es 2.000.000 Bytes empfängt, aber 64.000.000 Bytes empfängt?
Das WLAN sendet insgesamt 66.000.000 Bytes, wenn es 2.000.000 Bytes empfängt und 64.000.000 Bytes empfängt. **
Top-Angebote
Produkte zum Begriff Sugar-Bytes-DrumComputer:
-
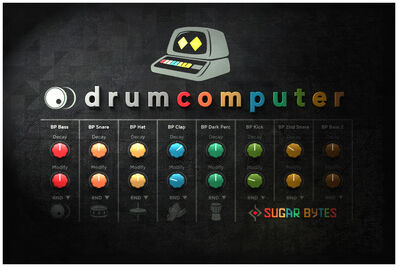
Sugar Bytes DrumComputerSugar Bytes DrumComputer (ESD); virtueller Drumcomputer; klassisch aufgebaute Drum-Maschine mit einigen Extras; 8 Sound Engines mit je einem Resonator, Wavetable und Resynthesizer; Zufallsgeneratoren für vielfältige Drumsounds; Keyboardsteuerung von Drumsounds, Mutes, Rolls usw. für Live-Performances; 16-Step-Sequenzer und Pattern-Generator mit Einstellungsmöglichkeiten für Probability, Rolls, +/- Step Delay, Swing und Humanize; MIDI-Export per Drag & Drop; über 400 Gesamt- und 450 Engine-Presets125,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sugar Bytes Sugar BundleSugar Bytes Sugar Bundle (ESD); enthält alle aktuellen Sugar Bytes Produkte; Graindad: umfangreicher Granulareffekt für Echtzeitanwendungen; Nest: modularer Sequenzer mit umfangreichen Editiermöglichkeiten; DrumComputer: klassisch aufgebaute Drum-Maschine mit einigen Extras; Aparillo: FM Synthesizer mit 16 Stimmen; Effectrix 2: Effekt-Sequenzer; Obscurium: generativer Synthesizer; Turnado: Multieffekt für Echtzeit-Audio-Manipulation; Factory: vielseitiger Synthesizer; WOW2: Filterbox mit 21 Filtermodellen; Looperator: Slicing- und Effekt-Plugin; Egoist: Groove-Instrument mit Slicer, Bass, Beat und Effektgerät; Cyclop: twisted Bass-Synthesizer; Guitarist: virtueller Gitarrist mit Amps, FX und Gitarren; Consequence: Cordsequenzer mit Instrumenten; Thesys: MIDI-Stepsequenzer; Unique: Vowel-Synthesizer; Artillery2: Effekt-Keyboard479,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sugar Bytes EgoistSugar Bytes Egoist (ESD); virtuelle Groovebox mit Slicer, Bass-, Beat- und Effektsequenzer zum schnellen Skizzieren von Tracks; intuitives Arrangieren und Manipulieren; Slicer arrangiert 16 Samples zu je 16 Slices mit Step-Sequenzer; Bassline mit Sequenzer für analoge Synthbässe; Beatbox mit Kick, Snare und Hihat; Effektsequenzer mit zahlreichen Effekten wie Tapestop, Looper, Reverb, Filter etc.; Song-Sequenzer; Slice-Keys95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brüderle, Klaus: Bits und Bytes in MikrochipsBits und Bytes in Mikrochips , Grundlagen der Technischen Informatik am Beispiel moderner Hardware , Spurstangen & -köpfe > Sportfederung , Auflage: 2. Auflage 2025, Erscheinungsjahr: 20250331, Autoren: Brüderle, Klaus, Auflage: 25002, Auflage/Ausgabe: 2. Auflage 2025, Seitenzahl/Blattzahl: 658, Abbildungen: Etwa 400 S. 157 Abbildungen, 128 Abbildungen in Farbe. Mit Online-Extras., Themenüberschrift: COMPUTERS / Hardware / General, Keyword: Technische Informatik;Digitale Weiterbildung;Hardware;Arbeitsspeicher;Prozessor;Prozessorarchitektur;CPU;Multithreading;SSD;IOPS;DDR5;Flops;Unicode;Microchips, Fachschema: Architektur (EDV)~Rechnerarchitektur~Computer / PC-Hardware / Schnittstellen~Database~Datenbank~Computer / PC-Hardware, Fachkategorie: Computerhardware, Imprint-Titels: Springer Vieweg, Warengruppe: HC/Hardware, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 168, Höhe: 32, Gewicht: 973, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Sugar-Bytes-DrumComputer
-
Sugar Bytes LooperatorSugar Bytes Looperator (ESD); Slicing und Effekt-Plugin; teilt eingehende Signale in 16 Slices, die neu arrangiert werden können; Loop-Track für rhythmische Stuttereffekte; Bit-Crusher und Sample-Raten-Reduktion sowie Lautstärke werden per Envelope-Modul gesteuert; getrennte Filtersektion für linken und rechten Kanal; Multieffektsektion mit Scratch-, Tape- und Vinyleffekten sowie Distortion, Granulareffekten etc.; Stepsequenzer zur Effektsteuerung119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sugar Bytes CyclopSugar Bytes Cyclop (ESD); virtueller Bass-Synthesizer; 6 Syntheseformen: Saw Regiment, Analog Sync, FM, Transformer, Spectromat und Phase Stressor; Modulatoren wie Wobble-Generator und Sound-Knob; FX-Sequencer; zehn Filtertypen; frei verschaltbarer Signalflow mit integriertem Overdrive; Suboscillator; Bassprozessor; übersichtlicher Modulations-Flow; über 800 Presets95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sugar Bytes NestSugar Bytes Nest (ESD); modulares Sequenzer-Plugin; generiert bis zu 8 MIDI-Stimmen, die sich auf bis zu 4 Ziele routen lassen; über 20 verschiedene Module wie Shift-Register oder Multiplexer, Logikwerkzeuge, Arpeggiator uvm. zur Erstellung eigener, komplexer Sequenzer; Host für bis zu 4 VST2-Plugins; integrierte Klangerzeugung mit Synthesizer- und Drumsounds; 12 MIDI-steuerbare Szenen für erlauben den schnellen Wechsel kompletter Patches; Stereosumme mit internem Hall; Einzelausgänge zur DAW pro Instrument und Hall-Kanalschauen95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sugar Bytes DialektSugar Bytes Dialekt (ESD); 8-Spur-Groovebox-Plugin für Desktop und mobile Endgeräte; kombiniert Klangerzeugung, Samplebearbeitung und Sequenzsteuerung in einem integrierten System; drei Drum-Spuren, drei monophone Synth-Spuren, eine Sampler / Sample-Slicer-Spur, eine polyphone Chord-Spur; 27 Klangerzeuger mit Oszillator-Modellen, Physical Modelling, FM, Wavetable und Rompler; Sample-Slicer mit bis zu 32 Segmenten und Bearbeitungsfunktionen; Step-Sequenzer mit 32 Schritten pro Spur und Parameter-Locks pro Schritt; Trig-Bedingungen, Rolls und Clock-Divider zur Erzeugung von Polyrhythmen und rhythmischer Variation; Zufallsfunktionen zur Erzeugung von Klängen, Patterns und kompletten Songstrukturen; Song-Randomizer mit stilbasierten Vorgaben für Akkordfolgen, Effekte und Arrangement; Drag-and-Drop-Arbeitsbereich zur Organisation von Tracks, Patterns und Parts auf der Memory Page; Song-Modus mit Mute-Sequenz, Wiederholungen und Loop-Punkten; acht Effektmodule mit XY-gesteuerter Echtzeitautomation und separatem Effekt-Sequencer; separate Audio- und MIDI-Ein-/Ausgänge für DAW-Integration98,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie viele Bytes sendet das WLAN, wenn es 2.000.000 Bytes empfängt, aber 64.000.000 Bytes empfängt?
Das WLAN sendet insgesamt 66.000.000 Bytes, wenn es 2.000.000 Bytes empfängt und 64.000.000 Bytes empfängt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.