Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Sugo-alle-melanzane
Top-Angebote
Produkte zum Begriff Sugo-alle-melanzane:
-
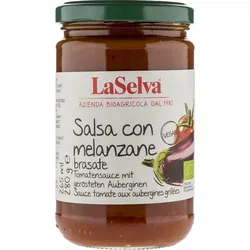
Salsa - con Melanzane brasate100% Tomaten aus der Toskana. Auberginen aus unserem eigenen Anbau werden in Sonnenblumenöl angeröstet. In Kombination mit milden Zwiebeln, Basilikum, Knoblauch und Tomatensauce entfalten die gerösteten Auberginen einen besonderen Eigengeschmack. Hinweise zur Handhabung und Lagerung Eine würzige Sauce, die sich für alle Sorten von Pasta eignet. Kühl und trocken lagern.3,32 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Herzog, Annette: Alle, alle feiern Weihnachten!Alle, alle feiern Weihnachten! , 24 zauberhafte Adventskalender-Geschichten zum Vorlesen - Pappbilderbuch mit herausnehmbarem Weihnachtsbaum ab 3 Jahren , Armaturenbretter > Armaturenbretter & Handschuhfächer , Erscheinungsjahr: 20211004, Produktform: Leinen, Autoren: Herzog, Annette, Illustrator: Bednarski, Laura, Seitenzahl/Blattzahl: 26, Abbildungen: Mit fbg. Illus & Weihnachtsbaum zum Herausnehmen, Keyword: ab 3; adventkalender geschichten kinder; adventskalender; adventskalender zum mitmachen; adventskalendergeschichten; bilderbuch ab 3 jahre; buch; buecher; bücher; geschenk; geschenke; geschenke für mädchen; heiligabend; kinderbuch; kinderbücher ab 3 jahre; mitmachbuch; mädchen geschenke; pappbilderbuch; tiere; vorlesebuch; waldtiere; weihnachten; weihnachtsbaum; weihnachtsbaum dekorieren; weihnachtsbaumaufsteller; weihnachtsbuch; weihnachtsbuch für kinder; weihnachtsgeschichten; weihnachtsmann; wichtel; wunschzettel; zum vorlesen, Fachschema: Bilderbuch~Kinder- u. Jugendliteratur / Beschäftigungsbuch~Tier / Bilderbuch, Sachbilderbuch~Bilderbuch / Pappbilderbuch, Leporellos, Fachkategorie: Interaktive Bücher, Mitmachbücher, Bastel-, Experimentier- und Aktivitätssets für Kinder~Kinder/Jugendliche: Natur- & Tiergeschichten~Babybücher, Interesse Alter: empfohlenes Alter: ab 3 Jahre~Advent~Für Kinder von 0 bis 36 Monate, Altersempfehlung / Lesealter: 18, ab Alter: 3, bis Alter: 99, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49030000, Warenverzeichnis für die Außenhandelsstatistik: 49030000, Länge: 364, Breite: 265, Höhe: 20, Gewicht: 1094, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Barbie & Stacie - Eine Schwester für alle Fälle, 1 Galakto TokenEntdecken Sie Die Welt Von Barbie & Stacie Mit Diesem Spannenden Spielset. Begleiten Sie Die Schwestern Auf Ihren Abenteuern Und Erleben Sie Fantasievolle Geschichten. Perfekt Für Kreative Rollenspiele Und Stundenlangen Spielspaß. Ideal Für...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Melanzane grigliate - gegrillte Auberginen 280gAuberginen aus eigenem Anbau in der Toskana, sonnengereift und frisch verarbeitet. Die Auberginen werden in Scheiben geschnitten, gegrillt und in Öl mit ein wenig Petersilie und Essig eingelegt, der dem Gemüse Frische verleiht. Hinweise zur Handhabung und Lagerung Gegrillte Auberginen sind eine typisch toskanische Beilage und hervorragend als Vorspeise geeignet. Auch zur Zubereitung von Pizza. Salat oder als Beilage zu Fisch- und Fleischgerichten zu empfehlen. Kühl und trocken lagern.6,64 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Sugo-alle-melanzane:
-
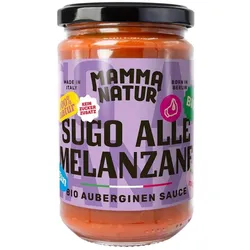
Sugo alle melanzane - Auberginen Sauce 280gDer Sugo alle melanzane (Bio Auberginen Sauce) ist eine köstliche Tomatensoße aus sorgfältig ausgewählten, reifen Auberginen. Diese werden zusammen mit Zwiebeln, Olivenöl und Tomaten zu einer feinen Soße verarbeitet, die durch ihren vollen Geschmack und ihre cremige Konsistenz überzeugt. Der Sugo alle melanzane eignet sich hervorragend als Basis für verschiedene italienische Nudelgerichte und ist eine echte Delikatesse für alle Melanzane-Liebhaber. Hinweise zur Handhabung und Lagerung: Nach dem Öffnen im Kühlschrank aufbewahren und innerhalb von wenigen Tagen verzehren.3,32 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
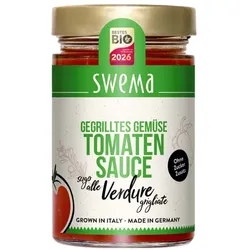
Tomatensauce gegrilltes Gemüse - sugo alle Verdure grigliate 300gTomatensauce Gegrilltes Gemüse, 300g Sugo alle Verdura grigliate - Für alle, die mehr als nur Tomate lieben SweMa Bio-Tomatensauce Verdure grigliate verbindet vollreife italienische Bio-Tomaten mit Auberginen, Paprika und Zucchini. Das Bio-Gemüse wird bei SweMa frisch im Haus gegrillt. Dabei entwickelt es seine charakteristischen Röstaromen und verleiht der Sauce den authentischen Geschmack einer hausgemachten Gemüsetomatensauce. Die fertig zubereitete Sauce kann direkt erwärmt und zu Pasta serviert werden. Sie eignet sich ebenso für Lasagne, Aufläufe, Gnocchi, Pizza, Ofengemüse oder als aromatische Grundlage für weitere mediterrane Gerichte. Die Bio-Tomatensauce Verdure grigliate wurde im Rahmen der Auszeichnung „Bestes Bio 2026“ prämiert. Die Rezeptur ist vegan, glutenfrei und laktosefrei. Sie kommt ohne Zuckerzusatz und ohne Zusatzstoffe aus.2,69 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Salsa - con Melanzane brasate100% Tomaten aus der Toskana. Auberginen aus unserem eigenen Anbau werden in Sonnenblumenöl angeröstet. In Kombination mit milden Zwiebeln, Basilikum, Knoblauch und Tomatensauce entfalten die gerösteten Auberginen einen besonderen Eigengeschmack. Hinweise zur Handhabung und Lagerung Eine würzige Sauce, die sich für alle Sorten von Pasta eignet. Kühl und trocken lagern.3,32 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Herzog, Annette: Alle, alle feiern Weihnachten!Alle, alle feiern Weihnachten! , 24 zauberhafte Adventskalender-Geschichten zum Vorlesen - Pappbilderbuch mit herausnehmbarem Weihnachtsbaum ab 3 Jahren , Armaturenbretter > Armaturenbretter & Handschuhfächer , Erscheinungsjahr: 20211004, Produktform: Leinen, Autoren: Herzog, Annette, Illustrator: Bednarski, Laura, Seitenzahl/Blattzahl: 26, Abbildungen: Mit fbg. Illus & Weihnachtsbaum zum Herausnehmen, Keyword: ab 3; adventkalender geschichten kinder; adventskalender; adventskalender zum mitmachen; adventskalendergeschichten; bilderbuch ab 3 jahre; buch; buecher; bücher; geschenk; geschenke; geschenke für mädchen; heiligabend; kinderbuch; kinderbücher ab 3 jahre; mitmachbuch; mädchen geschenke; pappbilderbuch; tiere; vorlesebuch; waldtiere; weihnachten; weihnachtsbaum; weihnachtsbaum dekorieren; weihnachtsbaumaufsteller; weihnachtsbuch; weihnachtsbuch für kinder; weihnachtsgeschichten; weihnachtsmann; wichtel; wunschzettel; zum vorlesen, Fachschema: Bilderbuch~Kinder- u. Jugendliteratur / Beschäftigungsbuch~Tier / Bilderbuch, Sachbilderbuch~Bilderbuch / Pappbilderbuch, Leporellos, Fachkategorie: Interaktive Bücher, Mitmachbücher, Bastel-, Experimentier- und Aktivitätssets für Kinder~Kinder/Jugendliche: Natur- & Tiergeschichten~Babybücher, Interesse Alter: empfohlenes Alter: ab 3 Jahre~Advent~Für Kinder von 0 bis 36 Monate, Altersempfehlung / Lesealter: 18, ab Alter: 3, bis Alter: 99, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49030000, Warenverzeichnis für die Außenhandelsstatistik: 49030000, Länge: 364, Breite: 265, Höhe: 20, Gewicht: 1094, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Sugo-alle-melanzane
-
Barbie & Stacie - Eine Schwester für alle Fälle, 1 Galakto TokenEntdecken Sie Die Welt Von Barbie & Stacie Mit Diesem Spannenden Spielset. Begleiten Sie Die Schwestern Auf Ihren Abenteuern Und Erleben Sie Fantasievolle Geschichten. Perfekt Für Kreative Rollenspiele Und Stundenlangen Spielspaß. Ideal Für...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Melanzane grigliate - gegrillte Auberginen 280gAuberginen aus eigenem Anbau in der Toskana, sonnengereift und frisch verarbeitet. Die Auberginen werden in Scheiben geschnitten, gegrillt und in Öl mit ein wenig Petersilie und Essig eingelegt, der dem Gemüse Frische verleiht. Hinweise zur Handhabung und Lagerung Gegrillte Auberginen sind eine typisch toskanische Beilage und hervorragend als Vorspeise geeignet. Auch zur Zubereitung von Pizza. Salat oder als Beilage zu Fisch- und Fleischgerichten zu empfehlen. Kühl und trocken lagern.6,64 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Crema di melanzane - Auberginen Creme 180gNaturland Fair zertifiziert. Auberginen sind ein typisches Gemüse des Mittelmeerraums und erreichen zum Ende des Sommers ihre volle Reife. Anschließend werden sie in unserer Hofmanufaktur zu einer weichen Creme verarbeitet. Ganz nach einem einfachen und traditionell italienischen Rezept. Hinweise zur Handhabung und Lagerung Unsere Auberginencreme schmeckt ideal als Vorspeise auf geröstetem Weißbrot. Auch kann sie zu gekochten Kartoffeln oder verfeinert mit Sahne als Pastasauce verwendet werden. Kühl und trocken lagern.4,32 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.