Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Sweet-Honeysuckle-680g
Top-Angebote
Produkte zum Begriff Sweet-Honeysuckle-680g:
-
Dermacol Sweet Orange & Honeysuckle EDP für Damen 50 mlDermacol Sweet Orange & Honeysuckle, 50 ml, Eau de Parfum für Damen für Damen, Das Eau de Parfum für Damen Dermacol Sweet Orange & Honeysuckle stellt eine neue Sucht dar, auf die Sie nie wieder verzichten möchten. Es wird Sie direkt nach dem Aufsprühen verzaubern und jeden Tag erneut davon überzeugen, dass der Duft seine Daseinsberechtigung in Ihrem Kosmetikregal hat. fruchtiger Duft blumiger Duft süßer Duft unterstreicht die Sinnlichkeit jeder Frau Duft, der sich für das tägliche Tragen eignet22,90 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Limoncello 680gLimoncello ist eine fruchtig-frische Hommage an den beliebten, italienischen Zitronenlikör. Dieser Duft vereint spritzige Zitrusnoten mit einer samtig-fruchtigen Herznote und einer sanften und süßen Basis zu einem harmonischen, stimmungshebenden Aroma. Ein belebender Duft, der sich perfekt für laue Sommerabende oder jeden Moment, in dem man sich eine italienische Urlaubsbrise nach Hause holen möchte. Diese Duftkomponenten verwöhnen Sie: Kopfnote: Zitrone, AprikoseHerznote: PfirsichpüreeBasisnote: Beeren, Zucker Cheerful Candle produziert hochwertige Duftkerzen seit über 25 Jahren. Die Duftkerzen im Glas besitzen 2 Dochte und werden in New Jersey USA gefertigt. Die Dochte werden noch mit der Hand eingesetzt. Dafür beschäftigt Cheerful Candle Menschen mit Behinderung, welche die Dochte mit großer Hingabe in die Kerzen einsetzen. Cheerful Candle unterstützt somit deren Unabhängigkeit und schafft mehr Aufmerksamkeit während sie der Community gleichzeitig etwas zurückgeben. Made in USA Dieser Artikel kann in der Optik von dem abgebildeten Produkt abweichen.25,42 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Sweet-Honeysuckle-680g:
-
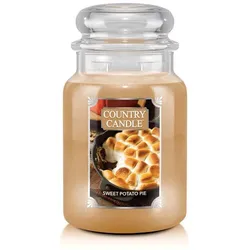
Sweet Potato Pie 680gEin üppiger und reichhaltiger Duft, bei dem würzige und aromatische Noten von Rum, Muskatnuss, Zimt und Ahorn im Vordergrund stehen und sich mit dezenten, süssen Aromen von braunem Zucker, Vanilleschote und Süßkartoffel verbinden. Ein typischer, warmer und aromatischer Herbstduft mit einer leichten Süsse. Diese Duftkomponenten verwöhnen Sie: Kopfnote: Muskatnuss, Zimtstange, dunkler RumHerznote: Süßkartoffel, Kürbispüree, NelkenFußnote: Brauner Zucker, Vanilleschote, kandierter Ahorn Das Originalrezept der Kittredge-Familie verwendet die besten verfügbaren Kerzenmaterialien mit 100 % lebensmittelechtem Wachs, konzentrierten Duftölen mit natürlichen Inhaltsstoffen und Dochten aus innovativen Textilien. Diese Erfolgsformel, sowie die 2-Docht Technologie, stellen sicher, dass alle Country Candle Kerzen sauber und gleichmäßig abbrennen und gleichzeitig den besten Duft der Welt in Ihr Zuhause bringen. Made in USA29,52 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Dermacol Sweet Orange & Honeysuckle EDP für Damen 50 mlDermacol Sweet Orange & Honeysuckle, 50 ml, Eau de Parfum für Damen für Damen, Das Eau de Parfum für Damen Dermacol Sweet Orange & Honeysuckle stellt eine neue Sucht dar, auf die Sie nie wieder verzichten möchten. Es wird Sie direkt nach dem Aufsprühen verzaubern und jeden Tag erneut davon überzeugen, dass der Duft seine Daseinsberechtigung in Ihrem Kosmetikregal hat. fruchtiger Duft blumiger Duft süßer Duft unterstreicht die Sinnlichkeit jeder Frau Duft, der sich für das tägliche Tragen eignet22,90 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Sweet-Honeysuckle-680g
-
Limoncello 680gLimoncello ist eine fruchtig-frische Hommage an den beliebten, italienischen Zitronenlikör. Dieser Duft vereint spritzige Zitrusnoten mit einer samtig-fruchtigen Herznote und einer sanften und süßen Basis zu einem harmonischen, stimmungshebenden Aroma. Ein belebender Duft, der sich perfekt für laue Sommerabende oder jeden Moment, in dem man sich eine italienische Urlaubsbrise nach Hause holen möchte. Diese Duftkomponenten verwöhnen Sie: Kopfnote: Zitrone, AprikoseHerznote: PfirsichpüreeBasisnote: Beeren, Zucker Cheerful Candle produziert hochwertige Duftkerzen seit über 25 Jahren. Die Duftkerzen im Glas besitzen 2 Dochte und werden in New Jersey USA gefertigt. Die Dochte werden noch mit der Hand eingesetzt. Dafür beschäftigt Cheerful Candle Menschen mit Behinderung, welche die Dochte mit großer Hingabe in die Kerzen einsetzen. Cheerful Candle unterstützt somit deren Unabhängigkeit und schafft mehr Aufmerksamkeit während sie der Community gleichzeitig etwas zurückgeben. Made in USA Dieser Artikel kann in der Optik von dem abgebildeten Produkt abweichen.25,42 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
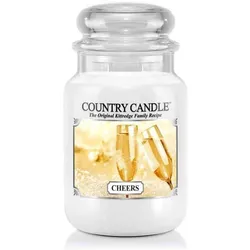
Cheers 680gEin besonderes Dufterlebnis erwartet Sie mit dem Duft ""Cheers"". Dieser verkörpert das Aroma eines Glases edlen Champagners, prickelnd, spritzig und mit einer leicht fruchtigen Note. Champagner-Trauben vereinen sich mit Aprikose für einen fruchtigen Auftakt. Pink Prosecco sorgt zusammen mit Zitrusfrüchten und Aldehyde für eine spritzig-frische Mitte, während gesponnener Zucker für zusätzliche Süße sorgt. Diese Duftkomponenten verwöhnen Sie: Kopfnote: Champagner-Traube, gefrorene Zitrusfrüchte, prickelnde AldehydeHerznote: Aprikose, Petitgrain, Pink Prosecco, Fußnote: cremiges Sandelholz, Moschus, reine Hölzer, gesponnener Zucker Das Originalrezept der Kittredge-Familie verwendet die besten verfügbaren Kerzenmaterialien mit 100 % lebensmittelechtem Wachs, konzentrierten Duftölen mit natürlichen Inhaltsstoffen und Dochten aus innovativen Textilien. Diese Erfolgsformel, sowie die 2-Docht Technologie, stellen sicher, dass alle Country Candle Kerzen sauber und gleichmäßig abbrennen und gleichzeitig den besten Duft der Welt in Ihr Zuhause bringen. Made in USA29,52 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
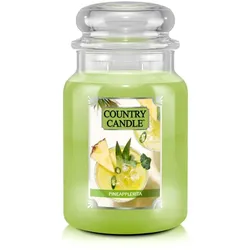
Pineapplerita 680gAnders als bei vielen Ananasdüften erwartet Sie mit Pineapplerita kein süsser, zuckriger Duft, denn hier wurde ein besonderes Aroma kreiert, welches sich deutlich vom gewöhnlichen Ananasdüften abhebt. Mit seiner prägnanten Koriandernote stellt er eher einen erfrischenden Duft mit einer leicht herben Nuance dar, bei dem eine typische Ananas-Kokosnuss Kombination zwar wahrnehmbar ist, aber sich vornehm im Hintergrund hält. Ein toller Duft für den Sommer und eine absolute Alternative für diejenigen, die Ananas einmal anders erleben möchten! Diese Duftkomponenten verwöhnen Sie: Kopfnote: Ananas, Koriander, Kokosnuss, Zitrone, Pfirsich, Apfel, MeloneHerznote: Muguet, RoseBasisnote: Vanille, Sandelholz, Heliotrop Das Originalrezept der Kittredge-Familie verwendet die besten verfügbaren Kerzenmaterialien mit 100 % lebensmittelechtem Wachs, konzentrierten Duftölen mit natürlichen Inhaltsstoffen und Dochten aus innovativen Textilien. Diese Erfolgsformel, sowie die 2-Docht Technologie, stellen sicher, dass alle Country Candle Kerzen sauber und gleichmäßig abbrennen und gleichzeitig den besten Duft der Welt in Ihr Zuhause bringen. Made in USA Dieser Artikel kann in der Optik von dem abgebildeten Produkt abweichen.29,52 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.