Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Swix-T73-Wachseisen-Performance
Top-Angebote
Produkte zum Begriff Swix-T73-Wachseisen-Performance:
-
MCA Direkt Greno Kommode T73MCA DirektKommodeGrenoAusführung:Front Wildeiche massiv geölt, durchgehende LamelleFrontabsetzung Wildeiche massiv geölt, durchgehende LamelleKorpus Außen & Innen MDF Wildeiche NachbildungMetallgriff aufgesetzt schwarz pulverbeschichtetRahmentür Wildeiche massiv mit KlarglasArtikelbeschreibung:- 5 SchubkästenMaße:Breite: 62 cmHöhe: 142 cmTiefe: 40 cmKommen Sie auf uns zu!Für weitere Artikel von MCA Direkt hier klicken!331,76 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
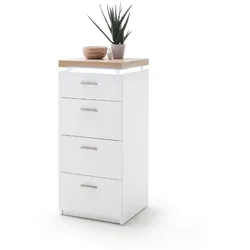
MCA Direkt Cali Kommode T73MCA DirektCaliKommode T73Ausführung:Front & Korpus: weiß Melamin NachbildungDeckplatte: Wotan Eiche Melamin NachbildungRückwände und Schubkästenböden: HDF weiß NachbildungUnterflurführung gedämpftScharniere und Griffe: MetallInklusive LED BeleuchtungArtikelbeschreibung:- 4 Schubkästen- inklusive LED BeleuchtungAußenmaße:Breite: 42 cmHöhe: 98 cmTiefe: 44 cmKommen Sie auf uns zu!338,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Swix-T73-Wachseisen-Performance:
-
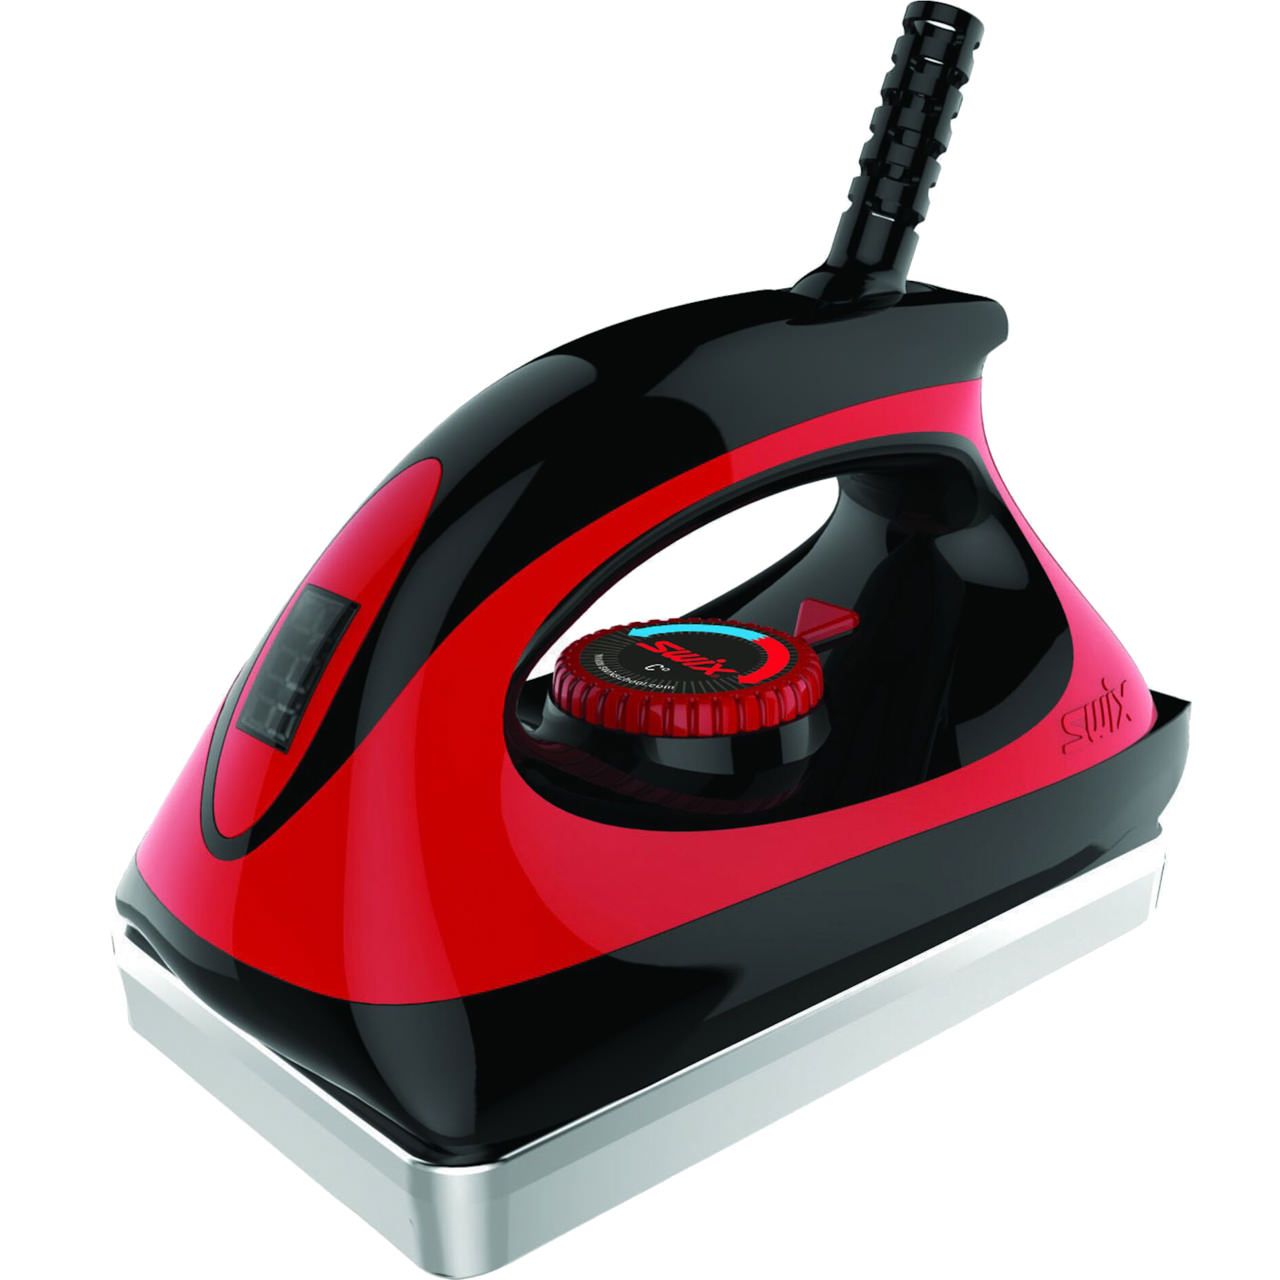
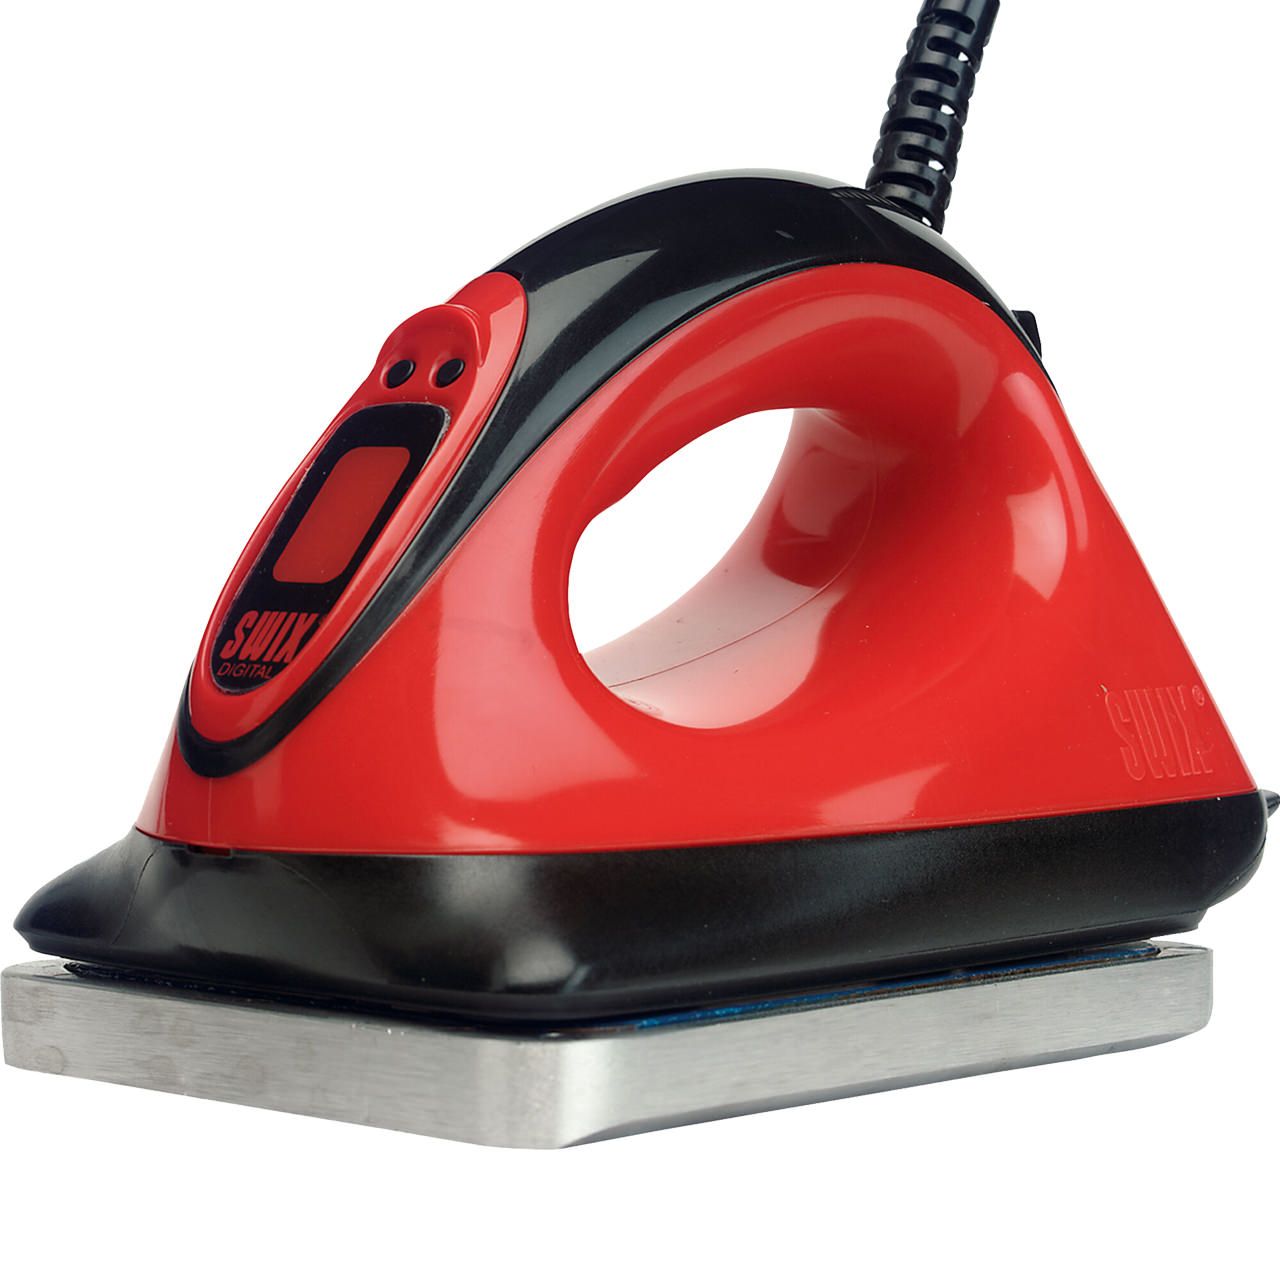
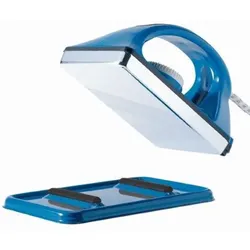
Swix T73 Wachseisen Performance 220VDas digitale Wachseisen mit 220 Volt und 1.000 Watt ist ein präzises Werkzeug für das professionelle Auftragen von Ski- und Snowboardwachs. Die 18 mm starke Heizplatte sorgt für eine hervorragende Wärmeverteilung und ermöglicht ein gleichmäßiges, kontrolliertes Aufschmelzen des Wachses. Der integrierte digitale Mikroprozessor gewährleistet eine besonders genaue Temperatursteuerung für konstante Ergebnisse bei der Belagspräparation. Über das digitale Display und das Einstellrad lässt sich die Temperatur einfach und präzise regulieren. Der Temperaturbereich von 80 °C bis 170 °C macht das Wachseisen vielseitig einsetzbar für unterschiedliche Wachstypen und Serviceanforderungen.109,95 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Swix T72 Wachseisen Racing 220V CH (Schweiz)Das Swix T72 ist ein High-End-Wachseisen mit 12 mm dicker Platte für exzellente Temperaturstabilität – perfekt für gleichmäßiges und kontrolliertes Wachsauftragen. Ein integrierter Mikroprozessor regelt die Temperatur präzise, die sich bequem über das digitale Display einstellen lässt. Die ergonomisch durchdachte Plattenform verhindert durch die abgewinkelte Hinterkante und abgerundete Seiten das Aufstauen von Wachs. Eine gerade Vorderkante sorgt für gezielten Auftrag – ideal in der Gleitzone oder bei Klassikern. Ob im Rennsport oder beim Freizeitwachsen: Dieses Eisen garantiert effizientes Arbeiten und professionelle Ergebnisse . Robust, zuverlässig und präzise – das T72 ist ein Must-have für alle, die perfekte Gleiteigenschaften auf der Piste wollen.279,95 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Swix-T73-Wachseisen-Performance
-
MCA Direkt Greno Kommode T73MCA DirektKommodeGrenoAusführung:Front Wildeiche massiv geölt, durchgehende LamelleFrontabsetzung Wildeiche massiv geölt, durchgehende LamelleKorpus Außen & Innen MDF Wildeiche NachbildungMetallgriff aufgesetzt schwarz pulverbeschichtetRahmentür Wildeiche massiv mit KlarglasArtikelbeschreibung:- 5 SchubkästenMaße:Breite: 62 cmHöhe: 142 cmTiefe: 40 cmKommen Sie auf uns zu!Für weitere Artikel von MCA Direkt hier klicken!331,76 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
MCA Direkt Cali Kommode T73MCA DirektCaliKommode T73Ausführung:Front & Korpus: weiß Melamin NachbildungDeckplatte: Wotan Eiche Melamin NachbildungRückwände und Schubkästenböden: HDF weiß NachbildungUnterflurführung gedämpftScharniere und Griffe: MetallInklusive LED BeleuchtungArtikelbeschreibung:- 4 Schubkästen- inklusive LED BeleuchtungAußenmaße:Breite: 42 cmHöhe: 98 cmTiefe: 44 cmKommen Sie auf uns zu!338,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HOLMENKOL CLASSIC WAXER 230 V WachseisenDer HOLMENKOL Classic Waxer ist ein funktionelles Skiwachs-Bügeleisen mit manueller Temperaturregelung über Drehknopf von 50° bis 160°C. Optimales Einsteigergerät für den Hobbywachser. Gute Temperaturstabilität und Wärmespeicherung durch die 12mm dicke Bodenplatte. Die glatte Bügelfläche ist auch bestens zum Bügeln von Steigwachsen geeignet. Bügelfläche 145x85mm. Die LED-Kontrollleuchte zeigt an wenn das Gerät betriebsbereit ist. Leistung 850 Watt. Lieferung inkl. hitzeresistenter Abstellplatte.Eigenschaften:- Anwendungsgebiet: All Discipline69,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.