Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Sword-Beach-DDay-Baptism
Top-Angebote
Produkte zum Begriff Sword-Beach-DDay-Baptism:
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, VelowerkzeugDas BB29BSA/2 BSA Tretlagerwerkzeug ist ein präzises und robustes Werkzeug, das speziell für die Installation und Demontage von 12-Zahn-Lagern mit einem Aussendurchmesser von 46 mm entwickelt wurde. Es ist mit einem 1/2" Drehmomentschlüssel kompatibel, was eine exakte Anwendung des erforderlichen Drehmoments ermöglicht. Dieses Werkzeug ist ideal für Fachleute und Fahrradenthusiasten, die Wert auf Qualität und Zuverlässigkeit legen. Hergestellt in Frankreich, bietet das BB29BSA/2 BSA eine hohe Verarbeitungsqualität und Langlebigkeit. Die kompakte Bauweise mit einer Breite und Länge von jeweils 46 mm sorgt für eine einfache Handhabung und Lagerung. Das schwarze Design verleiht dem Werkzeug zudem eine ansprechende Optik.61,44 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sapkowski, Andrzej: Baptism of Fire.Collector's Hardback EditionBaptism of Fire.Collector's Hardback Edition , Geralt of Rivia is on a mission to save his ward, Ciri, and with her the world, in this third novel in the bestselling Witcher series that inspired the blockbuster video games and the fourth season of the hit Netflix show. Now in a brand-new hardcover edition, this is the ultimate way to experience the epic story of the Witcher. The Wizards Guild has been shattered by a coup and, in the uproar, Geralt was seriously injured. The Witcher is supposed to be a guardian of the innocent, a protector of those in need, a defender against powerful and dangerous monsters that prey on men in dark times. But now that dark times have fallen upon the world, Geralt is helpless until he has recovered from his injuries. While war rages across all of the lands, the future of magic is under threat and those sorcerers who survive are determined to protect it. It's an impossible situation in which to find one girl - Ciri, the heiress to the throne of Cintra, has vanished - until a rumour places her in the Niflgaard court, preparing to marry the Emperor. Injured or not, Geralt has a rescue mission on his hands. Translated by David French. , > , Erscheinungsjahr: 20230105, Produktform: Leinen, Titel der Reihe: The Witcher#3#, Autoren: Sapkowski, Andrzej, Übersetzung: French, David, Seitenzahl/Blattzahl: 416, Themenüberschrift: FICTION / Fantasy / Dragons & Mythical Creatures, Keyword: Michelle Yeoh; witchercon; kindle bestseller; freya allan; next major bestselling series; bestseller; million copy bestseller; fiction; battle; swords; sf; Neil Gaiman; Stardust; books made into TV; yennefer; magic; audiobooks; Kindle; audio books for kindle; audio books; best selling books 2020; fantasy; polish; monsters; The Witcher books; netflix; hero; geralt of rivia; polish fantasy; the witcher; cd projekt red; action; violent; triss; mage; wizard; witch hunt; traditional; folklore; toss a coin; award winning fantasy; cult classic; ciri; dwarves; elves; witcher season 1; witcher season 2; anya chalotra; freya allen; if you like game of thrones; major bestselling series, Fachschema: Englische Bücher / Belletristik / Fantasy~Polnische Belletristik / Fantasy, Fachkategorie: Abenteuerromane~Fantasyliteratur, Imprint-Titels: Gollancz, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, Fachkategorie: Monster und legendäre Wesen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Orion Publishing Group, Verlag: Orion Publishing Group, Länge: 242, Breite: 167, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Importe, Genre: Importe, eBook EAN: 9780575090989, Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Sword-Beach-DDay-Baptism:
-
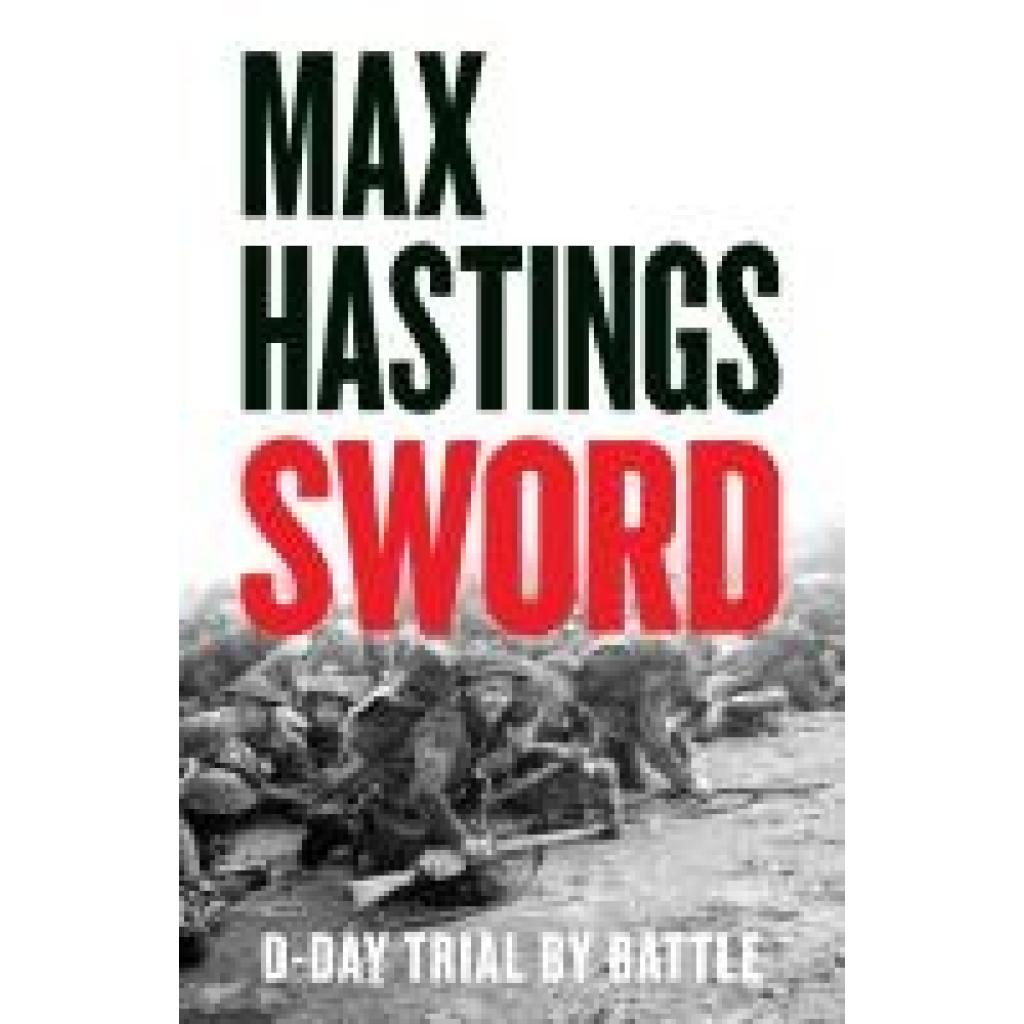
Sword Beach DDay Baptism by Fire, Sachbücher von Max HastingsEines von Bookbubs besten Sachbüchern des Jahres 2025, von dem Bestseller-Autor für Militärgeschichte, ein packender Bericht über die tapfere britische Rolle bei der D-Day-Invasion.34,63 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Baptism of Fire, Belletristik von Andrzej SapkowskiGeralt der Hexer ist auf einer Mission, um Ciri zu retten, im dritten Roman der New York Times Bestsellerreihe über den Hexer, die die meistgesehene Netflix-Show von 2019 und die Blockbuster-Witcher-Videospiele inspiriert hat.26,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Sword-Beach-DDay-Baptism
-
Token, VelowerkzeugDas BB29BSA/2 BSA Tretlagerwerkzeug ist ein präzises und robustes Werkzeug, das speziell für die Installation und Demontage von 12-Zahn-Lagern mit einem Aussendurchmesser von 46 mm entwickelt wurde. Es ist mit einem 1/2" Drehmomentschlüssel kompatibel, was eine exakte Anwendung des erforderlichen Drehmoments ermöglicht. Dieses Werkzeug ist ideal für Fachleute und Fahrradenthusiasten, die Wert auf Qualität und Zuverlässigkeit legen. Hergestellt in Frankreich, bietet das BB29BSA/2 BSA eine hohe Verarbeitungsqualität und Langlebigkeit. Die kompakte Bauweise mit einer Breite und Länge von jeweils 46 mm sorgt für eine einfache Handhabung und Lagerung. Das schwarze Design verleiht dem Werkzeug zudem eine ansprechende Optik.61,44 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sapkowski, Andrzej: Baptism of Fire.Collector's Hardback EditionBaptism of Fire.Collector's Hardback Edition , Geralt of Rivia is on a mission to save his ward, Ciri, and with her the world, in this third novel in the bestselling Witcher series that inspired the blockbuster video games and the fourth season of the hit Netflix show. Now in a brand-new hardcover edition, this is the ultimate way to experience the epic story of the Witcher. The Wizards Guild has been shattered by a coup and, in the uproar, Geralt was seriously injured. The Witcher is supposed to be a guardian of the innocent, a protector of those in need, a defender against powerful and dangerous monsters that prey on men in dark times. But now that dark times have fallen upon the world, Geralt is helpless until he has recovered from his injuries. While war rages across all of the lands, the future of magic is under threat and those sorcerers who survive are determined to protect it. It's an impossible situation in which to find one girl - Ciri, the heiress to the throne of Cintra, has vanished - until a rumour places her in the Niflgaard court, preparing to marry the Emperor. Injured or not, Geralt has a rescue mission on his hands. Translated by David French. , > , Erscheinungsjahr: 20230105, Produktform: Leinen, Titel der Reihe: The Witcher#3#, Autoren: Sapkowski, Andrzej, Übersetzung: French, David, Seitenzahl/Blattzahl: 416, Themenüberschrift: FICTION / Fantasy / Dragons & Mythical Creatures, Keyword: Michelle Yeoh; witchercon; kindle bestseller; freya allan; next major bestselling series; bestseller; million copy bestseller; fiction; battle; swords; sf; Neil Gaiman; Stardust; books made into TV; yennefer; magic; audiobooks; Kindle; audio books for kindle; audio books; best selling books 2020; fantasy; polish; monsters; The Witcher books; netflix; hero; geralt of rivia; polish fantasy; the witcher; cd projekt red; action; violent; triss; mage; wizard; witch hunt; traditional; folklore; toss a coin; award winning fantasy; cult classic; ciri; dwarves; elves; witcher season 1; witcher season 2; anya chalotra; freya allen; if you like game of thrones; major bestselling series, Fachschema: Englische Bücher / Belletristik / Fantasy~Polnische Belletristik / Fantasy, Fachkategorie: Abenteuerromane~Fantasyliteratur, Imprint-Titels: Gollancz, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, Fachkategorie: Monster und legendäre Wesen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Orion Publishing Group, Verlag: Orion Publishing Group, Länge: 242, Breite: 167, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Importe, Genre: Importe, eBook EAN: 9780575090989, Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hastings, Max: SwordSword , D-Day - Trial by Battle , > , Erscheinungsjahr: 20250508, Produktform: Leinen, Autoren: Hastings, Max, Seitenzahl/Blattzahl: 336, Themenüberschrift: HISTORY / Military / World War II, Keyword: Normandy;D-Day;Operation Overlord;invasion;soldiers;battle;combat;Allies;British Army;American Army;Commando;infantry;airborne division;Montgomery;Churchill;strategy;tactics;tanks;panzer;veterans;heroism;sacrifice;bravery;wartime leadership;battlefield accounts;strategy;operations;Allied forces;Axis powers;European theatre;technology;casualties;intelligence;politics;logistics;battlefield tactics;leadership;equipment;correspondents;training;propaganda;aviation;naval warfare;engineering;memorials, Fachschema: Englische Bücher / Geschichte, Kulturgeschichte, Zeitgeschichte~Kriegsmarine - Flotte~Marine / Kriegsmarine~Navy~Normandie~Krieg / Seekrieg~Seekrieg~Weltkrieg 1939/45 / Invasion (1944)~Weltkrieg / Zweiter Weltkrieg~Weltkrieg 1939/45~Zweiter Weltkrieg, Fachkategorie: Tatsachenberichte: Kriege und Schlachten~Seestreitkräfte und Kriegsführung~Geschichte: Ereignisse und Themen, Imprint-Titels: William Collins, Warengruppe: HC/Belletristik/Biographien, Erinnerungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 400 Blätter, Länge: 240, Breite: 159, Höhe: 24, Gewicht: 270, Produktform: Gebunden, Genre: Importe,26,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer Token Steuersatz ist ein hochwertiges Fahrradkomponentenprodukt, das für eine präzise und zuverlässige Steuerung sorgt. Mit einem integrierten Design bietet dieser Steuersatz eine saubere und aufgeräumte Optik, während die interne Kabelbox eine einfache Handhabung der Kabel ermöglicht. Der Steuersatz ist für Gabeln mit einem Durchmesser von 1-1/8" bis 1,5" geeignet und verfügt über Premium-Lager, die für eine reibungslose Funktion und Langlebigkeit sorgen. Mit einem Gewicht von nur 80 Gramm pro Set ist er leicht und trägt nicht unnötig zum Gesamtgewicht des Fahrrads bei. Hergestellt in Frankreich, erfüllt dieser Steuersatz hohe Qualitätsstandards und ist in der klassischen Farbe Schwarz erhältlich, die sich nahtlos in verschiedene Fahrraddesigns einfügt. Der integrierte Lagerschalentyp (IS) sorgt für eine einfache Installation und Wartung. Dieser Steuersatz ist eine ausgezeichnete Wahl für Radfahrende, die Wert auf Leistung und Ästhetik legen.51,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.