Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Süß-UND-gesund-Birgit
Top-Angebote
Produkte zum Begriff Süß-UND-gesund-Birgit:
-
Kogler, Birgit: Süß UND gesund?! Birgit backt´sSüß UND gesund?! Birgit backt´s , Naschen ohne Reue - für Birgit Kogler, gleichermaßen begeisterte Diätologin und erklärter Genussmensch, sind Süßes und ein gesunder Lebensstil bestens vereinbar. Auf Basis beliebter Rezepte hat sie nährstoffoptimierte Varianten entwickelt und kommt dabei ganz ohne Butter, Weißmehl und Unmengen an Zucker aus. Stattdessen setzt sie hochwertige Pflanzenöle, nährstoffreiches Vollkornmehl, Bitterschokolade und natursüßes Apfelmus ein, um tierisches Fett und Zucker einzusparen. Mit 60 fabelhaften Rezepten finden garantiert alle Schleckermäuler ihr ganz persönliches "Mmh!": von A wie Apfel-Pudding- Streuselkuchen bis Z wie Zitronenkuchen. Für jene, die mehr wissen wollen, gibt es Zusatzinfos, in denen Birgit Kogler mit so manchem Mythos aufräumt und einige Food- Trends kritisch hinterfragt. Ein wunderbares Buch für alle, die das Backen lieben und Genuss mit Gesundheit verbinden möchten! , Sonstige > Autoteile & Zubehör , Auflage: 4. Auflage 2024, Erscheinungsjahr: 20240423, Produktform: Leinen, Autoren: Kogler, Birgit, Auflage: 24004, Auflage/Ausgabe: 4. Auflage 2024, Seitenzahl/Blattzahl: 184, Keyword: Birgit backt's, Fachschema: Backen~Teig~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost, Warengruppe: HC/Backen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 242, Breite: 196, Höhe: 17, Gewicht: 674, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,27,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
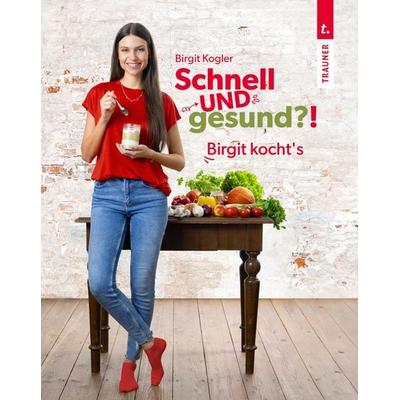
Birgit, Kogler: Schnell UND gesund?!Schnell UND gesund?! , * Einfach und lecker - 60 köstliche Rezepte für alle, die ohne großen Aufwand gesund kochen wollen * Rasch eingekauft, schnell zubereitet, dafür lange satt und optimal versorgt - mit vielen Tipps rund ums Vorkochen und eine optimale Nährstoffverwertung * Single-Rezepte für jeden Tag: Alle Rezepte sind für eine Person berechnet - somit lohnt sich das Kochen allemal! Gleich ob man für sich allein oder eine ganze Horde kocht: Manchmal muss es schnell und unkompliziert gehen - egal, ob für ein Mittagessen oder ein Abendessen nach einem stressigen Arbeitstag. Birgit Koglers Rezepte sind einfach, vollwertig und ratzfatz zubereitet. Ein Umstand, den Birgit Kogler besonders berücksichtigt hat, ist, dass Singles seltener kochen. Viele meinen, es würde sich für sie allein nicht lohnen. Die Gründe sind vielfältig: Mal fehlt es an der Zeit, mal gibt es die Zutaten nicht in bedarfsgerechter Menge, mal tickt das Verfallsdatum. Deshalb liegt der Fokus auf Gerichten mit wenigen Zutaten. Die Rezepte wurden für eine Person berechnet. Zusätzlich zeigt Birgit Kogler, wie Lebensmittelreste in weiteren Rezepten verarbeitet werden können. , Sonstige > Zünd- & Glühanlagen , Auflage: 2. aktualisierte Auflage 2025, Erscheinungsjahr: 20240320, Produktform: Kartoniert, Autoren: Birgit, Kogler, Auflage: 25002, Auflage/Ausgabe: 2. aktualisierte Auflage 2025, Seitenzahl/Blattzahl: 196, Keyword: Kochen; Kochbücher; Gesunde Küche; Single Kochen, Fachschema: Kochen / Allgemeines Kochbuch, Grundwissen~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost, Warengruppe: HC/Gesunde Küche/Schlanke Küche, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 244, Breite: 192, Höhe: 17, Gewicht: 724, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,27,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung und welche Sicherheitsmechanismen werden dabei eingesetzt?
Die Token-Validierung erfolgt durch Überprüfung des Tokens auf Gültigkeit und Integrität. Dabei werden Sicherheitsmechanismen wie digitale Signaturen, Verschlüsselung und Zeitstempel eingesetzt, um sicherzustellen, dass das Token nicht manipuliert wurde und nur von autorisierten Benutzern verwendet werden kann. Durch diese Mechanismen wird die Sicherheit des Systems gewährleistet und unbefugter Zugriff verhindert. **
Top-Angebote
Produkte zum Begriff Süß-UND-gesund-Birgit:
-
Lernland - Wir bleiben gesund,1 Galakto TokenDas Spiel 'lernland - Wir Bleiben Gesund' Vermittelt Spielerisch Wissen Über Gesundheit Und Wohlbefinden. Es Fördert Das Verständnis Für Gesunde Gewohnheiten Und Bietet Interaktive Lernmöglichkeiten. Ideal Für Kinder, Um Wichtige...11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Kogler, Birgit: Süß UND gesund?! Birgit backt´sSüß UND gesund?! Birgit backt´s , Naschen ohne Reue - für Birgit Kogler, gleichermaßen begeisterte Diätologin und erklärter Genussmensch, sind Süßes und ein gesunder Lebensstil bestens vereinbar. Auf Basis beliebter Rezepte hat sie nährstoffoptimierte Varianten entwickelt und kommt dabei ganz ohne Butter, Weißmehl und Unmengen an Zucker aus. Stattdessen setzt sie hochwertige Pflanzenöle, nährstoffreiches Vollkornmehl, Bitterschokolade und natursüßes Apfelmus ein, um tierisches Fett und Zucker einzusparen. Mit 60 fabelhaften Rezepten finden garantiert alle Schleckermäuler ihr ganz persönliches "Mmh!": von A wie Apfel-Pudding- Streuselkuchen bis Z wie Zitronenkuchen. Für jene, die mehr wissen wollen, gibt es Zusatzinfos, in denen Birgit Kogler mit so manchem Mythos aufräumt und einige Food- Trends kritisch hinterfragt. Ein wunderbares Buch für alle, die das Backen lieben und Genuss mit Gesundheit verbinden möchten! , Sonstige > Autoteile & Zubehör , Auflage: 4. Auflage 2024, Erscheinungsjahr: 20240423, Produktform: Leinen, Autoren: Kogler, Birgit, Auflage: 24004, Auflage/Ausgabe: 4. Auflage 2024, Seitenzahl/Blattzahl: 184, Keyword: Birgit backt's, Fachschema: Backen~Teig~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost, Warengruppe: HC/Backen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 242, Breite: 196, Höhe: 17, Gewicht: 674, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,27,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Süß-UND-gesund-Birgit
-
Birgit, Kogler: Schnell UND gesund?!Schnell UND gesund?! , * Einfach und lecker - 60 köstliche Rezepte für alle, die ohne großen Aufwand gesund kochen wollen * Rasch eingekauft, schnell zubereitet, dafür lange satt und optimal versorgt - mit vielen Tipps rund ums Vorkochen und eine optimale Nährstoffverwertung * Single-Rezepte für jeden Tag: Alle Rezepte sind für eine Person berechnet - somit lohnt sich das Kochen allemal! Gleich ob man für sich allein oder eine ganze Horde kocht: Manchmal muss es schnell und unkompliziert gehen - egal, ob für ein Mittagessen oder ein Abendessen nach einem stressigen Arbeitstag. Birgit Koglers Rezepte sind einfach, vollwertig und ratzfatz zubereitet. Ein Umstand, den Birgit Kogler besonders berücksichtigt hat, ist, dass Singles seltener kochen. Viele meinen, es würde sich für sie allein nicht lohnen. Die Gründe sind vielfältig: Mal fehlt es an der Zeit, mal gibt es die Zutaten nicht in bedarfsgerechter Menge, mal tickt das Verfallsdatum. Deshalb liegt der Fokus auf Gerichten mit wenigen Zutaten. Die Rezepte wurden für eine Person berechnet. Zusätzlich zeigt Birgit Kogler, wie Lebensmittelreste in weiteren Rezepten verarbeitet werden können. , Sonstige > Zünd- & Glühanlagen , Auflage: 2. aktualisierte Auflage 2025, Erscheinungsjahr: 20240320, Produktform: Kartoniert, Autoren: Birgit, Kogler, Auflage: 25002, Auflage/Ausgabe: 2. aktualisierte Auflage 2025, Seitenzahl/Blattzahl: 196, Keyword: Kochen; Kochbücher; Gesunde Küche; Single Kochen, Fachschema: Kochen / Allgemeines Kochbuch, Grundwissen~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost, Warengruppe: HC/Gesunde Küche/Schlanke Küche, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 244, Breite: 192, Höhe: 17, Gewicht: 724, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,27,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung und welche Sicherheitsmechanismen werden dabei eingesetzt?
Die Token-Validierung erfolgt durch Überprüfung des Tokens auf Gültigkeit und Integrität. Dabei werden Sicherheitsmechanismen wie digitale Signaturen, Verschlüsselung und Zeitstempel eingesetzt, um sicherzustellen, dass das Token nicht manipuliert wurde und nur von autorisierten Benutzern verwendet werden kann. Durch diese Mechanismen wird die Sicherheit des Systems gewährleistet und unbefugter Zugriff verhindert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.