Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Brombeere oder Himbeere?
Das ist eine Frage des persönlichen Geschmacks. Brombeeren haben einen intensiveren Geschmack und sind etwas herber, während Himbeeren süßer und fruchtiger sind. Beide Beeren sind jedoch sehr lecker und können vielseitig verwendet werden. **
Wie viel Abstand sollte zwischen einer Brombeere und einer Himbeere eingehalten werden?
Es wird empfohlen, einen Abstand von etwa 1,5 bis 2 Metern zwischen Brombeeren und Himbeeren einzuhalten. Dies ermöglicht ausreichend Platz für das Wachstum beider Pflanzen und erleichtert die Pflege und Ernte. Ein größerer Abstand kann auch dazu beitragen, das Risiko von Krankheiten und Schädlingsbefall zu verringern. **
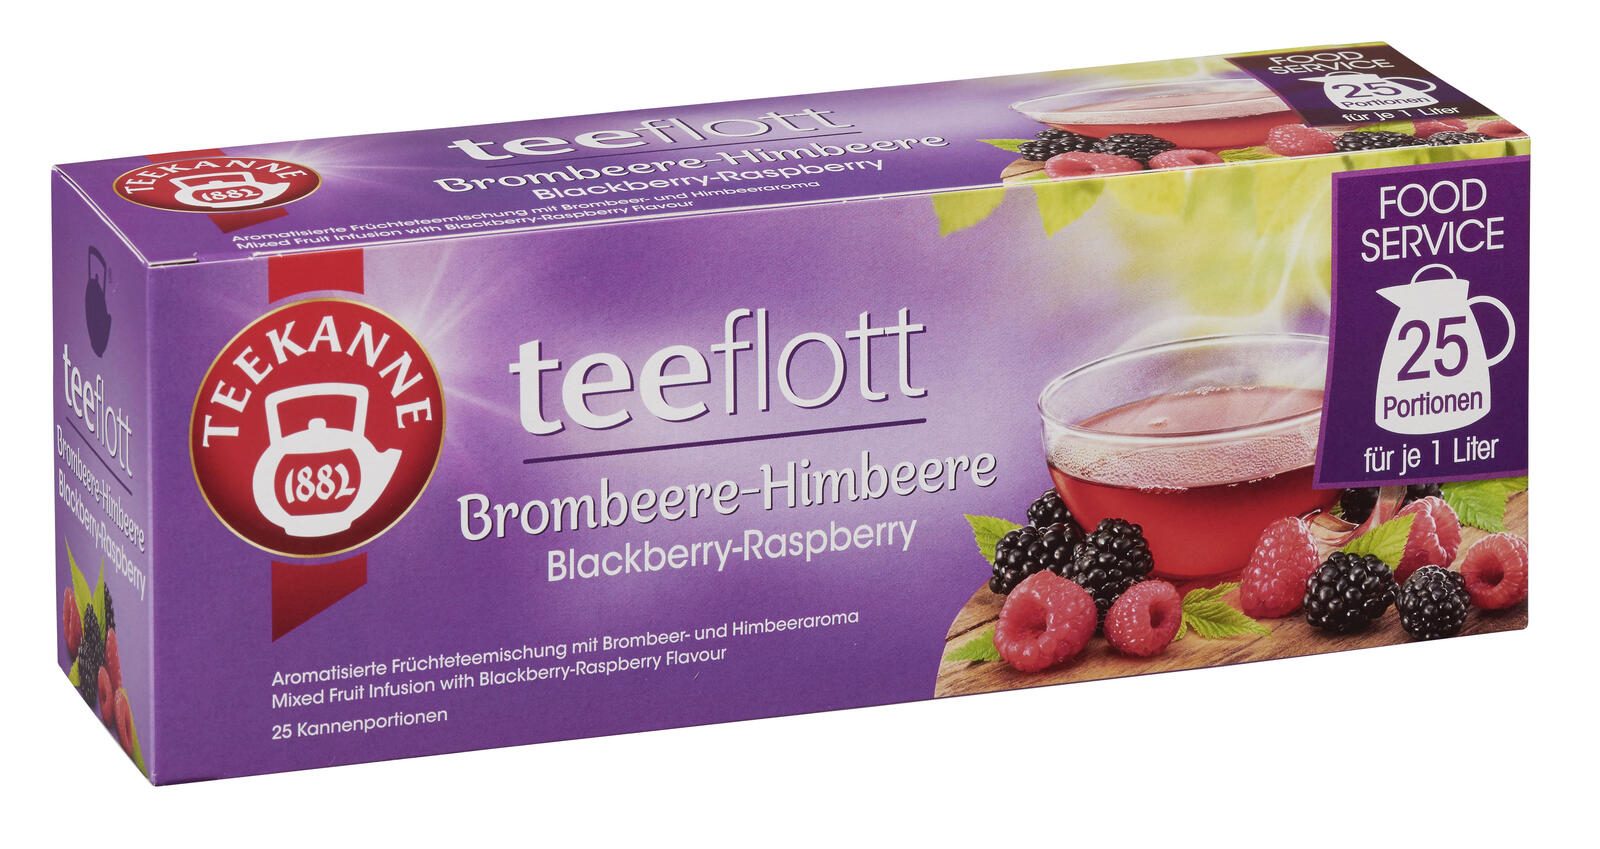
Ähnliche Suchbegriffe für TEEKANNE-teeflott-Brombeere-Himbeere-4009300058663
Top-Angebote
Produkte zum Begriff TEEKANNE-teeflott-Brombeere-Himbeere-4009300058663:
-
TEEKANNE Früchtetee Brombeere-Himbeere 25 Stück Kannenportion Papierkuvert lilaFrüchtetee Brombeere-Himbeere 25 Stück Kannenportion Papierkuvert, einzeln verpackt: Ja, Geschmacksrichtung: Früchtetee / Brombeere‑Himbeere, Inhalt pro Pack: 25 Stück, Geschmack (Herstellerangabe): fruchtig‑süß / aromatisch / feine Brombeer‑ und Himbeernote, Beutelgröße: Kannenportion, Teesorte: Früchtetee, Kuvert: Papierkuvert, geeignet für: Tasse, Becher, Portionsgröße: 5 g, Anzahl Portionen: 25, Ziehzeit: 5-8 min, Ausführung des Behälters: Beutel, Lebensmittel/Tee/Früchtetee8,98 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Harry Potter Teekanne mit Hogwarts-Kessel-SetHarry Potter Teekanne mit Hogwarts-Kessel-Set , A wonderful set for your potions! You must perform at your potion's lessons like Harry, Ron and Hermione because Professor Snape is very demanding and strives for perfection in his students? Or do you just want to drink your favourite hot drink with style and impress your friends? Become the potions master and offer yourself this wonderful Harry Potter's set with a teapot and two cute cauldrons by ABYstyle! Teapot capacity: 1000ml Cauldron mug capacity: 250ml Finish: gold Material: ceramic Not suitable with microwave and dishwasher Discover our video demo of the Harry Potter teapot set! , > , Erscheinungsjahr: 202112, Produktform: NonBook, Titel der Reihe: Harry Potter (Abysse)##, Fachschema: Non Books / Fanartikel~Non Books / Fanartikel / Harry Potter~Non Books / Geschirr, Essen & Trinken für Kinder, Warengruppe: NB/Sonstiges (Adreßbücher, Alben, Blankobooks), UNSPSC: 69111000, Warenverzeichnis für die Außenhandelsstatistik: 69111000, Sender’s product category: NONBO, Länge: 336, Breite: 253, Höhe: 173, Gewicht: 1330, Produktform: NonBook, Genre: Importe,58,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff TEEKANNE-teeflott-Brombeere-Himbeere-4009300058663:
-
TEEKANNE Früchtetee Brombeere-Himbeere 25 Stück Kannenportion Papierkuvert lilaFrüchtetee Brombeere-Himbeere 25 Stück Kannenportion Papierkuvert, einzeln verpackt: Ja, Geschmacksrichtung: Früchtetee / Brombeere‑Himbeere, Inhalt pro Pack: 25 Stück, Geschmack (Herstellerangabe): fruchtig‑süß / aromatisch / feine Brombeer‑ und Himbeernote, Beutelgröße: Kannenportion, Teesorte: Früchtetee, Kuvert: Papierkuvert, geeignet für: Tasse, Becher, Portionsgröße: 5 g, Anzahl Portionen: 25, Ziehzeit: 5-8 min, Ausführung des Behälters: Beutel, Lebensmittel/Tee/Früchtetee8,98 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Brombeere oder Himbeere?
Das ist eine Frage des persönlichen Geschmacks. Brombeeren haben einen intensiveren Geschmack und sind etwas herber, während Himbeeren süßer und fruchtiger sind. Beide Beeren sind jedoch sehr lecker und können vielseitig verwendet werden. **
-
Wie viel Abstand sollte zwischen einer Brombeere und einer Himbeere eingehalten werden?
Es wird empfohlen, einen Abstand von etwa 1,5 bis 2 Metern zwischen Brombeeren und Himbeeren einzuhalten. Dies ermöglicht ausreichend Platz für das Wachstum beider Pflanzen und erleichtert die Pflege und Ernte. Ein größerer Abstand kann auch dazu beitragen, das Risiko von Krankheiten und Schädlingsbefall zu verringern. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für TEEKANNE-teeflott-Brombeere-Himbeere-4009300058663
-
Harry Potter Teekanne mit Hogwarts-Kessel-SetHarry Potter Teekanne mit Hogwarts-Kessel-Set , A wonderful set for your potions! You must perform at your potion's lessons like Harry, Ron and Hermione because Professor Snape is very demanding and strives for perfection in his students? Or do you just want to drink your favourite hot drink with style and impress your friends? Become the potions master and offer yourself this wonderful Harry Potter's set with a teapot and two cute cauldrons by ABYstyle! Teapot capacity: 1000ml Cauldron mug capacity: 250ml Finish: gold Material: ceramic Not suitable with microwave and dishwasher Discover our video demo of the Harry Potter teapot set! , > , Erscheinungsjahr: 202112, Produktform: NonBook, Titel der Reihe: Harry Potter (Abysse)##, Fachschema: Non Books / Fanartikel~Non Books / Fanartikel / Harry Potter~Non Books / Geschirr, Essen & Trinken für Kinder, Warengruppe: NB/Sonstiges (Adreßbücher, Alben, Blankobooks), UNSPSC: 69111000, Warenverzeichnis für die Außenhandelsstatistik: 69111000, Sender’s product category: NONBO, Länge: 336, Breite: 253, Höhe: 173, Gewicht: 1330, Produktform: NonBook, Genre: Importe,58,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.