Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für THINKOUT-Selbst-denken-in
Top-Angebote
Produkte zum Begriff THINKOUT-Selbst-denken-in:
-
Sich selbst beim Denken zusehen lernen, Fachbücher von Sebastian Ernst, Jelena TomovićDas Fachbuch 'Sich selbst beim Denken zusehen lernen' bietet einen tiefgehenden Einblick in die Wissenschaft der Selbstreflexion und die Rolle der historischen Akteure in der Geschichtsschreibung. Es beleuchtet, wie Vorannahmen, Emotionen und Denkweisen die Konstruktion von Geschichte beeinflussen und wie diese Einflüsse systematisch offengelegt werden können. Der Sammelband, der zu Ehren von Ralf Prves 65. Geburtstag entstanden ist, vereint zentrale Aufsätze, die das Denken und Wirken des Autors nachvollziehbar machen, mit Beiträgen von Wegbegleitern, die diese Form der Selbstreflexion weiterentwickeln. Das Buch richtet sich an Leser, die an einer vertieften Auseinandersetzung mit der Methodik der Geschichtswissenschaft und der Selbstbeobachtung interessiert sind. Es bietet eine fundierte Analyse der Wechselwirkungen zwischen historischen Quellen und den Interpretationen der Forschenden. Die wissenschaftliche Herangehensweise und die interdisziplinäre Perspektive machen dieses Werk zu einer wertvollen Ressource für Studierende und Forschende gleichermassen.32,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
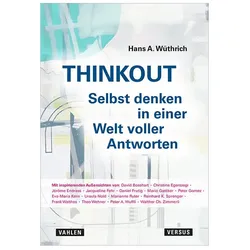
Thinkout, Fachbücher von Hans A. WüthrichSelbst denken und eigene Antworten finden. Immer häufiger delegieren wir unser Denken an andere Menschen oder sogar an Maschinen. Wer selbst denkt, scheint das Rennen bereits verloren zu haben. Doch die Gedankenlosigkeit hat ihren Preis. Angesichts der aktuellen Weltlage wird es höchste Zeit, einen Neustart zu wagen. Thinkout ermutigt dazu, innezuhalten, eigenständig zu denken und die geistige Trägheit zu überwinden. Es regt an, vertraute Denkpfade zu verlassen, barrierefrei zu denken und eigene Antworten zu finden. Thinkout widmet sich prinzipiell unbeantwortbaren Fragen und bietet vielfältige Reflexionsangebote. Neben dem Autor selbst kommen renommierte Expertinnen und Experten sowie beeindruckende Persönlichkeiten aus akademischen, politischen, wirtschaftlichen und öffentlichen Bereichen zu Wort und teilen exklusiv ihre biografischen Lektionen und Überzeugungen zu den Denkkonstrukten Menschenbild, Selbstregie, Normalität, Transformation, Komplexität, Leadership und Wertekompass. Thinkout - die Einladung zum mutigen Selbstdenken.29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
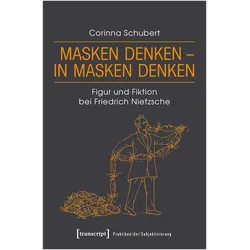
Masken denken - in Masken denken, Fachbücher von Corinna SchubertAls kulturgeschichtlich bedeutsame Phänomene entstammen Masken der Ritual- und Theaterpraxis und traten schon in der Antike als Metapher in den Sprachgebrauch über. Kaum ein Philosoph hat den Masken so viel Raum gegeben wie Friedrich Nietzsche: Sie sind ihm Hilfsmittel der Erkenntnis und conditio humana, sie ermöglichen Höflichkeit und Selbstschutz, fungieren aber auch als Darstellungsform. Corinna Schubert führt zentrale Themen seines Denkens unter einem neuen Gesichtspunkt zusammen und erschliesst sie als Philosophie der Masken. Dabei geht es nicht nur darum, was Nietzsche über Masken denkt, sondern auch, wie er mit und in Masken denkt.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff THINKOUT-Selbst-denken-in:
-
THINKOUT – Selbst denken in einer Welt voller Antworten, Sachbücher von Hans A. WüthrichDas Buch "Thinkout – Selbst denken in einer Welt voller Antworten" von Hans A. Wüthrich ist eine eindringliche Aufforderung, das eigene Denken zu aktivieren und sich von der Gedankenlosigkeit zu befreien, die in der heutigen Zeit oft vorherrscht. In einer Welt, in der viele Menschen ihre Denkarbeit an andere delegieren, ermutigt dieses Werk dazu, innezuhalten und eigene Antworten zu finden. Es thematisiert die Notwendigkeit, vertraute Denkpfade zu verlassen und barrierefrei zu denken. Wüthrich bietet nicht nur seine eigenen Einsichten, sondern lässt auch renommierte Expertinnen und Experten sowie Persönlichkeiten aus verschiedenen Bereichen zu Wort kommen. Diese teilen ihre biografischen Lektionen und Überzeugungen zu Themen wie Menschenbild, Selbstregie, Normalität, Transformation, Komplexität, Leadership und Wertekompass. "Thinkout" ist somit nicht nur ein Buch, sondern eine Einladung zum mutigen Selbstdenken und zur Reflexion über unbeantwortbare Fragen.29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gegen sich selbst denken, Belletristik von Nathan DeversNathan war keine zehn Jahre alt, als er sich für das orthodoxe Judentum entschied. Aufgewachsen in einem liberalen Elternhaus in Paris, entdeckte er das Leben in der Synagoge und die Radikalität jüdischen Denkens. Fortan trug er die Kippa, reiste nach Jerusalem und wollte Rabbiner werden. Doch dann kam ihm der Glaube abhanden. In einer tiefen Krise musste Nathan Devers sich neu erfinden. Er fand den Weg zur Philosophie, eine Entwicklung, die der 25-Jährige mit Unerbittlichkeit, Humor und Poesie beschreibt.27,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sich selbst beim Denken zusehen lernen, Fachbücher von Sebastian Ernst, Jelena TomovićDas Fachbuch 'Sich selbst beim Denken zusehen lernen' bietet einen tiefgehenden Einblick in die Wissenschaft der Selbstreflexion und die Rolle der historischen Akteure in der Geschichtsschreibung. Es beleuchtet, wie Vorannahmen, Emotionen und Denkweisen die Konstruktion von Geschichte beeinflussen und wie diese Einflüsse systematisch offengelegt werden können. Der Sammelband, der zu Ehren von Ralf Prves 65. Geburtstag entstanden ist, vereint zentrale Aufsätze, die das Denken und Wirken des Autors nachvollziehbar machen, mit Beiträgen von Wegbegleitern, die diese Form der Selbstreflexion weiterentwickeln. Das Buch richtet sich an Leser, die an einer vertieften Auseinandersetzung mit der Methodik der Geschichtswissenschaft und der Selbstbeobachtung interessiert sind. Es bietet eine fundierte Analyse der Wechselwirkungen zwischen historischen Quellen und den Interpretationen der Forschenden. Die wissenschaftliche Herangehensweise und die interdisziplinäre Perspektive machen dieses Werk zu einer wertvollen Ressource für Studierende und Forschende gleichermassen.32,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Thinkout, Fachbücher von Hans A. WüthrichSelbst denken und eigene Antworten finden. Immer häufiger delegieren wir unser Denken an andere Menschen oder sogar an Maschinen. Wer selbst denkt, scheint das Rennen bereits verloren zu haben. Doch die Gedankenlosigkeit hat ihren Preis. Angesichts der aktuellen Weltlage wird es höchste Zeit, einen Neustart zu wagen. Thinkout ermutigt dazu, innezuhalten, eigenständig zu denken und die geistige Trägheit zu überwinden. Es regt an, vertraute Denkpfade zu verlassen, barrierefrei zu denken und eigene Antworten zu finden. Thinkout widmet sich prinzipiell unbeantwortbaren Fragen und bietet vielfältige Reflexionsangebote. Neben dem Autor selbst kommen renommierte Expertinnen und Experten sowie beeindruckende Persönlichkeiten aus akademischen, politischen, wirtschaftlichen und öffentlichen Bereichen zu Wort und teilen exklusiv ihre biografischen Lektionen und Überzeugungen zu den Denkkonstrukten Menschenbild, Selbstregie, Normalität, Transformation, Komplexität, Leadership und Wertekompass. Thinkout - die Einladung zum mutigen Selbstdenken.29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für THINKOUT-Selbst-denken-in
-
Masken denken - in Masken denken, Fachbücher von Corinna SchubertAls kulturgeschichtlich bedeutsame Phänomene entstammen Masken der Ritual- und Theaterpraxis und traten schon in der Antike als Metapher in den Sprachgebrauch über. Kaum ein Philosoph hat den Masken so viel Raum gegeben wie Friedrich Nietzsche: Sie sind ihm Hilfsmittel der Erkenntnis und conditio humana, sie ermöglichen Höflichkeit und Selbstschutz, fungieren aber auch als Darstellungsform. Corinna Schubert führt zentrale Themen seines Denkens unter einem neuen Gesichtspunkt zusammen und erschliesst sie als Philosophie der Masken. Dabei geht es nicht nur darum, was Nietzsche über Masken denkt, sondern auch, wie er mit und in Masken denkt.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
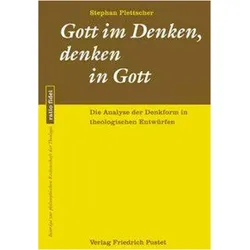
Gott im Denken, denken in Gott, Fachbücher von Stephan PlettscherDas Fachbuch "Gott im Denken, denken in Gott" von Stephan Plettscher bietet eine tiefgehende Analyse der Denkformen, die die theologische Rede über Gott und Offenbarung prägen. Der Autor argumentiert, dass diese Rede nicht unabhängig von geschichtlichen, philosophischen und kulturellen Kontexten betrachtet werden kann. Durch die exemplarische Untersuchung der systematischen Theologie von renommierten Denkern wie Wolfhart Pannenberg, Eberhard Jüngel und Gisbert Greshake wird aufgezeigt, wie verschiedene Denkansätze den Gottesbegriff beeinflussen. Plettscher, der als Oberstudienrat tätig ist, bringt seine Expertise in die Diskussion ein und beleuchtet die Bedingungen, unter denen der Gottesbegriff auftritt. Dieses Buch richtet sich an alle, die sich für die Verknüpfung von Philosophie und Religion interessieren und die Komplexität theologischer Diskurse verstehen möchten.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.