Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für THORNeco-Notlicht-Modul-ROXY-VF
Top-Angebote
Produkte zum Begriff THORNeco-Notlicht-Modul-ROXY-VF:
-
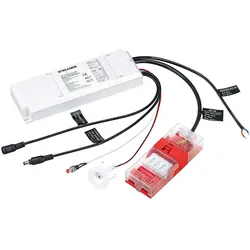
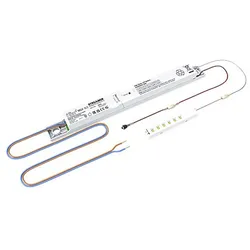
Thorneco, Beleuchtung Zubehör, LED-Notlicht-TreiberLED-Notlicht-Treiber mit Selbsttestfunktion, LiFePO4-Akku für Stunden Notbetrieb, Status-LED und Prüfschalter. Ermöglicht die schnelle und einfache Umrüstung von THORNeco Leuchten zu Notleuchten. Kompatibel mit Anna Vario, Amy Vario, Zoe Vario und Lily. Selbsttest EN62034 ist optimal zur Überwachung grösserer Gebäude und mehrerer Standorte. LiFePO4-Akku mit Erhaltungsladung sorgt für einen energieeffizienten Ladeprozess, reduzierte Betriebstemperaturen und eine optimale Lebensdauer des Akkus. Nenn-Netzspannung: 230V, Netzfrequenz: 50-60Hz, Netzstrom Max: 50mA, Leistungsfaktor: 0,5, Ausgangsspannung: 10-55V, Ausgangsleistung: 3W, Nenn-Notlichtversorgung: Stunden, Akku: LiFePO4 6,4V 2,2Ah, Dauer der Anfangsladung: 24 Stunden, Umgebungstemperatur ta: 0°C bis 50°C, Gewicht: 0,47 kg. Bei Installation in Deutschland DIN 0108 T100-1 berücksichtigen. Just E3 PlugPlay Kit SelfTest LiFePo4.78,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
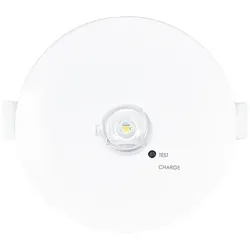
THORNeco Notlicht-Downlight IRIS ANTESC#96638264Montageart=EinbauLeuchtmittel=LED nicht austauschbarMit Leuchtmittel=jaGeeignet für Anzahl der Lichtquellen=1Fassung=ohneWerkstoff des Gehäuses=KunststoffGehäusefarbe=weißWerkstoff der Abdeckung=Kunststoff transparentSpannungsart=ACNennspannung=220..240 VBetriebsgerät=LED-Betriebsgerät stromgesteuertAustauschbares Betriebsgerät=jaMax. Anzahl der Leuchten pro Leitungsschutzschalter B16=266Energieeffizienzklasse der Lichtquelle nach EU-Richtlinie 2019/2015=nicht erforderlichMax. Anzahl der Leuchten pro Leitungsschutzschalter C16=416Bemessungslebensdauer L70/B50 bei 25 °C=50000 hLichtstromerhalt bei mittl. Nutzungsdauer 50.000 h bei 25 °C Umgebungstemp.=70 %Konstant-Lichtstrom-Regelung=neinSchutzart (IP)=IP20Schlagfestigkeit=IK03Schutzklasse nach IEC 61140=IILeuchte mit begrenzter Oberflächentemperatur "D-Zeichen" nach EN 60598-2-24=neinBemessungsumgebungstemperatur nach IEC 62722-2-1=0..40...72,83 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
THORNeco Notlicht-Set JUST E3/E3 #96638038Konstant-Lichtstrom-Regelung=neinSchutzklasse nach IEC 61140=IILänge=116 mmBreite=78 mmHöhe=24 mmBedienung über Bluetooth=neinKompatibel mit Apple HomeKit=neinKompatibel mit Google Assistant=neinKompatibel mit Amazon Alexa=neinKompatibel mit Casambi=neinIFTTT-Unterstützung verfügbar=nein62,80 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was macht VF, wenn das iPhone von VF nie angekommen ist?
Wenn das iPhone von VF nie angekommen ist, sollte man sich zunächst an den Kundenservice von VF wenden und das Problem schildern. VF wird dann wahrscheinlich eine Untersuchung einleiten, um herauszufinden, was mit dem Paket passiert ist. Je nach Ergebnis der Untersuchung kann VF dann eine Lösung anbieten, wie zum Beispiel eine Rückerstattung oder den Versand eines Ersatzgeräts. **
-
Welche Entwicklungsstufe hat Roxy?
Es tut mir leid, aber ich habe keine Informationen über eine Entwicklungsstufe namens "Roxy". Könnten Sie bitte weitere Informationen geben? **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff THORNeco-Notlicht-Modul-ROXY-VF:
-
Thorneco, Beleuchtung Zubehör, LED-Notlicht-TreiberLED-Notlicht-Treiber mit Selbsttestfunktion, LiFePO4-Akku für Stunden Notbetrieb, Status-LED und Prüfschalter. Ermöglicht die schnelle und einfache Umrüstung von THORNeco Leuchten zu Notleuchten. Kompatibel mit Anna Vario, Amy Vario, Zoe Vario und Lily. Selbsttest EN62034 ist optimal zur Überwachung grösserer Gebäude und mehrerer Standorte. LiFePO4-Akku mit Erhaltungsladung sorgt für einen energieeffizienten Ladeprozess, reduzierte Betriebstemperaturen und eine optimale Lebensdauer des Akkus. Nenn-Netzspannung: 230V, Netzfrequenz: 50-60Hz, Netzstrom Max: 50mA, Leistungsfaktor: 0,5, Ausgangsspannung: 10-55V, Ausgangsleistung: 3W, Nenn-Notlichtversorgung: Stunden, Akku: LiFePO4 6,4V 2,2Ah, Dauer der Anfangsladung: 24 Stunden, Umgebungstemperatur ta: 0°C bis 50°C, Gewicht: 0,47 kg. Bei Installation in Deutschland DIN 0108 T100-1 berücksichtigen. Just E3 PlugPlay Kit SelfTest LiFePo4.78,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
THORNeco Notlicht-Downlight IRIS ANTESC#96638264Montageart=EinbauLeuchtmittel=LED nicht austauschbarMit Leuchtmittel=jaGeeignet für Anzahl der Lichtquellen=1Fassung=ohneWerkstoff des Gehäuses=KunststoffGehäusefarbe=weißWerkstoff der Abdeckung=Kunststoff transparentSpannungsart=ACNennspannung=220..240 VBetriebsgerät=LED-Betriebsgerät stromgesteuertAustauschbares Betriebsgerät=jaMax. Anzahl der Leuchten pro Leitungsschutzschalter B16=266Energieeffizienzklasse der Lichtquelle nach EU-Richtlinie 2019/2015=nicht erforderlichMax. Anzahl der Leuchten pro Leitungsschutzschalter C16=416Bemessungslebensdauer L70/B50 bei 25 °C=50000 hLichtstromerhalt bei mittl. Nutzungsdauer 50.000 h bei 25 °C Umgebungstemp.=70 %Konstant-Lichtstrom-Regelung=neinSchutzart (IP)=IP20Schlagfestigkeit=IK03Schutzklasse nach IEC 61140=IILeuchte mit begrenzter Oberflächentemperatur "D-Zeichen" nach EN 60598-2-24=neinBemessungsumgebungstemperatur nach IEC 62722-2-1=0..40...72,83 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für THORNeco-Notlicht-Modul-ROXY-VF
-
THORNeco Notlicht-Set JUST E3/E3 #96638038Konstant-Lichtstrom-Regelung=neinSchutzklasse nach IEC 61140=IILänge=116 mmBreite=78 mmHöhe=24 mmBedienung über Bluetooth=neinKompatibel mit Apple HomeKit=neinKompatibel mit Google Assistant=neinKompatibel mit Amazon Alexa=neinKompatibel mit Casambi=neinIFTTT-Unterstützung verfügbar=nein62,80 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Was macht VF, wenn das iPhone von VF nie angekommen ist?
Wenn das iPhone von VF nie angekommen ist, sollte man sich zunächst an den Kundenservice von VF wenden und das Problem schildern. VF wird dann wahrscheinlich eine Untersuchung einleiten, um herauszufinden, was mit dem Paket passiert ist. Je nach Ergebnis der Untersuchung kann VF dann eine Lösung anbieten, wie zum Beispiel eine Rückerstattung oder den Versand eines Ersatzgeräts. **
-
Welche Entwicklungsstufe hat Roxy?
Es tut mir leid, aber ich habe keine Informationen über eine Entwicklungsstufe namens "Roxy". Könnten Sie bitte weitere Informationen geben? **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.