Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für TOVA-Love-Everlasting-Eau
Top-Angebote
Produkte zum Begriff TOVA-Love-Everlasting-Eau:
-
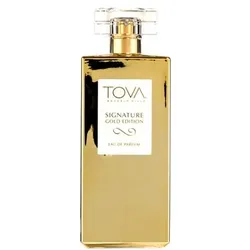
TOVA Signature Gold Edition Eau De Parfum 100mlWarm duftendes Parfum Ein frischer, warmer Duft für romantische Momente: TOVA Signature Gold Edition ist ein Eau de Parfum, in dem fesselnde, würzige Düfte auf die leichten Aromen der Natur treffen – verführerisch und sinnlich! Was erhalte ich? Signature Gold Edition Eau de Parfum, 100 ml Auf einen Blick Kopfnote: kalabrische Bergamotte Herznote: Jasmin Absolut, Lavendel Provence Basisnote: ostindisches Sandelholz, aphrodisierender Moschus Anwendung einen Dufthauch sprühen, der sich als Nebel auf Haut und Haar niederlassen kann Inhaltsstoffe Alkohol Denat, Parfüm (Parfum), Wasser (Aqua/Eau), Linalool, Limonene, Benzyl Benzoate, Coumarin, Hydroxycitronellal, Cinnamyl Alcohol, Alpha - Isomethyl Ionone, Citronellol, Citral, Eugenol, Benzyl Alcohol, Farnesol39,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Armstrong, Tammy: Pearly EverlastingPearly Everlasting , Kanada, 1934: Das Mädchen Pearly Everlasting, zu Deutsch Silberimmortelle, ist fünfzehn und in einem Holzfällercamp mitten im Wald aufgewachsen - zusammen mit dem Bären Bruno, der seit ihrer Geburt ein Teil der Familie ist. Doch dann beschuldigt man Bruno, einen Mann getötet zu haben. Der Bär wird weggebracht, niemand weiß, wohin. Verzweifelt und entschlossen macht Pearly sich zu Fuß auf den Weg durch die tief verschneite kanadische Landschaft, um Bruno zu suchen. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250326, Autoren: Armstrong, Tammy, Übersetzung: Torberg, Peter, Seitenzahl/Blattzahl: 320, Keyword: Abenteuer; Bär; Geschwister; Holzfäller; Kanada; Schnee; Teenager; Wildnis; Winter, Fachschema: Kanada / Roman, Erzählung, Fachkategorie: Abenteuerromane~Mythen und Legenden (fiktional)~Belletristik: Themen, Stoffe, Motive: Adoleszenz~Belletristik: Themen, Stoffe, Motive: Umwelt~Belletristik in Übersetzung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 184, Breite: 116, Höhe: 28, Gewicht: 338, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff TOVA-Love-Everlasting-Eau:
-
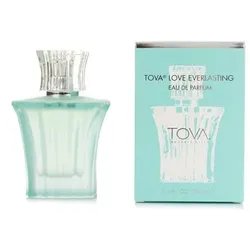
TOVA Love Everlasting Eau de Parfum 100mlBlumenduft mit warmen Holznoten Schließe die Augen und lasse deine Fantasie durch die eindrucksvollen Bildlandschaften reisen, die das TOVA Love Everlasting Eau de Parfum in dir wachruft. Was erhalte ich? Love Everlasting Eau de Parfum, 100 ml Auf einen Blick Kopfnote: Moltebeeren Herznote: Champagnerrosen, schwarze Himbeere Basisnote: Sandelholz, Zedernholz und weißer Moschus Inhaltsstoffe Alcohol Denat, Fragrance (Parfum), Benzyl Benzoate, Limonene, Alpha-Isomethyl Ionone, Linalool, Hydroxycitronellal, Citrolennol, Hexyl Cinnamal, Geraniol, Benzyl Salicylate, Cinnamyl Alcohol, Citral39,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
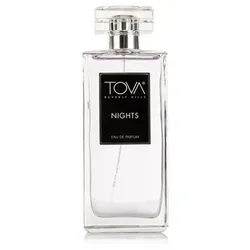
TOVA Nights Eau de Parfum 100mlEau de Parfum Nights Das Eau de Parfum Nights von TOVA ist nie übermächtig, hinterlässt aber bleibenden Eindruck. Romantischer Blütenzauber trifft hier auf grüne Frische, in die sich auch Pfeffer mischt, und holzig-warme Basisnoten. Was erhalte ich? Eau de Parfum Nights, 100 ml Auf einen Blick Kopfnote: weiße Lilie, frische Veilchenblätter, taufrische Grüntöne, Bosc-Birne, weißes Pfefferkorn – erinnert an kitzelnden Champagner Herznote: Flieder, weiße Pfingstrosen, rosa Rosen, Jasmin, Alpenveilchen, Iris – mit verspielt romantischen Noten Basisnote: Patchouli, ostindisches Sandelholz, aphrodisierender Moschus48,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
TOVA Signature Gold Edition Eau De Parfum 100mlWarm duftendes Parfum Ein frischer, warmer Duft für romantische Momente: TOVA Signature Gold Edition ist ein Eau de Parfum, in dem fesselnde, würzige Düfte auf die leichten Aromen der Natur treffen – verführerisch und sinnlich! Was erhalte ich? Signature Gold Edition Eau de Parfum, 100 ml Auf einen Blick Kopfnote: kalabrische Bergamotte Herznote: Jasmin Absolut, Lavendel Provence Basisnote: ostindisches Sandelholz, aphrodisierender Moschus Anwendung einen Dufthauch sprühen, der sich als Nebel auf Haut und Haar niederlassen kann Inhaltsstoffe Alkohol Denat, Parfüm (Parfum), Wasser (Aqua/Eau), Linalool, Limonene, Benzyl Benzoate, Coumarin, Hydroxycitronellal, Cinnamyl Alcohol, Alpha - Isomethyl Ionone, Citronellol, Citral, Eugenol, Benzyl Alcohol, Farnesol39,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Armstrong, Tammy: Pearly EverlastingPearly Everlasting , Kanada, 1934: Das Mädchen Pearly Everlasting, zu Deutsch Silberimmortelle, ist fünfzehn und in einem Holzfällercamp mitten im Wald aufgewachsen - zusammen mit dem Bären Bruno, der seit ihrer Geburt ein Teil der Familie ist. Doch dann beschuldigt man Bruno, einen Mann getötet zu haben. Der Bär wird weggebracht, niemand weiß, wohin. Verzweifelt und entschlossen macht Pearly sich zu Fuß auf den Weg durch die tief verschneite kanadische Landschaft, um Bruno zu suchen. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250326, Autoren: Armstrong, Tammy, Übersetzung: Torberg, Peter, Seitenzahl/Blattzahl: 320, Keyword: Abenteuer; Bär; Geschwister; Holzfäller; Kanada; Schnee; Teenager; Wildnis; Winter, Fachschema: Kanada / Roman, Erzählung, Fachkategorie: Abenteuerromane~Mythen und Legenden (fiktional)~Belletristik: Themen, Stoffe, Motive: Adoleszenz~Belletristik: Themen, Stoffe, Motive: Umwelt~Belletristik in Übersetzung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 184, Breite: 116, Höhe: 28, Gewicht: 338, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für TOVA-Love-Everlasting-Eau
-
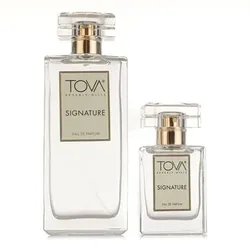
TOVA Signature Eau de Parfum im Set 100ml & 30mlEau de Parfum mit blumigen Noten Das TOVA Signature Eau de Parfum ist ein zeitloser, klassischer und doch moderner Duft, der klare Sinnlichkeit ausstrahlt und die Sinne mit seinen sauberen, frischen und sanft femininen Blumennoten verführt. Schon beim Einatmen der klaren, sauberen Kopfnote aus kalabrischer Bergamotte, die nahtlos in die Herznote aus Jasmin Absolut und Lavendel Provence übergeht, fühlst du dich wie neugeboren und umhüllt von einem Hauch luxuriöser Blumen. Die warme, ausgleichende Basisnote aus ostindischem Sandelholz und aphrodisierendem Moschus fängt die Romantik ein. Ein einzigartiger und fesselnder Duft, der sich von allen anderen abhebt und für Aufsehen sorgt! Was erhalte ich? Signature Eau de Parfum, 100 ml Signature Eau de Parufm, 30 ml Auf einen Blick Kopfnote: kalabrische Bergamotte Herznote: Jasmin Absolut, Lavendel Provence Basisnote: ostindisches Sandelholz und aphrodisierender Moschus wird nach einem traditionellen Verfahren hergestellt - unter Verwendung der hochwertigsten pflanzlichen Duftöle, mit einem überdurchschnittlichen Anteil an ätherischen Ölen (28,5 %) und einer dreimonatigen Reifezeit, bevor er in Flaschen abgefüllt wird Inhaltsstoffe Alcohol Denat, Fragrance (Parfum), Water (Aqua/Eau), Linalool, Limonene, Benzyl Benzoate, Coumarin, Hydroxycitronellal, Cinnamyl Alcohol, Alpha-Isomethyl Ionone, Citronellol, Citral, Eugenol, Benzyl Alcohol, Farnesol39,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.