Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Taglio-Pizzamesser
Top-Angebote
Produkte zum Begriff Taglio-Pizzamesser:
-
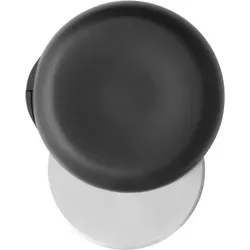
Tasty+ PizzamesserEs ist bekannt, dass das beste Stück Pizza.... eine ganze Pizza, aber wenn man sie mit jemandem teilen will, hilft das Tasty+ Messer gerne weiter! Vorteile : Das Tasty+ Pizzamesser hat eine rotierende Klinge mit einem großen Durchmesser. Die Kunststoffabdeckung erleichtert die Aufbewahrung und den sicheren Gebrauch des Messers. Schicksal: Messer zum Schneiden von Pizza, Frittata, Kuchen oder Omelettes. Materialien: Es ist aus rostfreiem Stahl und Kunststoff hergestellt. Gut zu wissen! Spülmaschinenfest.12,23 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Jade PizzamesserDas Jade Pizzamesser sollte in der Küche eines jeden Liebhabers der kultigen italienischen Pasteten nicht fehlen. Es ist sehr praktisch und sicher in der Anwendung. Was ist interessant: Es ist aus Papierverbundstoff hergestellt. Es kann in der Spülmaschine gereinigt werden. Er hat eine 24-monatige Garantie. Er schneidet präzise und mit nur einem Handgriff eine Portion Pizza.24,68 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Taglio-Pizzamesser:
-
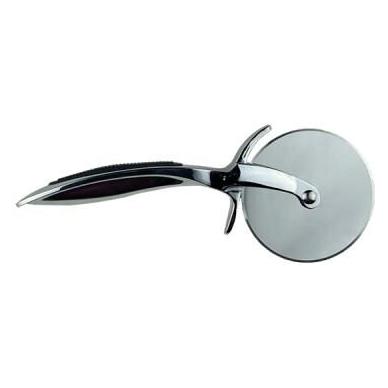
Taglio PizzamesserDer Taglio-Pizzaschneider von Moha eignet sich auch gut zum Schneiden von Torten oder anderen Kuchen. Interessanterweise: DasPizzamesser ist mit einem gebogenen, ergonomischen Griff ausgestattet. Sein Profil verhindert, dass die Hand auf der Klinge abrutscht. Die runde Klinge ist aus rostfreiem Stahl gefertigt.13,33 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Copenhagen PizzamesserDerPizzaschneider aus der Kollektion Copenhagen von Boska ist ein klassischer runder Rändel. Das ist interessant: Das Messer ist mit einer runden Klinge und einem komfortablen Griff ausgestattet. Er ist aus rostfreiem Stahl gefertigt. Es wird eine 10-jährige Garantie gewährt.12,43 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Tasty+ PizzamesserEs ist bekannt, dass das beste Stück Pizza.... eine ganze Pizza, aber wenn man sie mit jemandem teilen will, hilft das Tasty+ Messer gerne weiter! Vorteile : Das Tasty+ Pizzamesser hat eine rotierende Klinge mit einem großen Durchmesser. Die Kunststoffabdeckung erleichtert die Aufbewahrung und den sicheren Gebrauch des Messers. Schicksal: Messer zum Schneiden von Pizza, Frittata, Kuchen oder Omelettes. Materialien: Es ist aus rostfreiem Stahl und Kunststoff hergestellt. Gut zu wissen! Spülmaschinenfest.12,23 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Jade PizzamesserDas Jade Pizzamesser sollte in der Küche eines jeden Liebhabers der kultigen italienischen Pasteten nicht fehlen. Es ist sehr praktisch und sicher in der Anwendung. Was ist interessant: Es ist aus Papierverbundstoff hergestellt. Es kann in der Spülmaschine gereinigt werden. Er hat eine 24-monatige Garantie. Er schneidet präzise und mit nur einem Handgriff eine Portion Pizza.24,68 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Taglio-Pizzamesser
-
Original Profi Collection PizzamesserDer Profi-Pizzaschneider (Rändel) aus der Original Profi Collection von Fissler wurde aus hochwertigem poliertem Edelstahl 18/10 gefertigt. Das Interessante daran: Das Messer hat einen speziellen Schutz, damit die Hand nicht auf der Klinge abrutscht und man sich versehentlich verletzt. Es kann an einem Haken aufgehängt werden. Liegt gut in der Hand. Spülmaschinenfest. Es ist sehr widerstandsfähig gegen hohe Temperaturen.26,94 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
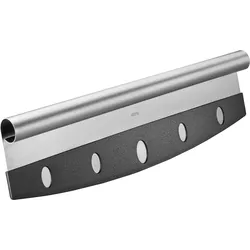
Darioso Pizzamesser 35 cmEine knusprige, ofenfrische Pizza zu zerteilen, ohne dabei den herrlich geschmolzenen Käse komplett zu verschieben, ist oft eine echte Herausforderung. Das Pizzamesser Darioso aus Edelstahl von Gefu meistert diese Aufgabe mit Bravour: Dank des durchdachten Wiegemesser-Designs schneidet es von oben mit sanftem Druck, anstatt den Belag mühsam vor sich her zu schieben. Mit seiner großzügigen Klinge eignet es sich zudem hervorragend, um ofenfrische Tartes zu portionieren oder frische Kräuter mühelos auf dem Holzbrett zu wiegen. Vorteile: Die 35 cm lange, geschwungene Klinge ermöglicht das Zerteilen einer ganzen Pizza in einer einzigen, fließenden Wiegebewegung, sodass all Ihre Lieblingszutaten perfekt an Ort und Stelle bleiben. Der durchgehende Rundgriff an der Oberkante sorgt für eine komfortable, beidhändige Kraftübertragung und höchste Präzision beim Schneiden von Flammkuchen, Fladenbroten oder Blechkuchen. Die 10 cm hohe Edelstahlklinge erleichtert das feine Hacken von Kräutern, Nüssen und Gemüse, ohne dass etwas unkontrolliert von der Arbeitsfläche rollt. Der im Lieferumfang enthaltene Klingenschutz bewahrt die scharfe Schneide zuverlässig vor Beschädigungen bei der Aufbewahrung in der Küchenschublade. Ein gleichmäßig aufgeteilter Genuss am Tisch ist das beste Mittel gegen Diskussionen darüber, wer das größte Stück bekommt. Das Darioso Wiegemesser gleitet im Handumdrehen durch knusprige Böden – bleibt eigentlich nur noch die Frage: Wer schnappt sich das letzte Stück?17,88 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.