Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Telegramme
Top-Angebote
Produkte zum Begriff Telegramme:
-
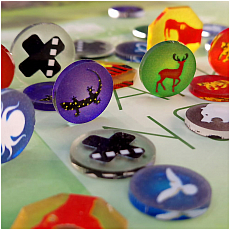
POLANDGAMES Token and Markers - Pagan - Fate of Roanoke Token Set 297224Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Pagan - Fate of Roanoke Token Set Anleitung in: Typ: Marker und Token, Zubeh?16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktionierten Telegramme?
Telegramme waren eine Form der Kommunikation, die vor allem im 19. und 20. Jahrhundert weit verbreitet war. Sie wurden über ein Telegrafennetzwerk verschickt, das verschiedene Städte miteinander verband. Um ein Telegramm zu senden, musste man zu einer Telegrafenstation gehen und den Text aufgeben, der dann in Morsecode übertragen wurde. Der Empfänger erhielt das Telegramm entweder persönlich von einem Boten oder es wurde an eine lokale Poststelle weitergeleitet. Telegramme waren eine schnelle und effiziente Möglichkeit, wichtige Nachrichten über weite Entfernungen zu übermitteln. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Gibt es noch Telegramme?
Ja, Telegramme werden immer noch verwendet, obwohl ihre Verwendung im Vergleich zu früher stark zurückgegangen ist. Heutzutage werden Telegramme hauptsächlich für offizielle und geschäftliche Zwecke verwendet, insbesondere in Bereichen wie Regierung, Diplomatie und Telekommunikation. Es gibt auch einige Unternehmen, die Telegrammdienste anbieten, um Nachrichten auf traditionelle Weise zu übermitteln. **
Top-Angebote
Produkte zum Begriff Telegramme:
-
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Vieux Télégraphe Chateauneuf du Pape Rouge 'Telegramme' Vieux Telegraph 2023Der Chateauneuf-du-Pape Rotwein ‚Telegramme‘ des französischen Weinguts Vieux Telegraph zeichnet sich durch Intensität, Struktur und Fülle aus und ist ein authentischer Ausdruck des Stils des Domaine. Der ‚Telegramme‘ ist das zweithöchste Etikett des Weinguts, das aus der Kombination der Trauben der jüngeren Weinberge in den hochwertigen Lagen von La Crau und Piedlong sowie aus alten Weinbergen, die nicht in diesen Gebieten liegen, stammt. Der Name des Domaine, der wörtlich „alter Telegraph“ bedeutet, stammt von der Tatsache, dass 1821 in La Crau, einem historischen Grundstück, das die Familie Brunier seit Ende des 19. Jahrhunderts bewirtschaftet, ein Wiederholerturm von Claude Chappe, dem Erfinder des optischen Telegraphen, installiert wurde. Der ‚Telegramme‘ Domaine du Vieux Telegraphe Chateauneuf-du-Pape Rotwein besteht aus einer Assemblage von Grenache Noir (80%), Syrah (10%), Mourvèdre (6%) und Cinsault (4%), Sorten, die auf verschiedenen Bodentypen angebaut werden, die im Allgemeinen durch eine reichliche Präsenz von runden Kieseln gekennzeichnet sind. Die Ernte erfolgt von Hand mit einer dreifachen Selektion, sowohl im Weinberg als auch im Keller, gefolgt von der Entrappung der Trauben, die dann in Edelstahltanks für die alkoholische Gärung bei kontrollierter Temperatur mit Mazeration auf den Schalen eingemaischt werden. Nach Abschluss der malolaktischen Gärung wird die Masse in große Fässer aus französischer Eiche mit 30 und 60 Hektolitern für die lange Reifung von 15-16 Monaten gelegt. Während des gesamten Prozesses wird auf Klärungs- oder Filtrationsoperationen verzichtet. Der Chateauneuf-du-Pape Rotwein ‚Telegramme‘ des Domaine du Vieux Telegraphe hat eine intensive rubinrote Farbe. Die Nase zeigt lebendige und großzügige Aromen von reifen Pflaumen und Kirschen, kombiniert mit tiefen Anklängen von Kakao und Lakritz. Ein warmes und intensives Geschmackserlebnis, ausgestattet mit einer fleischigen Tanninstruktur, die auf einem langen Abgang basiert.61,50 €*Versand: 18,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Telegramme
-
POLANDGAMES Token and Markers - Pagan - Fate of Roanoke Token Set 297224Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Pagan - Fate of Roanoke Token Set Anleitung in: Typ: Marker und Token, Zubeh?16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
POLANDGAMES Token and Markers - Scythe/Expeditions Acrylic Token - Upgrade Kit 302022Verbessern Sie Ihre Spiele ?Scythe? und ?Expeditions? mit diesem hochwertigen Acryl-Token-Set, das wichtige Komponenten beider Titel ersetzt und ... 1 x Token and Markers - Scythe/Expeditions Acrylic Token Upgrade Kit Typ: Zubehör, Brett6,58 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktionierten Telegramme?
Telegramme waren eine Form der Kommunikation, die vor allem im 19. und 20. Jahrhundert weit verbreitet war. Sie wurden über ein Telegrafennetzwerk verschickt, das verschiedene Städte miteinander verband. Um ein Telegramm zu senden, musste man zu einer Telegrafenstation gehen und den Text aufgeben, der dann in Morsecode übertragen wurde. Der Empfänger erhielt das Telegramm entweder persönlich von einem Boten oder es wurde an eine lokale Poststelle weitergeleitet. Telegramme waren eine schnelle und effiziente Möglichkeit, wichtige Nachrichten über weite Entfernungen zu übermitteln. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Gibt es noch Telegramme?
Ja, Telegramme werden immer noch verwendet, obwohl ihre Verwendung im Vergleich zu früher stark zurückgegangen ist. Heutzutage werden Telegramme hauptsächlich für offizielle und geschäftliche Zwecke verwendet, insbesondere in Bereichen wie Regierung, Diplomatie und Telekommunikation. Es gibt auch einige Unternehmen, die Telegrammdienste anbieten, um Nachrichten auf traditionelle Weise zu übermitteln. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.