Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert Quick Release?
Wie funktioniert Quick Release? **
Was ist ein Quick-Release-Lenkrad?
Ein Quick-Release-Lenkrad ist ein Lenkrad, das sich schnell und einfach vom Lenksäulenadapter lösen lässt. Dies ermöglicht es dem Fahrer, das Lenkrad schnell zu entfernen oder auszutauschen, zum Beispiel für den Rennsport oder Diebstahlschutz. Es wird oft in Motorsportfahrzeugen oder speziell angepassten Autos verwendet. **


Ähnliche Suchbegriffe für Telesin-Quick-Release-Suction-Cup
Top-Angebote
Produkte zum Begriff Telesin-Quick-Release-Suction-Cup:
-
Sind Quick-Release-Lenkräder in Deutschland erlaubt?
Ja, Quick-Release-Lenkräder sind in Deutschland erlaubt. Solange sie den gesetzlichen Vorschriften entsprechen und ordnungsgemäß installiert sind, können sie verwendet werden. Es ist jedoch wichtig sicherzustellen, dass das Lenkrad während der Fahrt sicher und fest sitzt, um Unfälle zu vermeiden. **
-
Sind die NRG Quick Release in Deutschland zugelassen?
Ja, die NRG Quick Release Lenkradnaben sind in Deutschland zugelassen. Sie erfüllen die geltenden Sicherheitsstandards und können daher legal verwendet werden. Es ist jedoch immer ratsam, sich vor dem Kauf über die aktuellen Vorschriften und Bestimmungen zu informieren. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Top-Angebote
Produkte zum Begriff Telesin-Quick-Release-Suction-Cup:
-
Wie funktioniert Quick Release?
Wie funktioniert Quick Release? **
-
Was ist ein Quick-Release-Lenkrad?
Ein Quick-Release-Lenkrad ist ein Lenkrad, das sich schnell und einfach vom Lenksäulenadapter lösen lässt. Dies ermöglicht es dem Fahrer, das Lenkrad schnell zu entfernen oder auszutauschen, zum Beispiel für den Rennsport oder Diebstahlschutz. Es wird oft in Motorsportfahrzeugen oder speziell angepassten Autos verwendet. **
-
Sind Quick-Release-Lenkräder in Deutschland erlaubt?
Ja, Quick-Release-Lenkräder sind in Deutschland erlaubt. Solange sie den gesetzlichen Vorschriften entsprechen und ordnungsgemäß installiert sind, können sie verwendet werden. Es ist jedoch wichtig sicherzustellen, dass das Lenkrad während der Fahrt sicher und fest sitzt, um Unfälle zu vermeiden. **
-
Sind die NRG Quick Release in Deutschland zugelassen?
Ja, die NRG Quick Release Lenkradnaben sind in Deutschland zugelassen. Sie erfüllen die geltenden Sicherheitsstandards und können daher legal verwendet werden. Es ist jedoch immer ratsam, sich vor dem Kauf über die aktuellen Vorschriften und Bestimmungen zu informieren. **
Ähnliche Suchbegriffe für Telesin-Quick-Release-Suction-Cup
-
TELESIN Crab Clamp Mount Quick Release Action CamerasThe TELESIN Crab Clamp Mount is a rugged and highly adjustable mounting solution for action cameras, designed for fast setup and flexible positioning. Its adjustable clamp fits tubes and surfaces from 9-38 mm in diameter (or 22-38 mm without the included rubber padding), offering a secure grip on handlebars, poles, or other mounting points. Equipped with a dual ball-head arm, this mount offers full 360° rotation and tilt, giving you complete control over your camera angle. The quick-release 3-prong plate makes attaching or removing your GoPro, DJI Action, Insta360, or similar action camera fast and easy. Constructed from durable aluminum and stainless steel, it supports cameras up to 500 g with solid stability. Whether you're cycling, filming behind the scenes, or setting up a fixed shot, the TELESIN Crab Clamp Mount is a compact and reliable solution.27,19 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
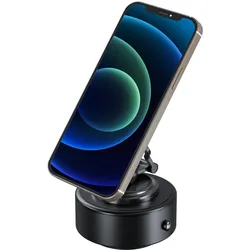
Telesin Magnetic Motorized Suction Cup Holder, Smartphone Halterung, SchwarzDer Telesin magnetisch-elektrische Saugnapfhalter ist eine vielseitige Montageslösung für die sichere Befestigung von Geräten in verschiedenen Umgebungen. Dieses Halterungssystem verfügt über einen leistungsstarken elektromagnetischen Saugmechanismus, der eine zuverlässige Haltekraft für Smartphones, Kameras und andere elektronische Geräte bietet. Das elektrische Saugsystem gewährleistet eine schnelle und mühelose Montage durch einfache Knopfbetaetigung, wodurch manueller Druckaufwand entfällt. Aus haltbaren Materialien gefertigt, bietet der Halter konsistente Leistung auf verschiedenen Oberflächentypen einschliesslich Glas, Metall und glatten Kunststoffoberflächen. Die magnetische Schnittstelle ermöglicht schnelles Anbringen und Entfernen der Geräte bei gleichbleibend sicherer Positionierung während der Nutzung. Mit für Portabilität optimierten Abmessungen misst der Halter etwa 8,5 cm im Durchmesser und wiegt ungefähr 180 g, was ihn sowohl für stationäre als auch mobile Anwendungen geeignet macht. Die standardmässige schwarze Oberfläche verleiht ein professionelles Erscheinungsbild, das sich nahtlos in die meisten Geräteästhetiken einfügt. Der Halter arbeitet mit Standardstromquellen, die für elektronisches Zubehör allgemein verfügbar sind, und gewährleistet so Kompatibilität mit verschiedenen Aufbauten. Diese Montageslösung ist besonders nützlich für Automotive-Anwendungen, Home-Office-Einrichtungen und kreative Fotografieszenarien, in denen freihändiger Gerätebetrieb erforderlich ist. Das Design konzentriert sich auf Benutzerfreundlichkeit mit intuitiven Steuerelementen und unkomplizierten Installationsverfahren. Das Produkt stellt eine Weiterentwicklung in der Montagetechnologie dar und baut auf vorherigen magnetischen und saugbasierten Lösungen mit verbesserter Zuverlässigkeit und Bedienungsfreundlichkeit auf.41,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.