Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Warum habe ich mit einer Telekom-Karte keine Internetverbindung auf dem Teltonika RUT240?
Es gibt mehrere mögliche Gründe, warum Sie mit einer Telekom-Karte keine Internetverbindung auf dem Teltonika RUT240 haben könnten. Es könnte sein, dass die Telekom-Karte nicht mit dem Router kompatibel ist oder dass die APN-Einstellungen nicht korrekt konfiguriert sind. Es ist auch möglich, dass es ein Problem mit dem Signal oder der Abdeckung in Ihrer Region gibt. Es wäre ratsam, den Kundendienst der Telekom zu kontaktieren, um das Problem genauer zu untersuchen und eine Lösung zu finden. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Teltonika-TELTONIKA-PR322EU7-Gigabit
Top-Angebote
Produkte zum Begriff Teltonika-TELTONIKA-PR322EU7-Gigabit:
-
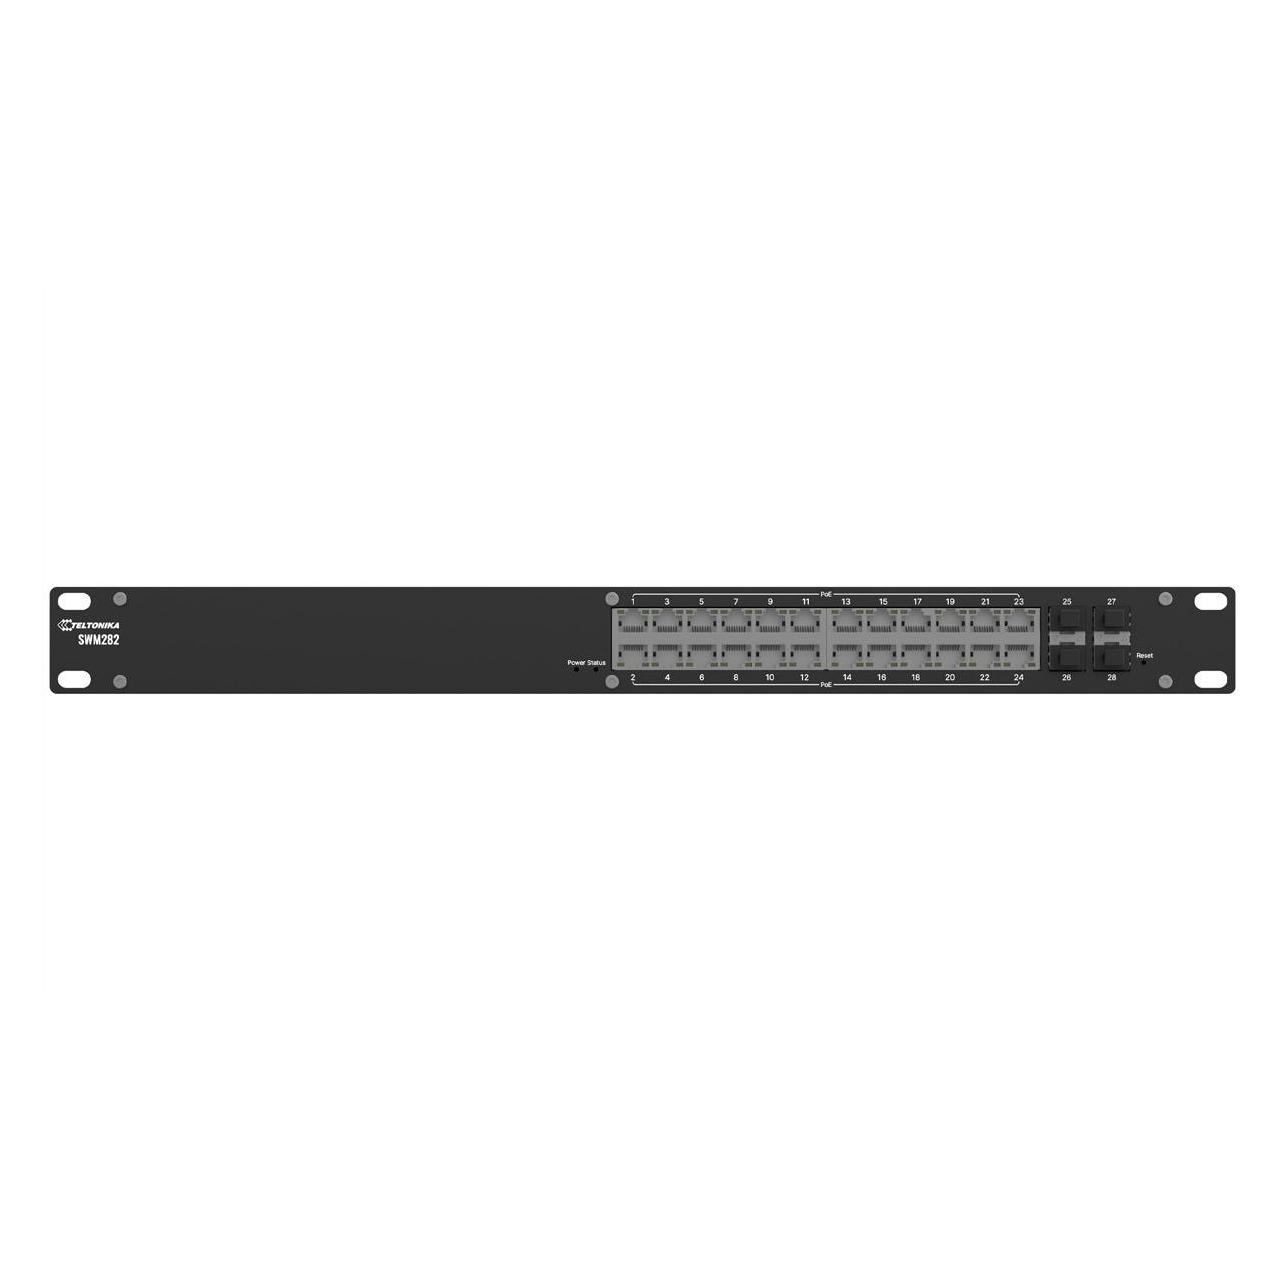
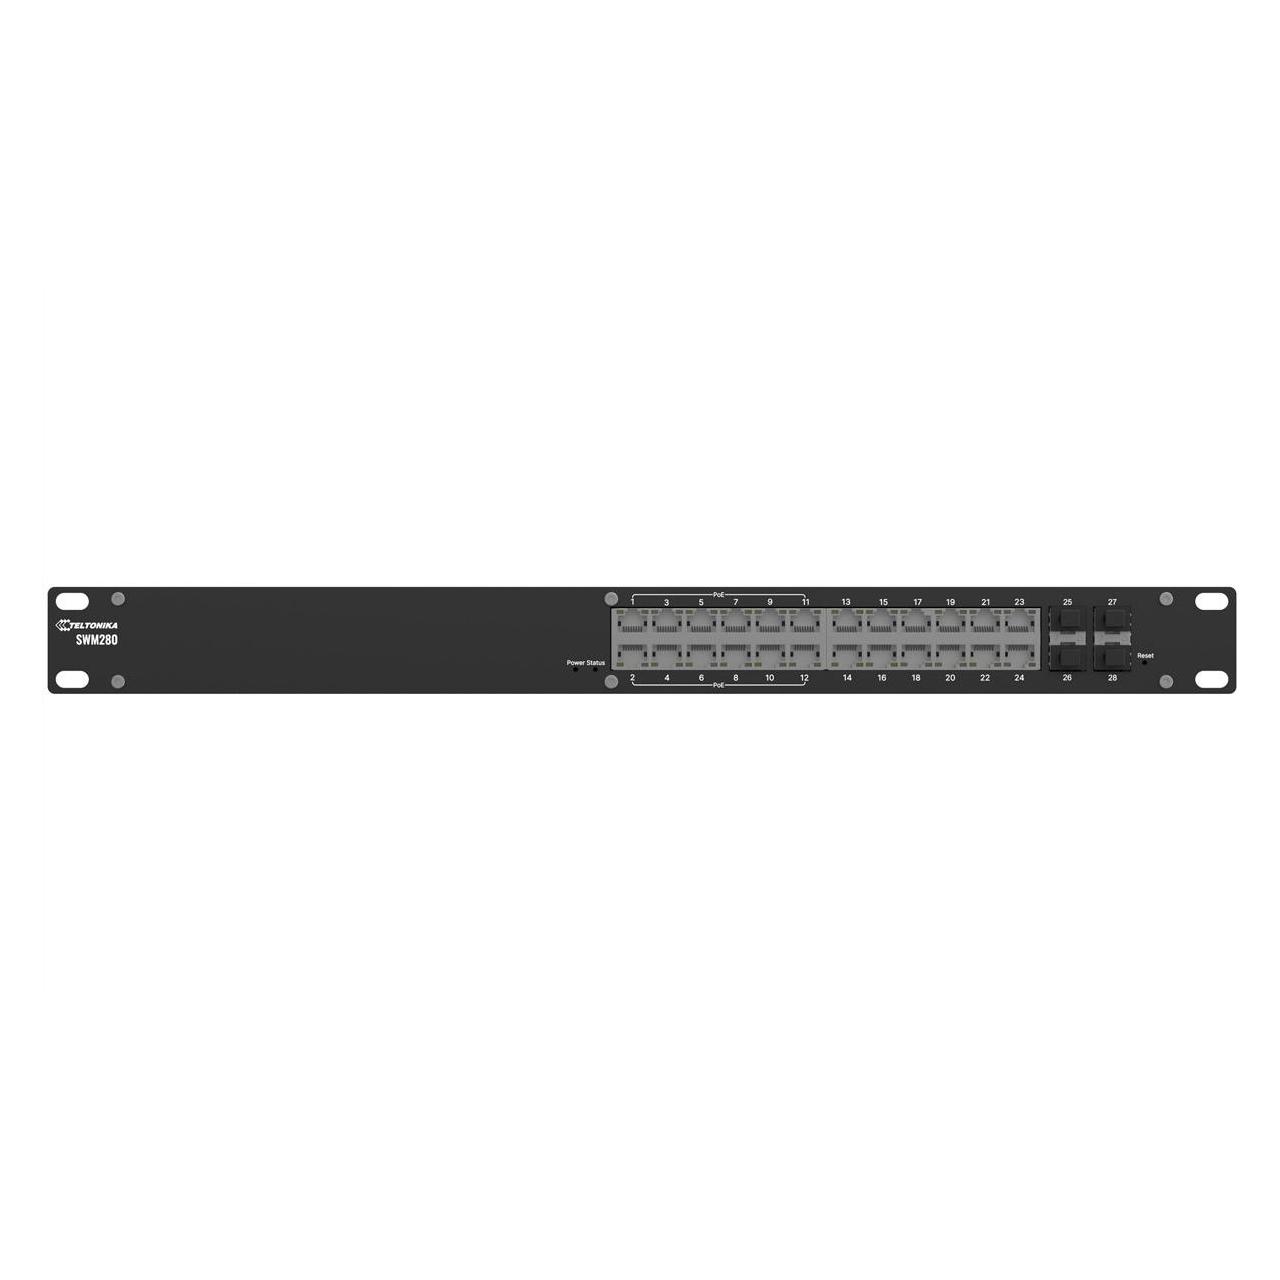
Teltonika SWM281000200 TELTONIKA SWM281 Gigabit Ethernet Manage Ethernet SwitchDer Teltonika SWM281 ist ein Switch, der für Leistung und Zuverlässigkeit in Netzwerkumgebungen entwickelt wurde. Mit einer Kapazität von 512 KB für die Paketpuffergröße arbeitet dieser Switch effizient in einem breiten Temperaturbereich von 0 °C bis 50 °C und eignet sich somit für vielfältige Anwendungen. Der SWM281 verfügt über einen Flash-Speicher von 16 MB und unterstützt zahlreiche Anschlussmöglichkeiten, darunter 24 Ports für 10/100/1000-Verbindungen und 4 Gigabit-SFP-Ports, wobei RJ-45- und SFP-Anschlüsse für die Installation verwendet werden. Die Einhaltung verschiedener Standards wie IEEE 802.3 und RoHS gewährleistet Kompatibilität und Sicherheit, während Funktionen wie VLAN-Unterstützung, Port-Spiegelung und erweiterte Routing-Protokolle komplexe Netzwerkkonfigurationen ermöglichen. Bei der Entwicklung dieses Switches wurde auch die Energieeffizienz berücksichtigt, sodass er eine gute Wahl für Anwender ist. Mit Fernverwaltungsprotokollen wie SNMP und IPv6-Unterstützung bietet der Teltonika SWM281 eine einfache Verwaltung und gewährleistet gleichzeitig eine hohe Netzwerkleistung.184,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Teltonika-TELTONIKA-PR322EU7-Gigabit:
-
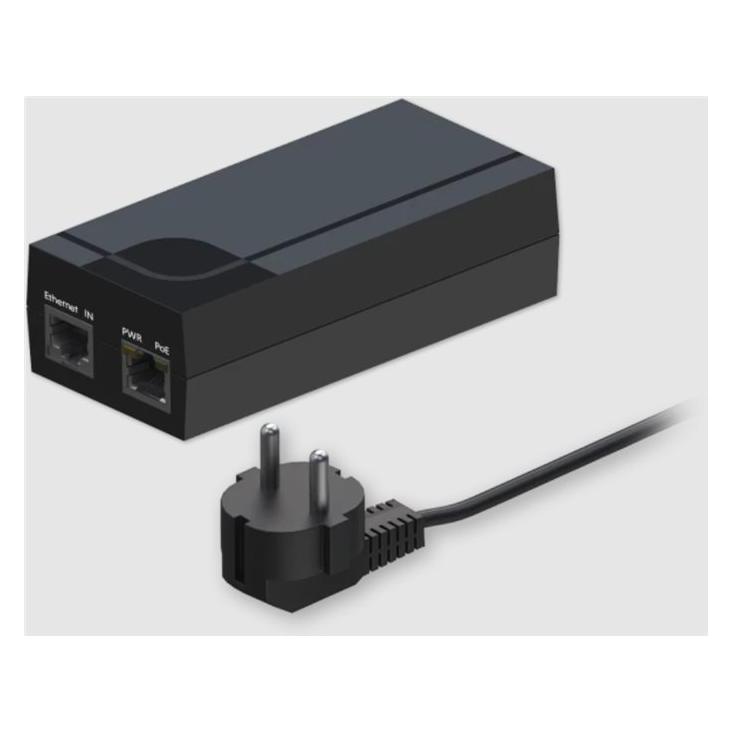
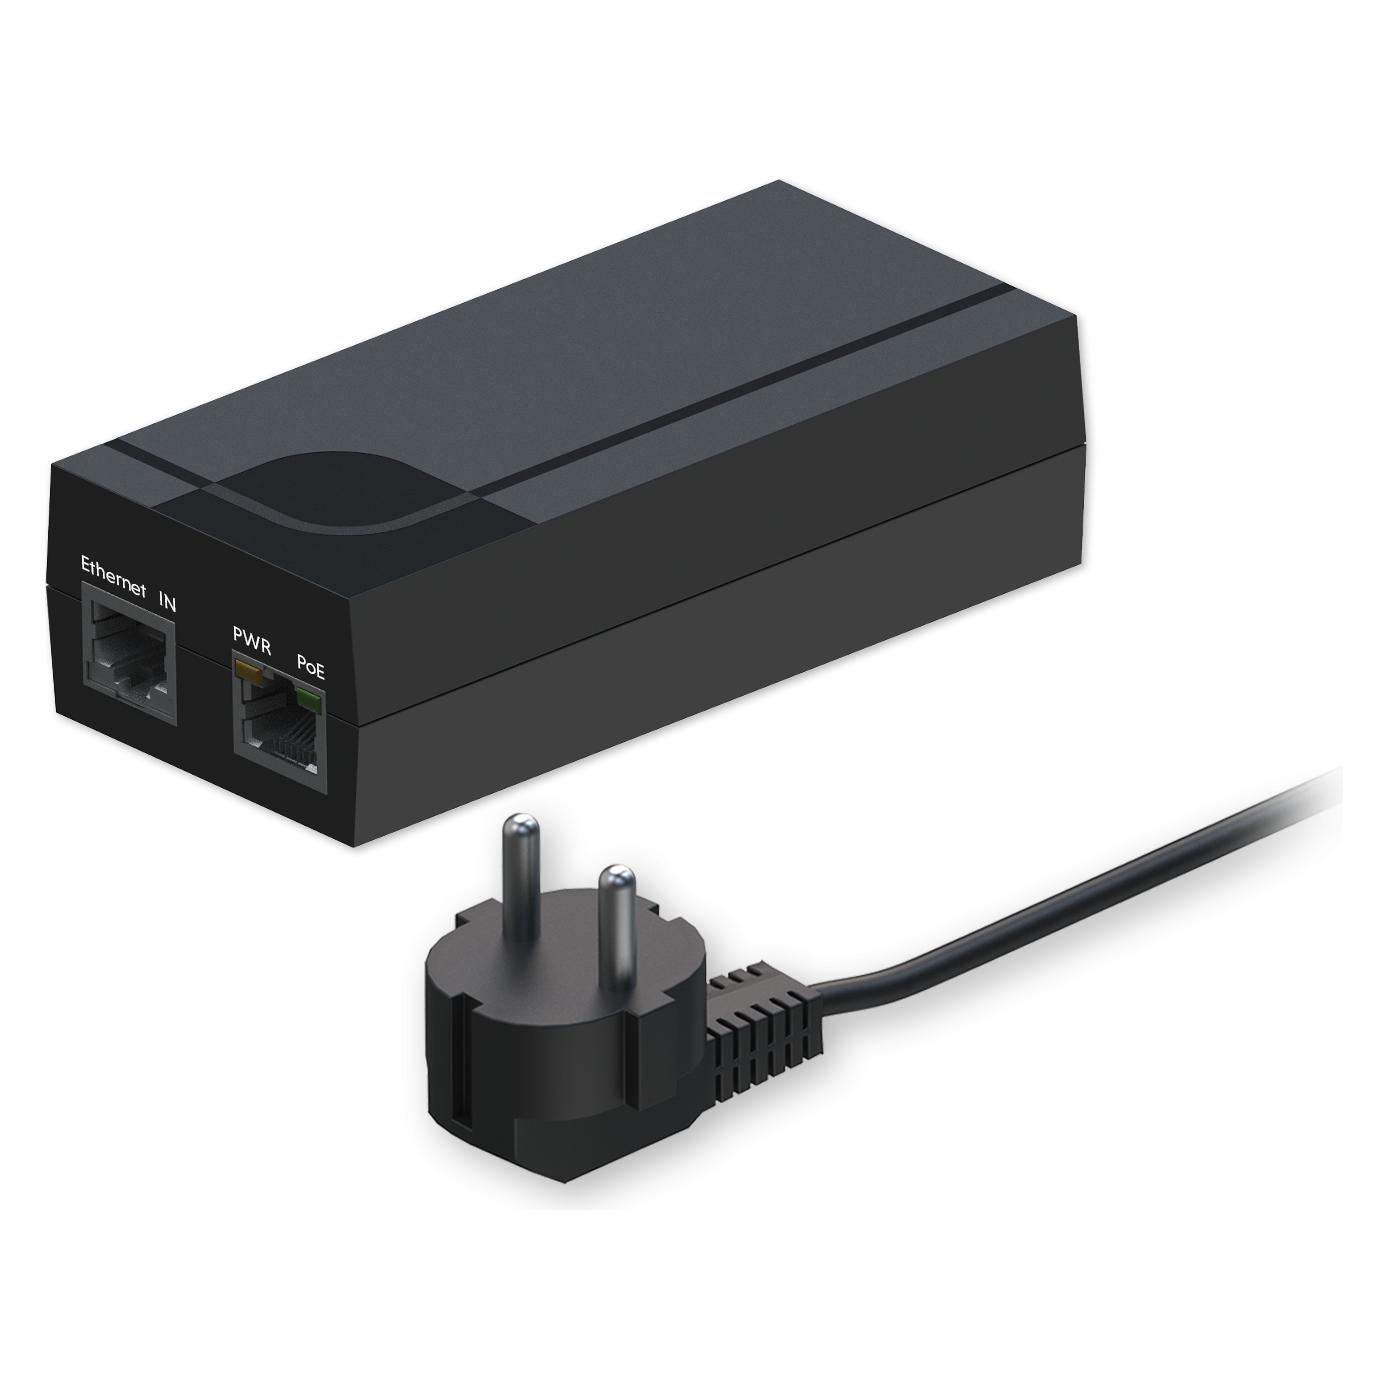
Teltonika TELTONIKA PR322EU7 Gigabit PoE Injector PoE InjektorDer Teltonika PoE-Injektor ist ein leistungsstarkes Power-over-Ethernet-Gerät, das für die Anforderungen moderner Netzwerke entwickelt wurde. Mit seinem aktiven PoE-Modus A bietet es eine effiziente Strom- und Datenübertragung über ein einziges Kabel, wodurch die Notwendigkeit für mehrere Kabel entfällt und das Durcheinander reduziert wird. Das robuste Design erfüllt die Normen EN 62368-1:2014+A11:2017 und RoHS, und die beeindruckende MTBF von 100.000 Stunden garantiert Zuverlässigkeit und Sicherheit. Mit Gigabit-Ethernet-Schnittstellen bietet er Hochgeschwindigkeits-Datenübertragungsraten und vielseitige Konnektivitätsoptionen für eine Vielzahl von Geräten. Die Kompatibilität mit einer breiten Palette von Eingangsspannungen (AC 100-240 V) macht ihn außerdem zu einer vielseitigen Lösung für den weltweiten Einsatz. Ob Sie ein neues Netzwerk aufbauen oder ein bestehendes aufrüsten, der Teltonika PoE-Injektor bietet die Leistung, Zuverlässigkeit und Flexibilität, die Sie benötigen.30,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Teltonika SWM281000200 TELTONIKA SWM281 Gigabit Ethernet Manage Ethernet SwitchDer Teltonika SWM281 ist ein Switch, der für Leistung und Zuverlässigkeit in Netzwerkumgebungen entwickelt wurde. Mit einer Kapazität von 512 KB für die Paketpuffergröße arbeitet dieser Switch effizient in einem breiten Temperaturbereich von 0 °C bis 50 °C und eignet sich somit für vielfältige Anwendungen. Der SWM281 verfügt über einen Flash-Speicher von 16 MB und unterstützt zahlreiche Anschlussmöglichkeiten, darunter 24 Ports für 10/100/1000-Verbindungen und 4 Gigabit-SFP-Ports, wobei RJ-45- und SFP-Anschlüsse für die Installation verwendet werden. Die Einhaltung verschiedener Standards wie IEEE 802.3 und RoHS gewährleistet Kompatibilität und Sicherheit, während Funktionen wie VLAN-Unterstützung, Port-Spiegelung und erweiterte Routing-Protokolle komplexe Netzwerkkonfigurationen ermöglichen. Bei der Entwicklung dieses Switches wurde auch die Energieeffizienz berücksichtigt, sodass er eine gute Wahl für Anwender ist. Mit Fernverwaltungsprotokollen wie SNMP und IPv6-Unterstützung bietet der Teltonika SWM281 eine einfache Verwaltung und gewährleistet gleichzeitig eine hohe Netzwerkleistung.184,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum habe ich mit einer Telekom-Karte keine Internetverbindung auf dem Teltonika RUT240?
Es gibt mehrere mögliche Gründe, warum Sie mit einer Telekom-Karte keine Internetverbindung auf dem Teltonika RUT240 haben könnten. Es könnte sein, dass die Telekom-Karte nicht mit dem Router kompatibel ist oder dass die APN-Einstellungen nicht korrekt konfiguriert sind. Es ist auch möglich, dass es ein Problem mit dem Signal oder der Abdeckung in Ihrer Region gibt. Es wäre ratsam, den Kundendienst der Telekom zu kontaktieren, um das Problem genauer zu untersuchen und eine Lösung zu finden. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Teltonika-TELTONIKA-PR322EU7-Gigabit
-
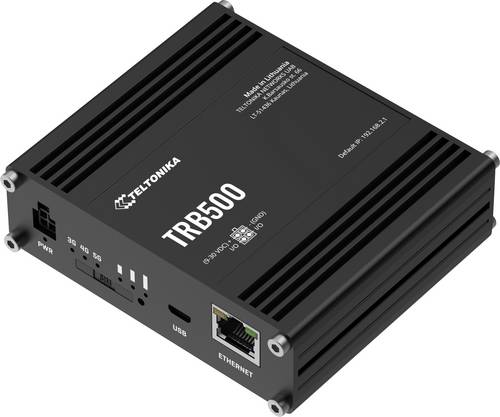
Teltonika TRB500 Router Gigabit-LAN (1 Gbit/s)TRB500 - Industrielles 5G-Gateway Das TRB500-Gateway ist ein kompaktes und effizientes Industrie-Gateway mit einer Gigabit-Ethernet-Schnittstelle und zwei konfigurierbaren E/As, die eine hochgradige Anpassung und Implementierung einer Vielzahl von Szenarien ermöglichen. Dieses Gerät ermöglicht 5G-Netzwerkgeschwindigkeiten mit ultraniedriger Latenz für unternehmenskritische Infrastrukturen und einen hohen Datendurchsatz, der durch 4 externe Antennen gewährleistet wird, die die Verwendung von 4x4 MIMO ermöglichen. TRB500 wird mit dem RutOS-Betriebssystem geliefert, das erweiterte Sicherheitsfunktionen und Kompatibilität mit Teltonikas Remote Management System (RMS) für optimierte Fernverwaltungs- und Überwachungsfunktionen großer Geräteflotten bietet.409,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.