Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wer hat Erfahrung mit der TEMa GmbH?
Ich habe leider keine Informationen über die TEMa GmbH und kann daher keine Aussage über deren Erfahrung machen. Es könnte hilfreich sein, nach Bewertungen oder Erfahrungsberichten anderer Kunden oder Mitarbeiter zu suchen, um mehr Informationen über das Unternehmen zu erhalten. **
¿Cuál es el tema de la discusión en español?
No hay información suficiente para determinar el tema de la discusión en español. **

Ähnliche Suchbegriffe für Tema-a-tema-C1
Top-Angebote
Produkte zum Begriff Tema-a-tema-C1:
-
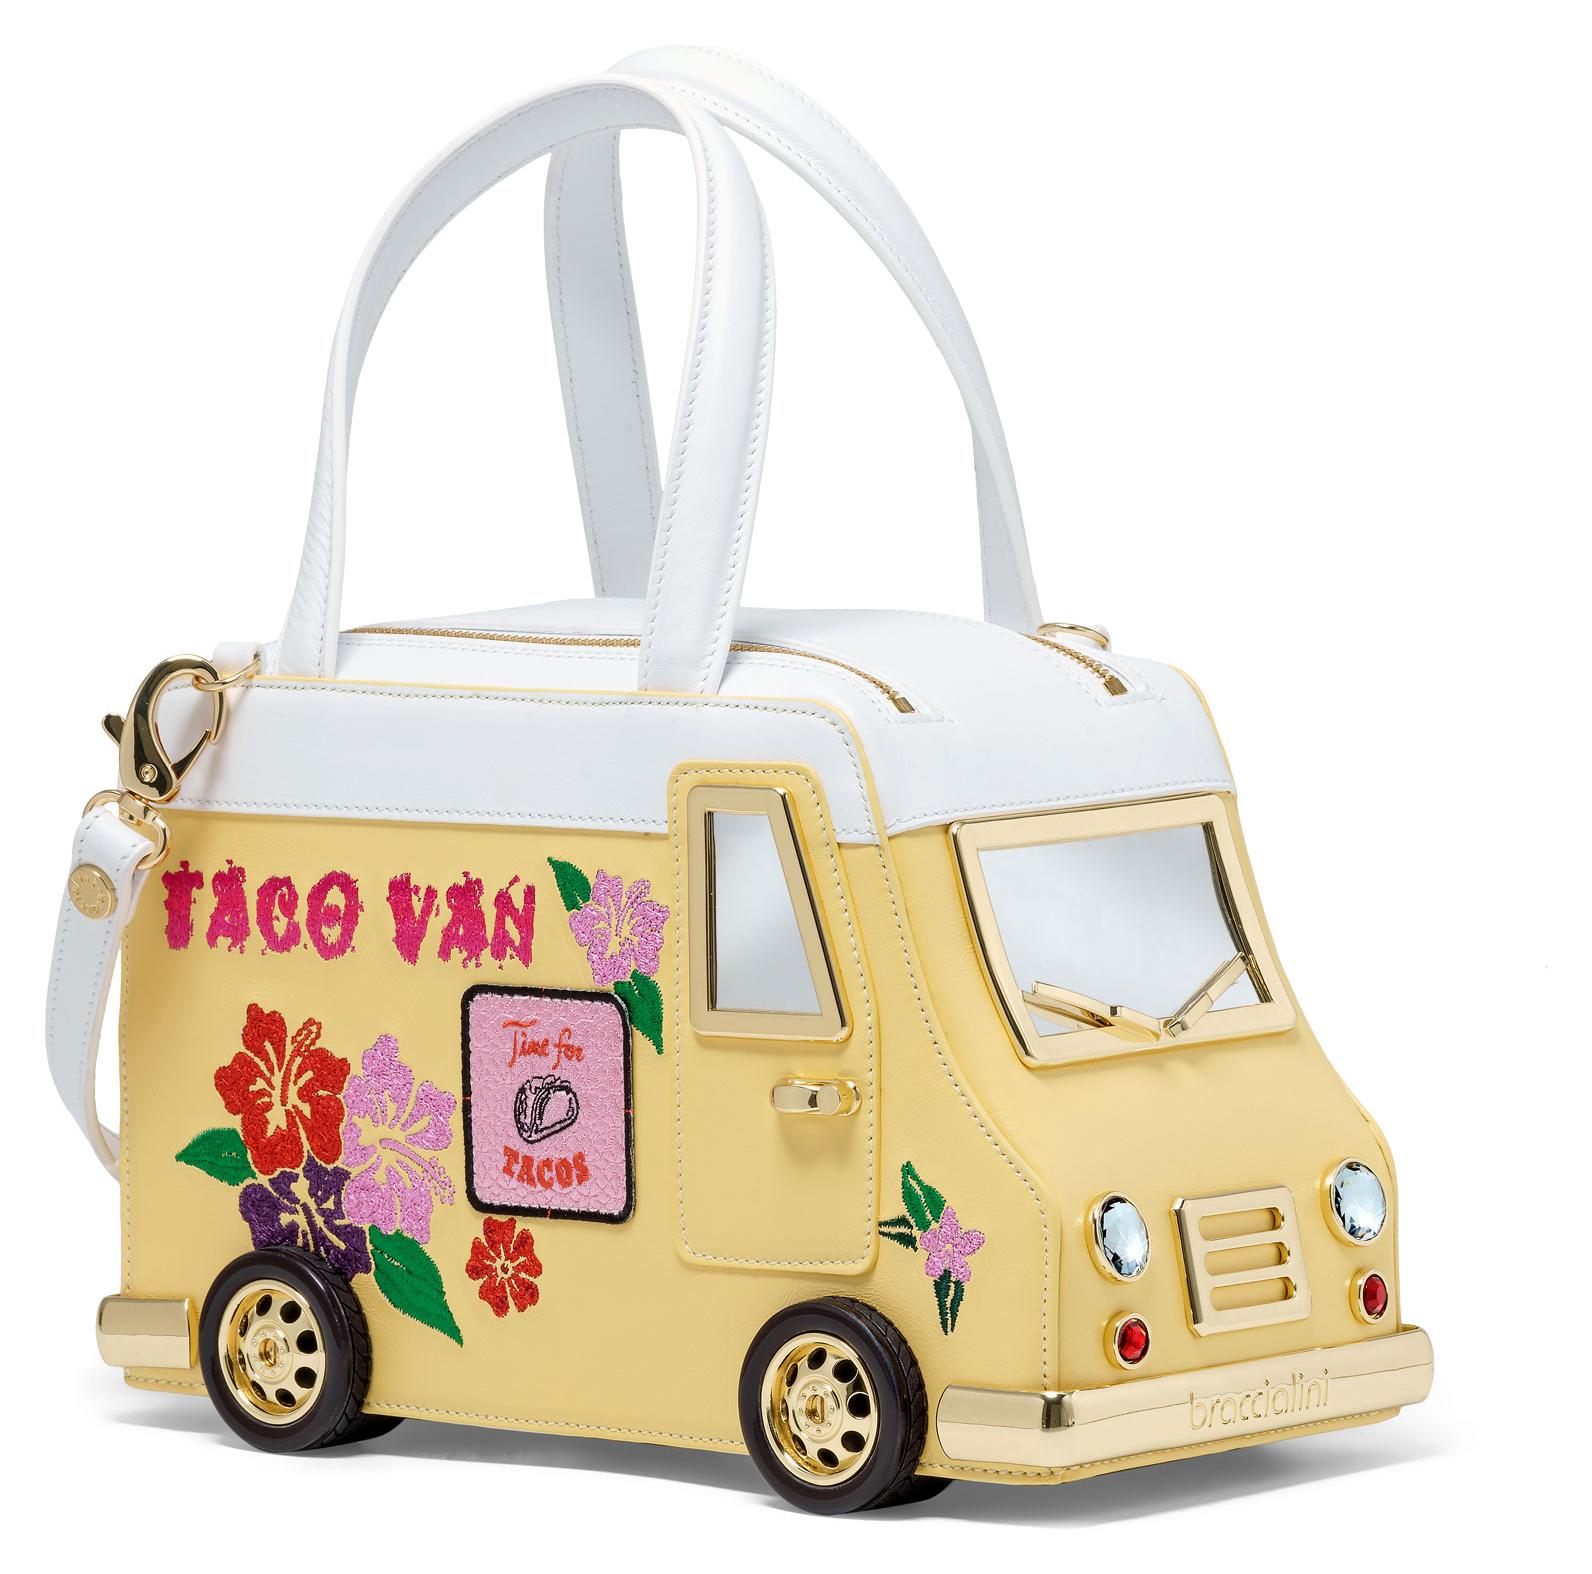
Tema TacovanAus feinem weißen und gelben Kalbsleder gefertigt, reist unser TACOVAN um die Welt und bringt Freude und Köstlichkeiten für unterwegs! Die Seiten sind mit kleinen mehrfarbigen Blumenmotiven bedruckt. Das Zubehör umfasst Fenster, Türen, Kotflügel, entzückende Miniaturräder und einen fantastischen zweifarbigen Emaillevorhang, neben dem ein Menü zur Auswahl der Lieblingsdelikatesse erscheint. Abnehmbarer und verstellbarer Trageriemen.1419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tema MacchininaDas Thema Spielzeugauto ist ein Evergreen von Braccialini, eine zeitlose Tasche. Diese Saison präsentiert sie sich in einer 2.0-Version, die eine neue Welt, eine neue Farbe und eine neue Realität interpretiert. Ein kleines, aber mit Sorgfalt gestaltetes Spielzeugauto, bei dem die emaillierten und vergoldeten Details die geschwungene Linienführung unterstreichen. Das verwendete Ziegenleder ist ein zartes Rosa, die neue Farbe des Unternehmens, ein Zeichen für Innovation und Weiblichkeit. Doppelte Henkel und ein Reißverschluss, ein geräumiger Innenraum trotz seiner Größe: ein Schmuckstück, das am Arm getragen werden kann, um immer neue Outfits zu kreieren.2500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
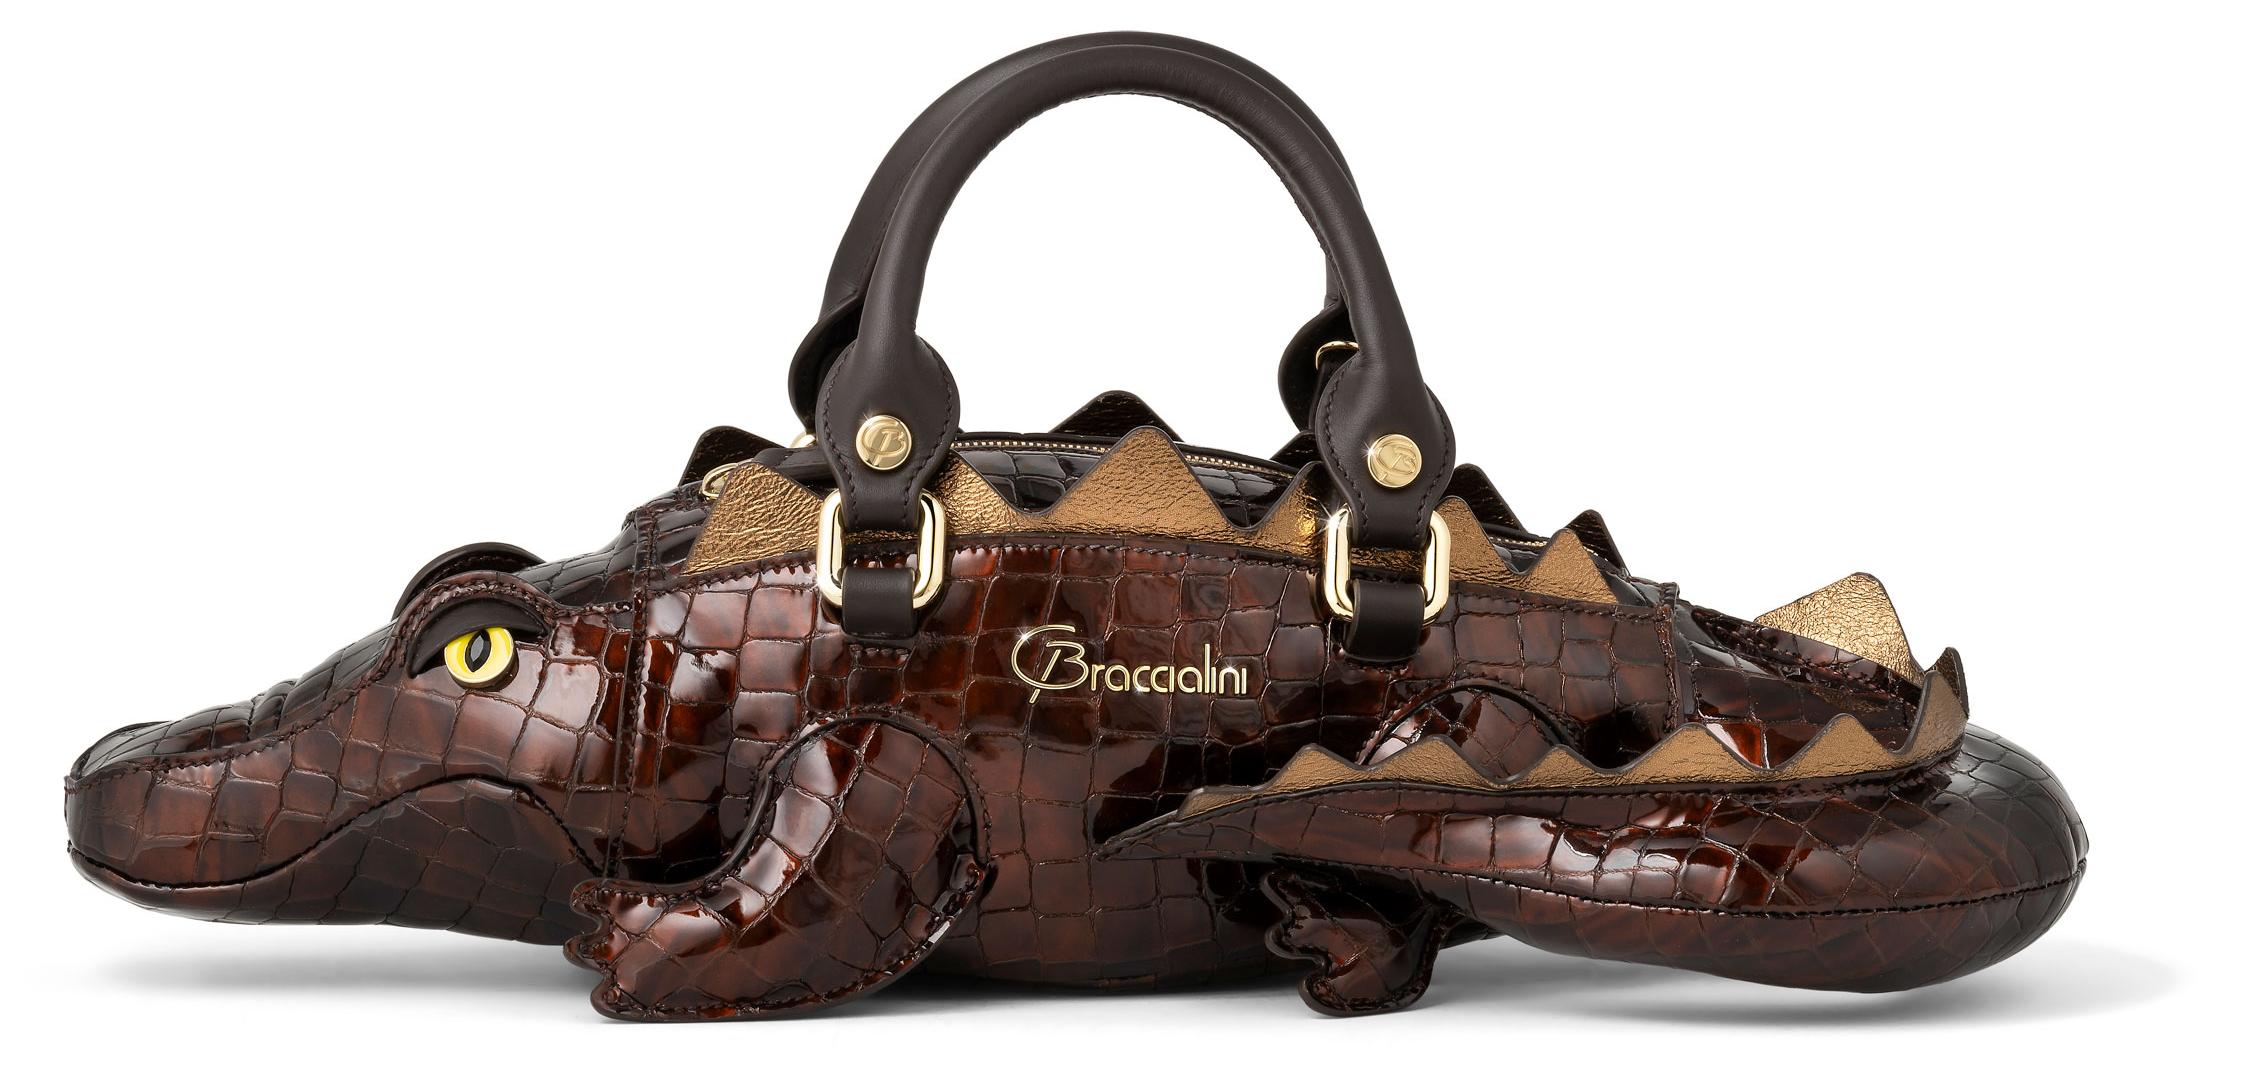
Tema CoccodrilloDie Zusammenarbeit zwischen Lederhandwerk und Design schafft eine lustige und äußerst elegante Tasche in Form eines niedlichen Krokodils. Die vollständig von Hand gefertigte Tasche besteht aus geprägtem bedrucktem Leder, um seine Schuppen zu simulieren, in einer Metallicversion auf dunkelbraunem Grund. Die doppelten Henkel und der Schultergurt ermöglichen eine doppelte Tragemöglichkeit.2500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tema LeoneDie Zusammenarbeit zwischen Lederhandwerk und Design bringt eine verspielte und zugleich äußerst elegante Tasche in Löwenform hervor. Die Tasche ist vollständig , aus Wildleder gefertigt, um das Fell des Löwen zu imitieren, und mit echtem Fell versehen, das die majestätische Mähne des Königs des Dschungels darstellt. Doppelte Henkel und ein Schulterriemen ermöglichen zwei Tragevarianten.2500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Tema-a-tema-C1:
-
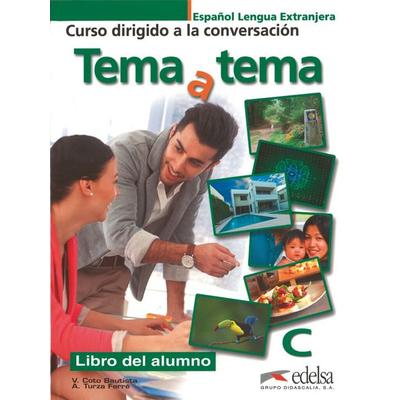
Tema a tema C1/C2, SprachbücherDas Sprachbuch "Tema a tema C1/C2" bietet eine umfassende Einführung in die spanische und lateinamerikanische Kultur durch 12 abwechslungsreiche Lektionen. Die Lernenden werden durch fesselnde Themen und praxisnahe Aufgaben motiviert, ihre kommunikativen Fähigkeiten zu entwickeln und zu vertiefen. Dieses Buch ist ideal für fortgeschrittene Lernende, die ihre Sprachkenntnisse auf ein höheres Niveau bringen möchten. Die Inhalte sind so gestaltet, dass sie sowohl das Hör- als auch das Leseverständnis fördern und die Anwendung der Sprache in realen Situationen unterstützen. Die Kombination aus kulturellen Aspekten und sprachlichen Übungen macht das Lernen ansprechend und effektiv.41,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tema TacovanAus feinem weißen und gelben Kalbsleder gefertigt, reist unser TACOVAN um die Welt und bringt Freude und Köstlichkeiten für unterwegs! Die Seiten sind mit kleinen mehrfarbigen Blumenmotiven bedruckt. Das Zubehör umfasst Fenster, Türen, Kotflügel, entzückende Miniaturräder und einen fantastischen zweifarbigen Emaillevorhang, neben dem ein Menü zur Auswahl der Lieblingsdelikatesse erscheint. Abnehmbarer und verstellbarer Trageriemen.1419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tema MacchininaDas Thema Spielzeugauto ist ein Evergreen von Braccialini, eine zeitlose Tasche. Diese Saison präsentiert sie sich in einer 2.0-Version, die eine neue Welt, eine neue Farbe und eine neue Realität interpretiert. Ein kleines, aber mit Sorgfalt gestaltetes Spielzeugauto, bei dem die emaillierten und vergoldeten Details die geschwungene Linienführung unterstreichen. Das verwendete Ziegenleder ist ein zartes Rosa, die neue Farbe des Unternehmens, ein Zeichen für Innovation und Weiblichkeit. Doppelte Henkel und ein Reißverschluss, ein geräumiger Innenraum trotz seiner Größe: ein Schmuckstück, das am Arm getragen werden kann, um immer neue Outfits zu kreieren.2500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer hat Erfahrung mit der TEMa GmbH?
Ich habe leider keine Informationen über die TEMa GmbH und kann daher keine Aussage über deren Erfahrung machen. Es könnte hilfreich sein, nach Bewertungen oder Erfahrungsberichten anderer Kunden oder Mitarbeiter zu suchen, um mehr Informationen über das Unternehmen zu erhalten. **
-
¿Cuál es el tema de la discusión en español?
No hay información suficiente para determinar el tema de la discusión en español. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Tema-a-tema-C1
-
Tema CoccodrilloDie Zusammenarbeit zwischen Lederhandwerk und Design schafft eine lustige und äußerst elegante Tasche in Form eines niedlichen Krokodils. Die vollständig von Hand gefertigte Tasche besteht aus geprägtem bedrucktem Leder, um seine Schuppen zu simulieren, in einer Metallicversion auf dunkelbraunem Grund. Die doppelten Henkel und der Schultergurt ermöglichen eine doppelte Tragemöglichkeit.2500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tema LeoneDie Zusammenarbeit zwischen Lederhandwerk und Design bringt eine verspielte und zugleich äußerst elegante Tasche in Löwenform hervor. Die Tasche ist vollständig , aus Wildleder gefertigt, um das Fell des Löwen zu imitieren, und mit echtem Fell versehen, das die majestätische Mähne des Königs des Dschungels darstellt. Doppelte Henkel und ein Schulterriemen ermöglichen zwei Tragevarianten.2500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
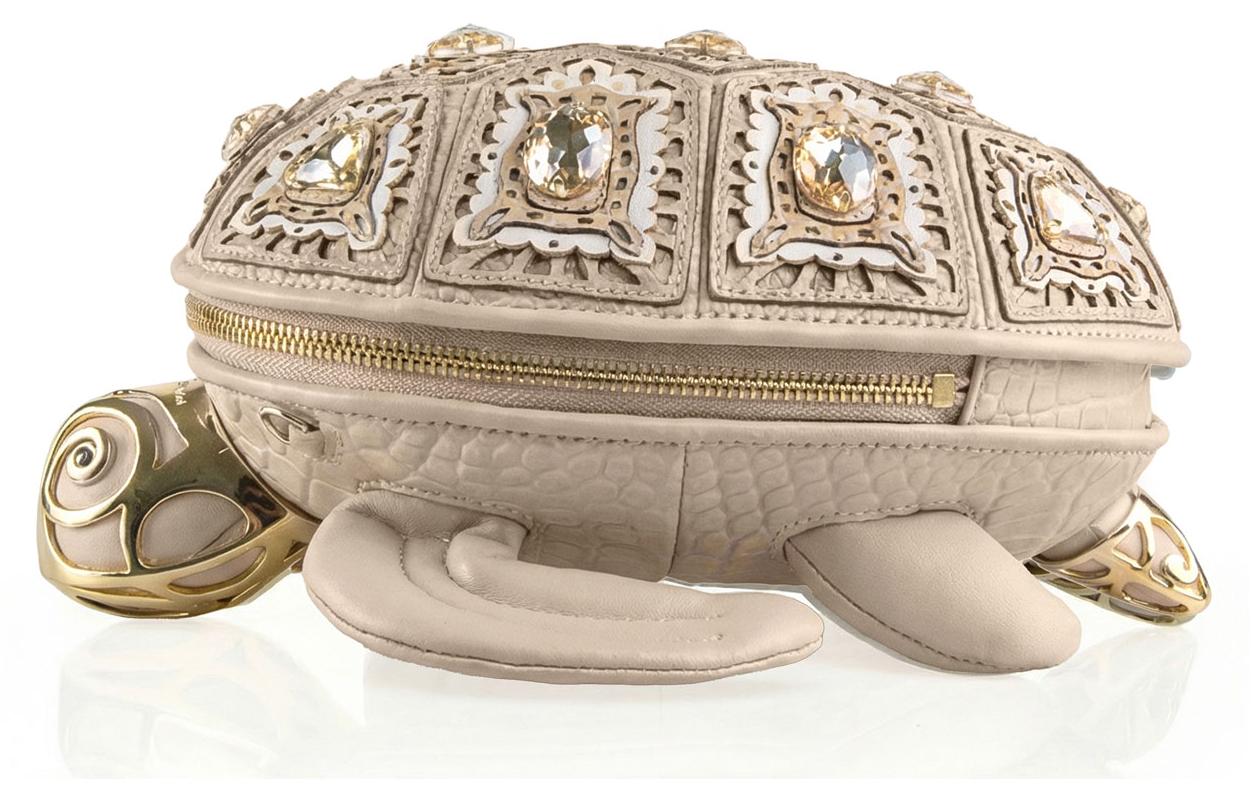
Tema TartarugaBezaubernd und überraschend - diese Tasche in Form einer Meeresschildkröte ist ein kleines Meisterwerk an Handwerkskunst und Fantasie. Aus Leder mit Laserschnitt gefertigt, um den dreidimensionalen Effekt des Panzers zu reproduzieren, wird sie durch feine, von Hand auf jede Schuppe aufgebrachte Steine veredelt, die die realistischen Details betonen. Der goldfarbene Kettenriemen ermöglicht bequemes Tragen über der Schulter - ein einzigartiges Accessoire, das Ironie und Raffinesse vereint.2000,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tema, Diamond: Agnostisizm ve Ilahi TragedyaAgnostisizm ve Ilahi Tragedya , Agnostisizm nedir ve Antik Cagdan günümüze kadar hangi filozoflar, ne tür skeptik argümanlar üretmislerdir Din, bilim ve felsefenin prensipleri ve birbirlerinden farklari nelerdir Tanri varsa dünyada neden kötülük vardir ve eger Tanri varsa, gercekten özgür bir iradeye sahip oldugumuz söylenebilir mi Bununla beraber, eger Tanri varsa bu Tanri neye benzer Onun var oldugunu ya da var olmadigini kanitlayabilecek bir argümana sahip miyiz Bununla beraber, agnostisizm nicin hem ateizmi hem de teizmi yetersiz bulmustur Bu kitapta bu sorularin cevaplarini alacaksiniz. Diamond Tema , > , Erscheinungsjahr: 20221101, Produktform: Kartoniert, Autoren: Tema, Diamond, Seitenzahl/Blattzahl: 431, Fachschema: Türkische Bücher, Warengruppe: TB/Sachbuch/Ratgeber, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: tikla24.de BS, Verlag: tikla24.de BS, Länge: 216, Breite: 147, Höhe: 28, Gewicht: 444, Produktform: Kartoniert, Genre: Importe, Genre: Importe,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.