Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Template
Top-Angebote
Produkte zum Begriff Template:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Template:
-
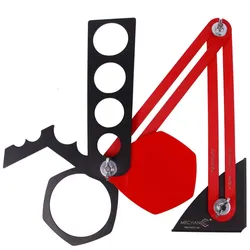
Mechanic Tile Template - BohrschabloneMechanic TileTEMPLATE – Bohrschablone für schnelle und präzise Fliesenmarkierung Die Schablone löst das Problem vor dem Bohren: Sie überträgt die Position von Steckdosen, Rohren und Hindernissen direkt auf die Fliese. Statt zu messen, zu rechnen und nachzukorrigieren, markieren Sie den Bohrpunkt in einem Arbeitsgang – mit Multifunktions-Aufsätzen für Ø 68, 40, 35, 32 und 25 mm. 68/40/35/32/25 Durchmesser mm Markieren vor dem Bohren Multifunktion Aufsätze Was die Schablone kann Steckdosenlöcher markieren Position und Durchmesser in einem Schritt – 68 mm ist das Standardmaß für Unterputzdosen. Wasserrohre in verschiedenen Durchmessern 25, 32, 35 und 40 mm decken die üblichen Rohrmaße ab. Auch unter bereits verlegten Rohren Löcher unterhalb von Wasser- und Abwasserleitungen lassen sich anzeichnen – genau die Fälle, in denen Messen kaum möglich ist. Nicht genormte Durchmesser Über die Kunststoff-Aufsätze auch für Sondermaße nutzbar. Warum das Anzeichnen der eigentliche Engpass ist Ein Loch in einer Fliese ist schnell gebohrt. Was Zeit kostet und Fliesen ruiniert, ist die Frage, wo es hin muss – besonders wenn mehrere Durchbrüche in einer Fliese zusammenkommen oder Rohre schon montiert sind. Genau dort setzt die Schablone an: Ecken, Lücken und unregelmäßige Elemente lassen sich direkt abgreifen. Die Position wird übertragen, nicht gemessen – damit entfällt eine ganze Fehlerquelle. Weniger Korrekturen bedeutet weniger Ausschuss bei teuren Großformaten. Bei mehreren Durchbrüchen in einer Fliese ist die relative Lage entscheidend – und die überträgt die Schablone in einem Zug. Ablauf in der Praxis 1 Hindernis abgreifen Die Schablone an die Wand halten und Position von Dose, Rohr oder Kante aufnehmen. 2 Auf die Fliese übertragen Die Schablone auf die Fliese legen und die Position durchzeichnen. 3 Durchmesser wählen Passenden Aufsatz nutzen – 68, 40, 35, 32 oder 25 mm, oder einen Kunststoffaufsatz für Sondermaße. 4 Bohren Mit der passenden Diamantbohrkrone. Bei glatter Glasur hilft zusätzlich eine Zentrierbohrführung. Bei größeren Durchmessern und auf glatter Glasur lohnt eine Zentrierbohrführung: Sie hält die Krone beim Anbohren in der Mitte, statt sie über die Fliese wandern zu lassen. Wir führen Zentrierbohrführungen und Bohrschablonen – fragen Sie uns danach. Technische Daten Produktart Bohrschablone für Fliesenmarkierung Modell Mechanic TileTEMPLATE Bohrloch-Durchmesser Ø 68, 40, 35, 32, 25 mm Aufsätze Multifunktions-Aufsätze, zusätzlich Kunststoffaufsätze für nicht genormte Durchmesser Einsatz Steckdosen, Wasser- und Abwasserleitungen, Ecken, Lücken, unregelmäßige Elemente Hersteller-Referenz FA11021 Hersteller DiSTAR Brauche ich die Schablone, wenn ich sowieso messe? Wenn Sie einzelne Löcher bohren: nicht unbedingt. Sobald mehrere Durchbrüche in einer Fliese zusammenkommen oder Rohre schon montiert sind, spart sie Zeit und Fliesen. Funktioniert sie auch bei Großformaten? Ja – und dort ist der Nutzen am größten, weil eine falsch gebohrte Großformatplatte teuer ist. Was ist mit Durchmessern, die nicht dabei sind? Dafür sind die Kunststoff-Aufsätze gedacht, mit denen sich nicht genormte Durchmesser anzeichnen lassen. Ersetzt die Schablone die Zentrierbohrführung? Nein, die beiden lösen verschiedene Probleme. Die Schablone sagt, wo gebohrt wird; die Zentrierbohrführung hält die Krone beim Anbohren an dieser Stelle. Weniger Ausschuss bei Großformaten Bei teuren Platten entscheidet die Vorbereitung. Schablone, Zentrierbohrführung und die passende Bohrkrone arbeiten zusammen – wir stellen die Kombination zusammen. Passendes Zubehör und Ergänzungen Mechanic Staubabsaugungsschutz Vortex Staubabsaugungsschutz Vortex. Mechanic Click-Lock PRO - Aufnahmeteller für Polierpads Click-Lock PRO Aufnahmeteller für Polierpads. Mechanic Liner 115 - 125 Liner 115 bis 125. Mechanic CERALINE 1200 - 120 cm Schnittlänge CERALINE 1200, 120 cm Schnittlänge.24,60 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Template
-
Grandi Liutai Strad. Messiah Template SetGrandi Liutai Stradivari Messiah 1716 Schablonen Set, zum Bau einer Violine nach A. Stradivari Modell Messiah 1716, interne Form in 15mm Phenol-Birkensperrholz, feuchtigkeitsbeständig, schwarzes Hartlaminatmodell der Ecken des Geigenkörpers, schwarzes Hartlaminatmodell der Schnecke und des Halses einschließlich der Wirbellöcher, schwarzes Hartlaminatmodell aller Blöcke, schwarzes Hartlaminatmodell der Wölbungen von Decke und Boden, transparentes Polycarbonat-Modell der F-Löcher, Beschreibung von Autor und Violine, Montageanleitung.189,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grandi Liutai Strad. Cremonese Template SetGrandi Liutai Stradivari Cremonese 1715 Schablonen Set, zum Bau einer Violine nach A. Stradivari Modell Cremonese 1715, interne Form in 15mm Phenol-Birkensperrholz, feuchtigkeitsbeständig, schwarzes Hartlaminatmodell der Ecken des Geigenkörpers, schwarzes Hartlaminatmodell der Schnecke und des Halses einschließlich der Wirbellöcher, schwarzes Hartlaminatmodell aller Blöcke, schwarzes Hartlaminatmodell der Wölbungen von Decke und Boden, transparentes Polycarbonat-Modell der F-Löcher, Beschreibung von Autor und Violine, Montageanleitung.189,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.