Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
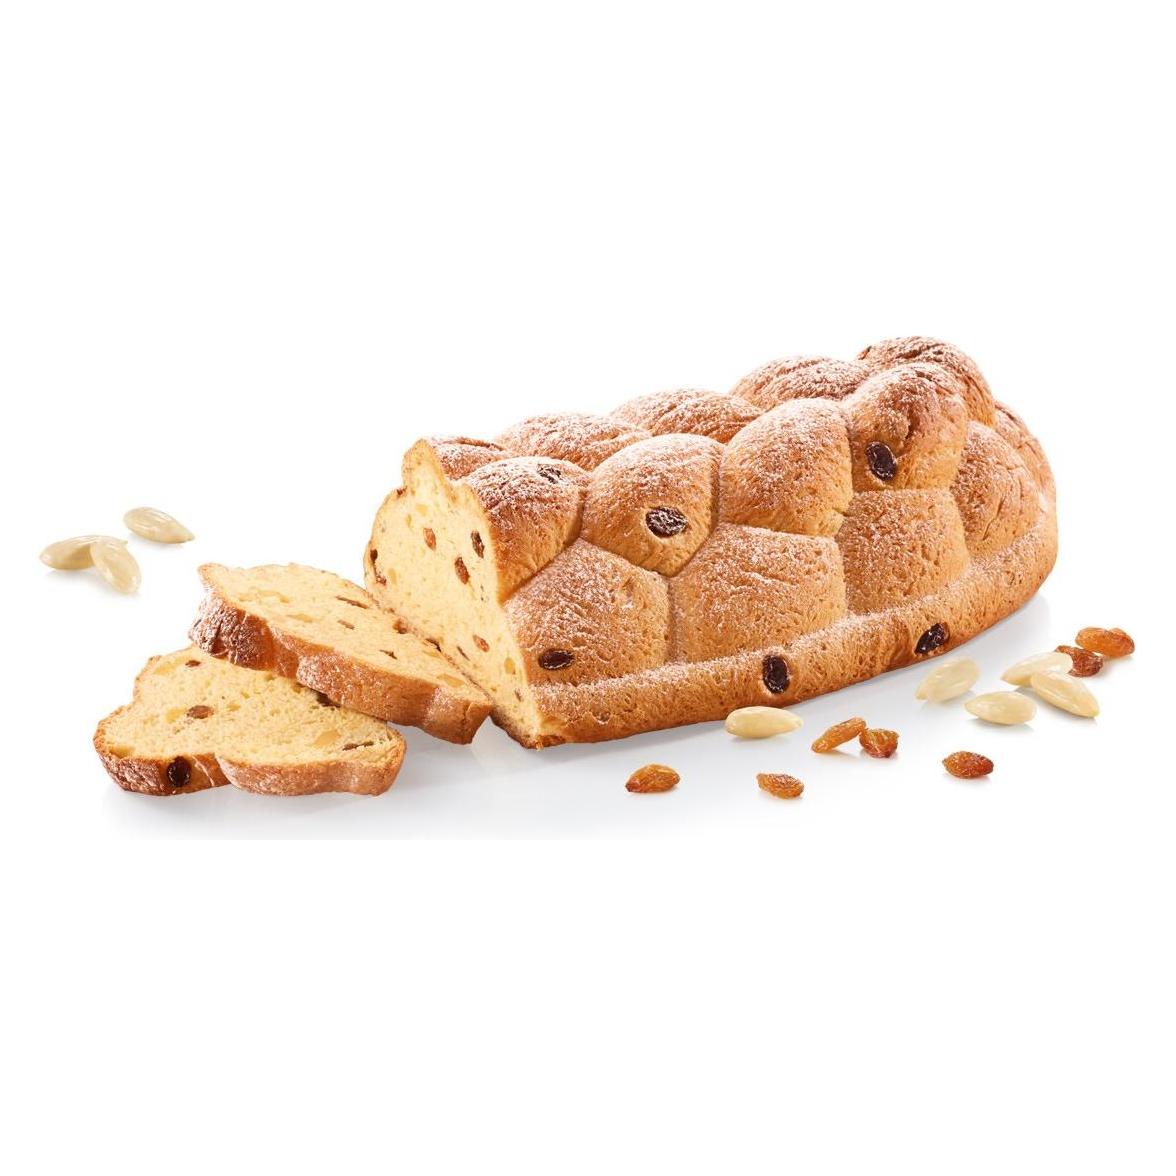
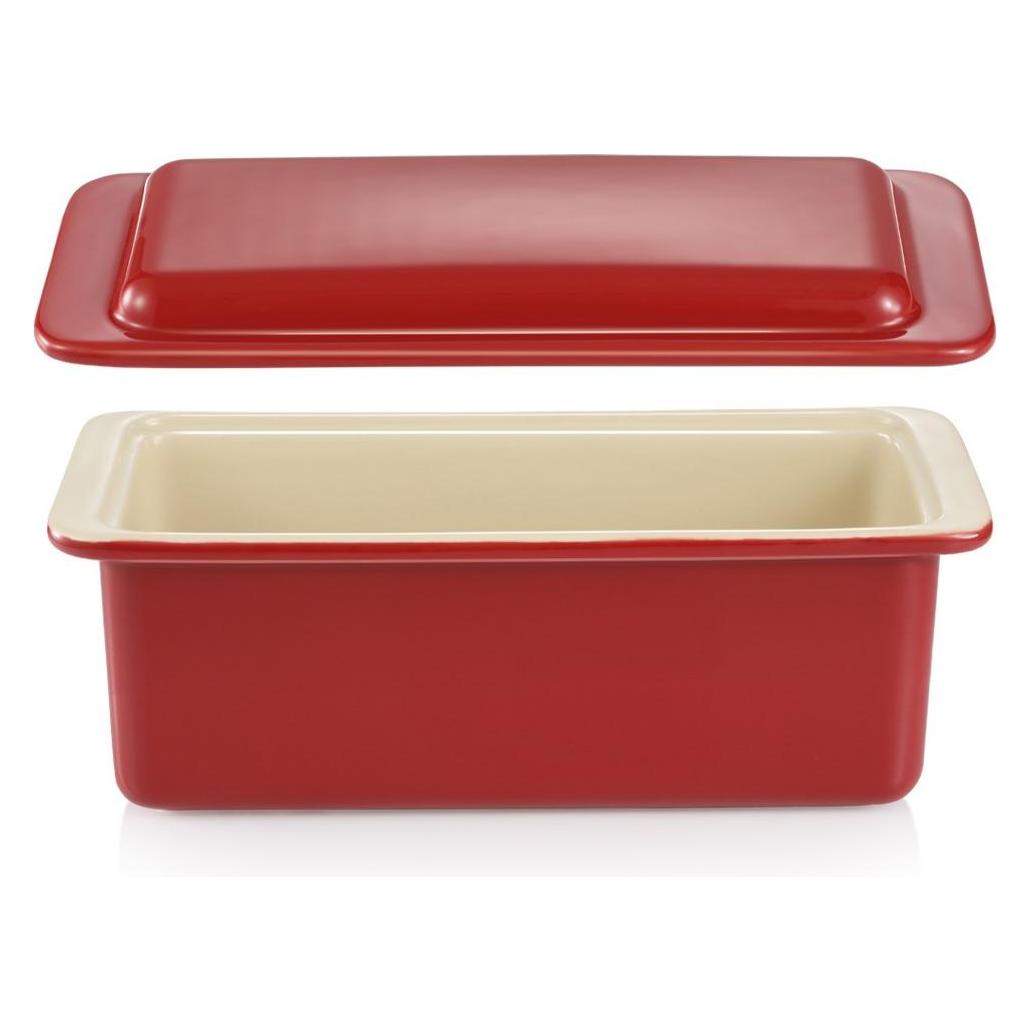
Ähnliche Suchbegriffe für Tescoma-Keramische-Backform-Hefezopf
Top-Angebote
Produkte zum Begriff Tescoma-Keramische-Backform-Hefezopf:
-
LURCH Flexiform Backform Hefezopf - braunMit der Flexiform Backform von LURCH gelingt das Backen eines traditionellen Hefezopfes mühelos. Die Form aus hochwertigem Material sorgt für gleichmäßige Backergebnisse und ein einfaches Herauslösen des Gebäcks. Hergestellt aus 100 % Premium-Platin-Silikon, das lebensmittelecht, geschmacksneutral und obstsäurebeständig ist Vielseitig einsetzbar bei Temperaturen von -40 °C bis +240 °C für Backofen, Mikrowelle und Gefrierschrank Maximale Antihaftwirkung durch die feinporige Oberflächenstruktur, die ein Anhaften des Teiges verhindert Hohe Formstabilität und gleichzeitig Flexibilität für eine einfache Handhabung Unkomplizierte Reinigung per Hand oder bequem in der Spülmaschine Diese Backform ist speziell für die Zubereitung von klassischen Hefezöpfen konzipiert. Das verwendete Premium-Platin-Silikon zeichnet sich durch seine Langlebigkeit und Zuverlässigkeit aus. Dank der ausgezeichneten Antihaft-Eigenschaften ist kein zusätzliches Einfetten der Form notwendig, was die Zubereitung erleichtert. Der hohe Materialeinsatz verleiht der Form die nötige Stabilität, sodass der Teig seine Form behält, während die Flexibilität des Silikons das Herauslösen des fertigen Hefezopfes zum Kinderspiel macht. Nach dem Gebrauch kann die Form schnell und einfach gereinigt werden.22,90 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Silver-Top Hefezopf-Backform 24 cmDie stählerne Challah-Backform Silver-Top von Patisse verleiht Ihren selbstgebackenen Broten und süßen Hefezöpfen eine zeitlose, kunstvoll geflochtene Optik – ganz ohne mühsames und zeitraubendes Flechten des rohen Teigs. Lassen Sie den unwiderstehlichen Duft von frischem, buttrigem Gebäck durch Ihre Küche ziehen und genießen Sie perfekt strukturierte Backergebnisse vom ersten Moment an. Vorteile: Das fein ausgearbeitete Relief verleiht dem Gebäck eine ebenmäßige, handwerkliche Flechtoptik, sodass Ihr Brot oder Kuchen schon beim Verlassen des Ofens wie aus einer edlen Meisterbäckerei aussieht. Der mittlere Kamin leitet die Hitze gleichmäßig bis tief ins Innere des Teigs, was einen klebrigen, ungebackenen Kern selbst an der dicksten Stelle zuverlässig verhindert. Mit einem Durchmesser von 24 cm hat die Form die ideale Größe, um die ganze Familie an einer festlichen Tafel zu versammeln, und zaubert auch bei herzhaften Pasteten eine tolle Figur. Die robuste Stahlkonstruktion sorgt für souveräne Stabilität beim Hineinschieben in den Ofen – die Ränder verbiegen sich selbst bei schwerem Teig nicht. Dank der glatten Oberfläche lassen sich Mehl- und Butterreste mühelos abwischen, was den Reinigungsaufwand nach dem Backen im Handumdrehen halbiert. Einen kunstvollen Zopf aus mehreren Strängen zu flechten, sieht in Videoanleitungen spielend leicht aus – in der Praxis gerät die Symmetrie jedoch schnell aus der Form. Mit dieser Backform kann Ihr Teig wunderbar aufgehen und behält dennoch eine vollendete Flechtkontur – ganz ohne Fingerakrobatik.15,62 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
TESCOMA Backform für Bienenkörbchen DELÍCIAFörmchen - für Plätzchen, aus Kunststoff, Länge: 3,5 cm, spülmaschinenfest Wenn Sie für Weihnachten Bienenstöcke herstellen wollen, sind die Formen DELICIA von TESCOMA genau das Richtige. Die Formen lassen sich öffnen, so dass man die Bienenstöcke nach der Zubereitun4,19 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
TESCOMA Öl für Backform DELÍCIA 300mlÖl Sonnenblumenöl zum Auftragen einer gleichmäßigen Ölschicht auf Backformen, geeignet für Pfannen, Grillroste usw., Zusammensetzung: Sonnenblumenöl (62%), E322 (Lecithin), Wasser, Propan-Butan-Gemisch Das TESCOMA Öl in der praktischen Verpackung mit Sprühapplikator ist die ideale Methode, um alle Arten von Brätern, Backblechen und Kuchen- oder Gugelhupfformen einzufetten. Die spezielle Zusammensetz11,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Sind keramische Panzergläser gut?
Ja, keramische Panzergläser sind sehr gut. Sie bieten eine hohe Widerstandsfähigkeit gegenüber Stößen, Kratzern und Brüchen und sind daher ideal für den Einsatz in Panzerfahrzeugen, Sicherheitsfenstern und anderen Anwendungen, bei denen eine hohe Sicherheit erforderlich ist. Darüber hinaus bieten sie auch eine gute optische Klarheit und eine hohe Beständigkeit gegenüber chemischen Einflüssen. **
Top-Angebote
Produkte zum Begriff Tescoma-Keramische-Backform-Hefezopf:
-
LURCH Flexiform Backform Hefezopf - braunMit der Flexiform Backform von LURCH gelingt das Backen eines traditionellen Hefezopfes mühelos. Die Form aus hochwertigem Material sorgt für gleichmäßige Backergebnisse und ein einfaches Herauslösen des Gebäcks. Hergestellt aus 100 % Premium-Platin-Silikon, das lebensmittelecht, geschmacksneutral und obstsäurebeständig ist Vielseitig einsetzbar bei Temperaturen von -40 °C bis +240 °C für Backofen, Mikrowelle und Gefrierschrank Maximale Antihaftwirkung durch die feinporige Oberflächenstruktur, die ein Anhaften des Teiges verhindert Hohe Formstabilität und gleichzeitig Flexibilität für eine einfache Handhabung Unkomplizierte Reinigung per Hand oder bequem in der Spülmaschine Diese Backform ist speziell für die Zubereitung von klassischen Hefezöpfen konzipiert. Das verwendete Premium-Platin-Silikon zeichnet sich durch seine Langlebigkeit und Zuverlässigkeit aus. Dank der ausgezeichneten Antihaft-Eigenschaften ist kein zusätzliches Einfetten der Form notwendig, was die Zubereitung erleichtert. Der hohe Materialeinsatz verleiht der Form die nötige Stabilität, sodass der Teig seine Form behält, während die Flexibilität des Silikons das Herauslösen des fertigen Hefezopfes zum Kinderspiel macht. Nach dem Gebrauch kann die Form schnell und einfach gereinigt werden.22,90 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Silver-Top Hefezopf-Backform 24 cmDie stählerne Challah-Backform Silver-Top von Patisse verleiht Ihren selbstgebackenen Broten und süßen Hefezöpfen eine zeitlose, kunstvoll geflochtene Optik – ganz ohne mühsames und zeitraubendes Flechten des rohen Teigs. Lassen Sie den unwiderstehlichen Duft von frischem, buttrigem Gebäck durch Ihre Küche ziehen und genießen Sie perfekt strukturierte Backergebnisse vom ersten Moment an. Vorteile: Das fein ausgearbeitete Relief verleiht dem Gebäck eine ebenmäßige, handwerkliche Flechtoptik, sodass Ihr Brot oder Kuchen schon beim Verlassen des Ofens wie aus einer edlen Meisterbäckerei aussieht. Der mittlere Kamin leitet die Hitze gleichmäßig bis tief ins Innere des Teigs, was einen klebrigen, ungebackenen Kern selbst an der dicksten Stelle zuverlässig verhindert. Mit einem Durchmesser von 24 cm hat die Form die ideale Größe, um die ganze Familie an einer festlichen Tafel zu versammeln, und zaubert auch bei herzhaften Pasteten eine tolle Figur. Die robuste Stahlkonstruktion sorgt für souveräne Stabilität beim Hineinschieben in den Ofen – die Ränder verbiegen sich selbst bei schwerem Teig nicht. Dank der glatten Oberfläche lassen sich Mehl- und Butterreste mühelos abwischen, was den Reinigungsaufwand nach dem Backen im Handumdrehen halbiert. Einen kunstvollen Zopf aus mehreren Strängen zu flechten, sieht in Videoanleitungen spielend leicht aus – in der Praxis gerät die Symmetrie jedoch schnell aus der Form. Mit dieser Backform kann Ihr Teig wunderbar aufgehen und behält dennoch eine vollendete Flechtkontur – ganz ohne Fingerakrobatik.15,62 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Tescoma-Keramische-Backform-Hefezopf
-
TESCOMA Backform für Bienenkörbchen DELÍCIAFörmchen - für Plätzchen, aus Kunststoff, Länge: 3,5 cm, spülmaschinenfest Wenn Sie für Weihnachten Bienenstöcke herstellen wollen, sind die Formen DELICIA von TESCOMA genau das Richtige. Die Formen lassen sich öffnen, so dass man die Bienenstöcke nach der Zubereitun4,19 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
TESCOMA Öl für Backform DELÍCIA 300mlÖl Sonnenblumenöl zum Auftragen einer gleichmäßigen Ölschicht auf Backformen, geeignet für Pfannen, Grillroste usw., Zusammensetzung: Sonnenblumenöl (62%), E322 (Lecithin), Wasser, Propan-Butan-Gemisch Das TESCOMA Öl in der praktischen Verpackung mit Sprühapplikator ist die ideale Methode, um alle Arten von Brätern, Backblechen und Kuchen- oder Gugelhupfformen einzufetten. Die spezielle Zusammensetz11,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Sind keramische Panzergläser gut?
Ja, keramische Panzergläser sind sehr gut. Sie bieten eine hohe Widerstandsfähigkeit gegenüber Stößen, Kratzern und Brüchen und sind daher ideal für den Einsatz in Panzerfahrzeugen, Sicherheitsfenstern und anderen Anwendungen, bei denen eine hohe Sicherheit erforderlich ist. Darüber hinaus bieten sie auch eine gute optische Klarheit und eine hohe Beständigkeit gegenüber chemischen Einflüssen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.