Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für The-Harp-Handbook-Fachbücher
Top-Angebote
Produkte zum Begriff The-Harp-Handbook-Fachbücher:


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Welche Blues Harp?
Welche Blues Harp? Möchtest du wissen, welche Marke oder Modell am besten für Anfänger geeignet ist? Oder interessierst du dich für die Unterschiede zwischen diatonischen und chromatischen Mundharmonikas? Vielleicht möchtest du auch wissen, welche Tonart am häufigsten für Bluesmusik verwendet wird. Es gibt viele verschiedene Aspekte, die bei der Auswahl einer Blues Harp berücksichtigt werden können, daher ist es wichtig, genauer zu definieren, wonach du suchst. Gerne helfe ich dir weiter, sobald ich mehr Informationen habe. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist ein Harp?
Was ist ein Harp? Ein Harp ist ein Musikinstrument, das zur Familie der Zupfinstrumente gehört. Es besteht aus einem Resonanzkörper, einem Hals und mehreren Saiten, die mit den Fingern oder einem Plektrum gezupft werden. Harps werden oft in der klassischen Musik, aber auch in Folk- und Popmusik eingesetzt. Sie erzeugen einen sanften und melodischen Klang, der oft mit Engeln oder himmlischen Klängen in Verbindung gebracht wird. In vielen Kulturen hat die Harfe eine symbolische Bedeutung und wird als Instrument der Liebe, des Friedens und der Harmonie angesehen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff The-Harp-Handbook-Fachbücher:
-
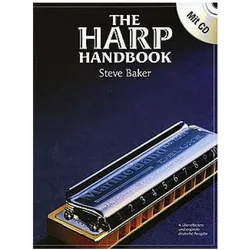
The Harp Handbook, Sachbücher von Steve BakerDas "Harp Handbook" von Steve Baker ist ein unverzichtbares Werk für fortgeschrittene Spieler der Blues Harp. Dieses Fachbuch bietet eine umfassende Anleitung, die durch klare Beschreibungen, anschauliche Abbildungen und praktische Songbeispiele ergänzt wird. Die beiliegende CD ermöglicht es den Lesenden, die Techniken und Stile direkt zu hören und nachzuvollziehen. Steve Baker, ein renommierter Mundharmonikaspieler und Autor, hat mit diesem Buch einen Klassiker der Mundharmonika-Literatur geschaffen, der sowohl für Lernende als auch für erfahrene Musiker von grossem Wert ist. Die Kombination aus traditionellem Blues und innovativen melodischen Ideen macht dieses Buch zu einer wertvollen Ressource für alle, die ihre Fähigkeiten auf der Mundharmonika weiterentwickeln möchten. Die Inhalte sind in deutscher Sprache verfasst und richten sich an ein breites Publikum von Musikbegeisterten.31,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Welche Blues Harp?
Welche Blues Harp? Möchtest du wissen, welche Marke oder Modell am besten für Anfänger geeignet ist? Oder interessierst du dich für die Unterschiede zwischen diatonischen und chromatischen Mundharmonikas? Vielleicht möchtest du auch wissen, welche Tonart am häufigsten für Bluesmusik verwendet wird. Es gibt viele verschiedene Aspekte, die bei der Auswahl einer Blues Harp berücksichtigt werden können, daher ist es wichtig, genauer zu definieren, wonach du suchst. Gerne helfe ich dir weiter, sobald ich mehr Informationen habe. **
Ähnliche Suchbegriffe für The-Harp-Handbook-Fachbücher
-
Spain: The Monocle HandbookSpain: The Monocle Handbook , Discover Monocle¿s favourite places to stay, eat, shop and visit across Spain. Hot on the heels of Portugal: The Monocle Handbook , Monocle¿s latest title turns its focus to sunny Spain in the next of its country-specific books. This practical guide will steer you from the streets of Seville to the mountains of Mallorca, introducing Monocle¿s favourite places to stay, eat, shop and visit across the country. Discover the sleekest beachside boltholes in the Costa Brava, the family-run restaurants plating up the tastiest tapas in Andalucía and the buzziest bars in Barcelona before getting your cultural fix in Valencia, Bilbao or Madrid. Yoüll meet the Spaniards making waves in the fashion industry, visit the artisans turning out beautiful contemporary designs and hear from the chefs shaking up the country¿s food scene. And of course yoüll find out the finest stretches of sand on which to lay down your towel. For those looking to put down roots in Spain, the book also profiles the cities, towns and neighbourhoods worth investing in, the architects and designers to commission and even some interior design inspiration for your apartment or holiday home. So, whether you are putting together an itinerary for a sun-soaked weekend or planning to stay a little longer, Spain: The Monocle Handbook makes the perfect companion. , > , Erscheinungsjahr: 20230427, Produktform: Leinen, Seitenzahl/Blattzahl: 224, Abbildungen: Illustrated throughout, Themenüberschrift: TRAVEL / Europe / Spain & Portugal, Fachschema: Englische Bücher / Reise / Europa~Hotelführer~Übernachtung~Spanien / Bildband~Spanien / Reisebeschreibung~Spanien / Reiseführer, Kunstreiseführer, Fachkategorie: Reiseberichte, Reiseliteratur~Orte und Menschen: Sachbuch, Bildbände, Warengruppe: HC/Reiseführer/Kunstreiseführer/Europa, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 190, Höhe: 25, Gewicht: 844, Produktform: Gebunden, Genre: Importe,35,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist ein Harp?
Was ist ein Harp? Ein Harp ist ein Musikinstrument, das zur Familie der Zupfinstrumente gehört. Es besteht aus einem Resonanzkörper, einem Hals und mehreren Saiten, die mit den Fingern oder einem Plektrum gezupft werden. Harps werden oft in der klassischen Musik, aber auch in Folk- und Popmusik eingesetzt. Sie erzeugen einen sanften und melodischen Klang, der oft mit Engeln oder himmlischen Klängen in Verbindung gebracht wird. In vielen Kulturen hat die Harfe eine symbolische Bedeutung und wird als Instrument der Liebe, des Friedens und der Harmonie angesehen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.