Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für The-John-Williams-Piano
Top-Angebote
Produkte zum Begriff The-John-Williams-Piano:


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
John Cena oder The Rock?
Das ist eine schwierige Entscheidung, da beide Wrestler legendär sind. Persönlich würde ich jedoch The Rock wählen, da ich seine Charisma und seine schauspielerischen Fähigkeiten bewundere. John Cena ist jedoch auch ein großartiger Wrestler und hat eine riesige Fangemeinde. Letztendlich ist es eine Frage des persönlichen Geschmacks und beide haben definitiv ihren Platz in der Wrestling-Geschichte. **
-
Welchen Filmkomponisten findet ihr am besten, wie zum Beispiel Hans Zimmer oder John Williams?
Das ist eine subjektive Frage und jeder hat seine eigenen Vorlieben. Hans Zimmer und John Williams sind jedoch beide sehr renommierte und talentierte Filmkomponisten, die für ihre einzigartigen und beeindruckenden Soundtracks bekannt sind. Es ist schwer zu sagen, wer besser ist, da sie beide auf ihre eigene Art und Weise brillant sind. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Hat John the Ripper keinen Hash-Wert?
John the Ripper ist ein Passwort-Cracking-Tool und hat keinen eigenen Hash-Wert. Es wird verwendet, um Passwörter zu knacken, indem es verschiedene Angriffsmethoden auf Hash-Werte anwendet, die aus einer Passwortdatei extrahiert wurden. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff The-John-Williams-Piano:
-
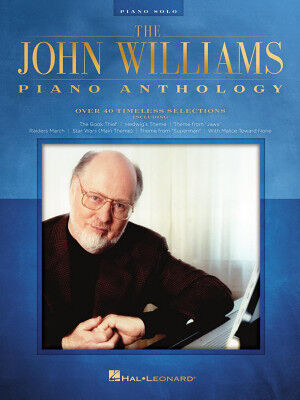
The John Williams Piano Anthology, Fachbücher von John WilliamsDie "John Williams Piano Anthology" ist eine umfassende Sammlung von über 40 Solo-Piano-Arrangements, die die ikonischen Filmmusiken des renommierten Komponisten John Williams präsentiert. Diese Anthologie richtet sich an Pianistinnen und Pianisten, die die zeitlosen Melodien und eindrucksvollen Kompositionen von Williams auf dem Klavier zum Leben erwecken möchten. Die Auswahl umfasst eine Vielzahl von Stücken, die aus berühmten Filmen stammen und sowohl für Anfänger als auch für fortgeschrittene Spieler geeignet sind. Mit einem kartonierten Einband und einer klaren, gut lesbaren Notation ist dieses Buch ein wertvolles Werkzeug für alle, die ihre Fähigkeiten im Klavierspiel erweitern und die Magie der Filmmusik erleben möchten. Die Anthologie ist in englischer Sprache verfasst und bietet eine ansprechende Möglichkeit, die Kunst des Klavierspiels mit den unvergesslichen Klängen von John Williams zu verbinden.33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
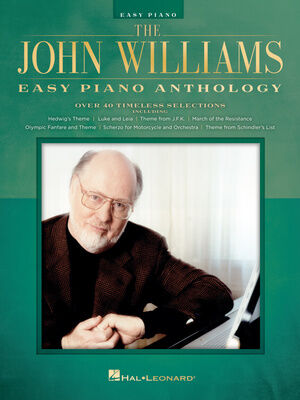
The John Williams Easy Piano Anthology, Fachbücher von John WilliamsDie "The John Williams Easy Piano Anthology" ist eine umfassende Sammlung von Arrangements für Klavier, die speziell für Anfänger und Fortgeschrittene konzipiert wurde. Diese Anthologie umfasst eine Vielzahl von ikonischen Melodien aus den berühmtesten Filmen, die von John Williams komponiert wurden. Die Auswahl reicht von den epischen Klängen der "Star Wars"-Saga bis hin zu den emotionalen Themen aus Filmen wie "E.T." und "Harry Potter". Jedes Stück ist so arrangiert, dass es leicht spielbar ist, ohne dabei den charakteristischen Klang der Originalkompositionen zu verlieren. Diese Sammlung ist ideal für Klavierspielende, die ihre Fähigkeiten verbessern und gleichzeitig die zeitlosen Melodien von John Williams geniessen möchten. Die klare Notation und die benutzerfreundliche Struktur machen es einfach, sich in die Welt der Filmmusik zu vertiefen und die eigenen musikalischen Fähigkeiten zu erweitern.32,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
John Cena oder The Rock?
Das ist eine schwierige Entscheidung, da beide Wrestler legendär sind. Persönlich würde ich jedoch The Rock wählen, da ich seine Charisma und seine schauspielerischen Fähigkeiten bewundere. John Cena ist jedoch auch ein großartiger Wrestler und hat eine riesige Fangemeinde. Letztendlich ist es eine Frage des persönlichen Geschmacks und beide haben definitiv ihren Platz in der Wrestling-Geschichte. **
Ähnliche Suchbegriffe für The-John-Williams-Piano
-
Hal Leonard John Williams Easy Piano Anth.Hal Leonard John Williams Easy Piano Anthology: 41 Stücke von John Williams arrangiert für Piano, leichter Schwierigkeitsgrad, mit Fingersatz, ISBN 9781540022073, HL00264822, 23 x 30,5 cm, 176 Seiten32,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welchen Filmkomponisten findet ihr am besten, wie zum Beispiel Hans Zimmer oder John Williams?
Das ist eine subjektive Frage und jeder hat seine eigenen Vorlieben. Hans Zimmer und John Williams sind jedoch beide sehr renommierte und talentierte Filmkomponisten, die für ihre einzigartigen und beeindruckenden Soundtracks bekannt sind. Es ist schwer zu sagen, wer besser ist, da sie beide auf ihre eigene Art und Weise brillant sind. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Hat John the Ripper keinen Hash-Wert?
John the Ripper ist ein Passwort-Cracking-Tool und hat keinen eigenen Hash-Wert. Es wird verwendet, um Passwörter zu knacken, indem es verschiedene Angriffsmethoden auf Hash-Werte anwendet, die aus einer Passwortdatei extrahiert wurden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.