Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für The-Nix---Nathan
Top-Angebote
Produkte zum Begriff The-Nix---Nathan:
-
The Kinfolk Home, Sachbücher von Nathan Williams, Williams NathanNathan Williams ist Berater bei Enowa Consulting und arbeitet seit sechs Jahren ausschliesslich mit SAP Solution Manager. Von Version 3.2 bis 7.1 hat er dabei geholfen, IT-, Geschäfts- und Programmmanagement-Teams zu koordinieren, um Strategien zu definieren und die Funktionalitäten des SAP Solution Manager umzusetzen. Neben der Erstellung von Strategien, Roadmaps und dem Teilen von Erfahrungen verfügt er über umfangreiche Kenntnisse in der technischen Konfiguration aller Aspekte des SAP Solution Manager. Nathan ist ein häufiger Beitragsleister für Solution Manager Expert und SAPInsider und tritt zudem regelmässig als Referent auf TechEd- und WIS-Konferenzen auf.36,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
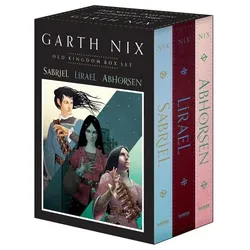
The Old Kingdom, Kinderbücher von Garth NixDas "The Old Kingdom Three-Book Box Set" von Garth Nix ist eine Sammlung von drei bedeutenden Fantasy-Romanen, die in einer magischen Welt spielen, in der die Grenzen zwischen Leben und Tod verschwommen sind. Diese Box enthält die beliebten Titel "Sabriel", "Lirael" und "Abhorsen", die alle mit dem ikonischen Cover-Artwork von Leo und Diane Dillon versehen sind. Die Geschichten sind nicht nur fesselnd, sondern auch wegweisend im Bereich der feministischen Teen-Fantasy-Literatur. Die Erzählungen sind geprägt von dunklen Geheimnissen, tiefen Emotionen und gefährlicher Magie, die die Leser in ihren Bann ziehen. Dieses Set ist eine ideale Geschenkoption für Fantasy-Enthusiasten und bietet eine hervorragende Gelegenheit, in die faszinierende Welt des Old Kingdom einzutauchen. Die Bücher sind in einem ansprechenden kartonierten Einband erhältlich und eignen sich für Leser ab 13 Jahren.32,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Was sind die Unterschiede bei Uncharted: The Nathan Drake Collection?
Die Hauptunterschiede bei Uncharted: The Nathan Drake Collection im Vergleich zu den Originalspielen sind die verbesserte Grafik und Performance. Die Spiele wurden für die PlayStation 4 remastered, was zu einer höheren Auflösung und flüssigeren Framerate führt. Außerdem wurden einige Gameplay-Elemente überarbeitet, um sie an die aktuellen Standards anzupassen. Trotzdem bleiben die Kerngeschichten und das Gameplay der Originalspiele erhalten. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff The-Nix---Nathan:
-
The Kinfolk Home, Sachbücher von Nathan Williams, Williams NathanNathan Williams ist Berater bei Enowa Consulting und arbeitet seit sechs Jahren ausschliesslich mit SAP Solution Manager. Von Version 3.2 bis 7.1 hat er dabei geholfen, IT-, Geschäfts- und Programmmanagement-Teams zu koordinieren, um Strategien zu definieren und die Funktionalitäten des SAP Solution Manager umzusetzen. Neben der Erstellung von Strategien, Roadmaps und dem Teilen von Erfahrungen verfügt er über umfangreiche Kenntnisse in der technischen Konfiguration aller Aspekte des SAP Solution Manager. Nathan ist ein häufiger Beitragsleister für Solution Manager Expert und SAPInsider und tritt zudem regelmässig als Referent auf TechEd- und WIS-Konferenzen auf.36,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für The-Nix---Nathan
-
The Old Kingdom, Kinderbücher von Garth NixDas "The Old Kingdom Three-Book Box Set" von Garth Nix ist eine Sammlung von drei bedeutenden Fantasy-Romanen, die in einer magischen Welt spielen, in der die Grenzen zwischen Leben und Tod verschwommen sind. Diese Box enthält die beliebten Titel "Sabriel", "Lirael" und "Abhorsen", die alle mit dem ikonischen Cover-Artwork von Leo und Diane Dillon versehen sind. Die Geschichten sind nicht nur fesselnd, sondern auch wegweisend im Bereich der feministischen Teen-Fantasy-Literatur. Die Erzählungen sind geprägt von dunklen Geheimnissen, tiefen Emotionen und gefährlicher Magie, die die Leser in ihren Bann ziehen. Dieses Set ist eine ideale Geschenkoption für Fantasy-Enthusiasten und bietet eine hervorragende Gelegenheit, in die faszinierende Welt des Old Kingdom einzutauchen. Die Bücher sind in einem ansprechenden kartonierten Einband erhältlich und eignen sich für Leser ab 13 Jahren.32,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Art of the Brick, Fachbücher von Nathan Sawaya"The Art of the Brick" ist ein faszinierendes Fachbuch, das die kreative Welt der LEGO-Kunst erkundet. Geschrieben von Nathan Sawaya, einem renommierten Künstler, der für seine beeindruckenden Skulpturen aus LEGO-Steinen bekannt ist, bietet dieses Buch einen tiefen Einblick in seine Werke und den kreativen Prozess dahinter. Mit 248 Seiten voller lebendiger Fotografien und inspirierender Texte lädt es die Leser ein, die Verbindung zwischen Kunst und Spielzeug zu entdecken. Der Hardcover-Bucheinband sorgt für eine ansprechende Präsentation und Langlebigkeit, während die grosszügigen Abmessungen von 203,2 mm in der Breite und 254 mm in der Höhe das visuelle Erlebnis verstärken. Dieses Buch ist nicht nur für Kunstliebhaber, sondern auch für LEGO-Enthusiasten ein absolutes Muss.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was sind die Unterschiede bei Uncharted: The Nathan Drake Collection?
Die Hauptunterschiede bei Uncharted: The Nathan Drake Collection im Vergleich zu den Originalspielen sind die verbesserte Grafik und Performance. Die Spiele wurden für die PlayStation 4 remastered, was zu einer höheren Auflösung und flüssigeren Framerate führt. Außerdem wurden einige Gameplay-Elemente überarbeitet, um sie an die aktuellen Standards anzupassen. Trotzdem bleiben die Kerngeschichten und das Gameplay der Originalspiele erhalten. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.