Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für The-One-Hundred-Years
Top-Angebote
Produkte zum Begriff The-One-Hundred-Years:
-
The Djinn Waits a Hundred Years, Belletristik von Shubnum Khan"The Djinn Waits a Hundred Years" ist ein fesselnder Roman, der die Leser in die geheimnisvolle Atmosphäre eines verwunschenen Herrenhauses an der Küste Südafrikas entführt. Die Geschichte folgt Sana und ihrem Vater, die nach einem schmerzlichen Verlust in das heruntergekommene Akbar Manzil ziehen, ein ehemaliges Anwesen, das nun als Internat für Aussenseiter dient. Während die anderen Bewohner versuchen, die düstere Vergangenheit des Hauses zu ignorieren, wird Sana von den unheimlichen Geheimnissen des Anwesens angezogen. Ihre Neugier führt sie in die vergessenen Ecken des Hauses, wo sie auf die tragische Geschichte von Meena stösst, der zweiten Frau des ursprünglichen Eigentümers, die vor hundert Jahren dort starb. Inmitten dieser Entdeckungen wird Sana von einem trauernden Djinn beobachtet, der einst Meena liebte und dessen Präsenz die düstere Vergangenheit des Hauses durchdringt. Diese atmosphärische Erzählung verbindet Elemente von Magie, Verlust und der Suche nach Wahrheit und verspricht ein unvergessliches Leseerlebnis. - Atmosphärische Erzählung über Verlust und Geheimnisse - Verknüpfung von Magie und Realität durch die Figur des Djinn - Entwicklung einer starken, neugierigen Protagonistin, die die Vergangenheit aufdeckt.28,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Kann mir jemand "Holding Back the Years" von Simply Red übersetzen?
"Holding Back the Years" von Simply Red handelt von der emotionalen Belastung und dem Schmerz, der mit dem Zurückhalten von Gefühlen und dem Festhalten an vergangenen Erinnerungen verbunden ist. Der Song drückt die Sehnsucht nach Veränderung und dem Loslassen der Vergangenheit aus, um ein erfülltes und glückliches Leben zu führen. Die Lyrics reflektieren die Schwierigkeiten, die mit dem Festhalten an vergangenen Beziehungen und Erlebnissen einhergehen, und drücken den Wunsch nach Befreiung und innerem Frieden aus. **
-
Warum heißt es "The One" und nicht "The One" ausgesprochen wie "Die"?
Es könnte sein, dass "The One" als englischer Ausdruck gewählt wurde, um einen gewissen Stil oder eine bestimmte Bedeutung zu vermitteln. Die Verwendung des englischen Ausdrucks könnte auch darauf hinweisen, dass es sich um eine internationale Marke oder ein internationales Produkt handelt. Es ist auch möglich, dass der Name "The One" bewusst gewählt wurde, um sich von anderen ähnlichen Produkten oder Marken abzuheben. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff The-One-Hundred-Years:
-
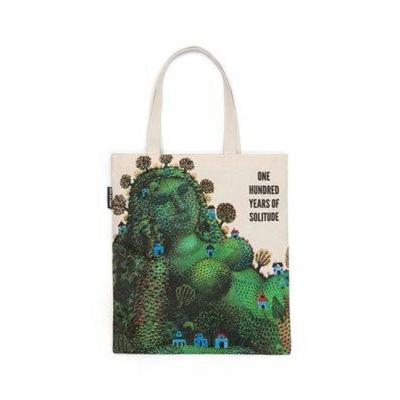
One Hundred Years of Solitude Tote Bag'it's Enough For Me To Be Sure That You And I Exist At This Moment.' From The One Hundred Years Of Solitude 2000 Uk Cover. Product Details • 100% Cotton Canvas • Inner Pocket • Flat Tote • 15' W X 17' H • 11' Strap (hanging) • Made In Usa24,50 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
The Djinn Waits a Hundred Years, Belletristik von Shubnum Khan"The Djinn Waits a Hundred Years" ist ein fesselnder Roman, der die Leser in die geheimnisvolle Atmosphäre eines verwunschenen Herrenhauses an der Küste Südafrikas entführt. Die Geschichte folgt Sana und ihrem Vater, die nach einem schmerzlichen Verlust in das heruntergekommene Akbar Manzil ziehen, ein ehemaliges Anwesen, das nun als Internat für Aussenseiter dient. Während die anderen Bewohner versuchen, die düstere Vergangenheit des Hauses zu ignorieren, wird Sana von den unheimlichen Geheimnissen des Anwesens angezogen. Ihre Neugier führt sie in die vergessenen Ecken des Hauses, wo sie auf die tragische Geschichte von Meena stösst, der zweiten Frau des ursprünglichen Eigentümers, die vor hundert Jahren dort starb. Inmitten dieser Entdeckungen wird Sana von einem trauernden Djinn beobachtet, der einst Meena liebte und dessen Präsenz die düstere Vergangenheit des Hauses durchdringt. Diese atmosphärische Erzählung verbindet Elemente von Magie, Verlust und der Suche nach Wahrheit und verspricht ein unvergessliches Leseerlebnis. - Atmosphärische Erzählung über Verlust und Geheimnisse - Verknüpfung von Magie und Realität durch die Figur des Djinn - Entwicklung einer starken, neugierigen Protagonistin, die die Vergangenheit aufdeckt.28,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für The-One-Hundred-Years
-
One Hundred Years of Solitude by Gabriel García Marquez (Book Analysis) - Bright Summaries, Audio, 9782808033084One Hundred Years Of Solitude By Gabriel García Marquez (book Analysis) Von Bright Summaries, Brightsummaries.com, 978-2-8080-3308-4, Sprecher: Sara Wright, Sprache: Englisch24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann mir jemand "Holding Back the Years" von Simply Red übersetzen?
"Holding Back the Years" von Simply Red handelt von der emotionalen Belastung und dem Schmerz, der mit dem Zurückhalten von Gefühlen und dem Festhalten an vergangenen Erinnerungen verbunden ist. Der Song drückt die Sehnsucht nach Veränderung und dem Loslassen der Vergangenheit aus, um ein erfülltes und glückliches Leben zu führen. Die Lyrics reflektieren die Schwierigkeiten, die mit dem Festhalten an vergangenen Beziehungen und Erlebnissen einhergehen, und drücken den Wunsch nach Befreiung und innerem Frieden aus. **
-
Warum heißt es "The One" und nicht "The One" ausgesprochen wie "Die"?
Es könnte sein, dass "The One" als englischer Ausdruck gewählt wurde, um einen gewissen Stil oder eine bestimmte Bedeutung zu vermitteln. Die Verwendung des englischen Ausdrucks könnte auch darauf hinweisen, dass es sich um eine internationale Marke oder ein internationales Produkt handelt. Es ist auch möglich, dass der Name "The One" bewusst gewählt wurde, um sich von anderen ähnlichen Produkten oder Marken abzuheben. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.