Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für The-Party-s-Interests
Top-Angebote
Produkte zum Begriff The-Party-s-Interests:
-
Vested Interests, Sachbücher von Marjorie GarberVested Interests von Marjorie Garber ist ein fesselndes Sachbuch, das die kulturelle Bedeutung des Cross-Dressings untersucht. Garber beginnt mit der provokanten Behauptung, dass es ohne den Transvestiten keine Kultur geben kann. Durch eine Vielzahl von Anekdoten und tiefgreifenden Einsichten bietet das Buch eine unterhaltsame und herausfordernde Perspektive auf die anhaltende Faszination der westlichen Gesellschaft mit dem Verkleiden und der Macht der Kleidung. Garber, die Direktorin des Humanities Center an der Harvard University, beleuchtet die komplexen Zusammenhänge zwischen Identität, Geschlecht und Mode und regt die Leser*innen dazu an, über die sozialen und kulturellen Implikationen des Kleidungsstils nachzudenken. Dieses Buch ist nicht nur informativ, sondern auch anregend und lädt zur Reflexion über die eigene Beziehung zur Kleidung ein.42,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff The-Party-s-Interests:
-
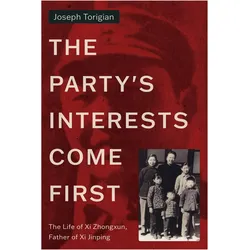
The Party's Interests Come First, Sachbücher von Joseph Torigian"The Party's Interests Come First" ist ein Sachbuch, das sich mit dem Leben von Xi Zhongxun, dem Vater von Xi Jinping, auseinandersetzt. Verfasst von Joseph Torigian, bietet das Buch einen tiefen Einblick in die politischen und historischen Kontexte, die das Leben und die Karriere von Xi Zhongxun geprägt haben. Es beleuchtet die Rolle, die er innerhalb der Kommunistischen Partei Chinas spielte, und untersucht die Auswirkungen seiner politischen Entscheidungen auf die Entwicklung des Landes. Mit 277 Seiten bietet das Taschenbuch eine umfassende Analyse und ist in englischer Sprache verfasst. Das Buch gehört zum Fachbereich Geschichte und Archäologie und richtet sich an Leserinnen und Leser, die sich für die Geschichte Chinas und die Dynamiken innerhalb der Kommunistischen Partei interessieren. Es ist eine wertvolle Ressource für Studierende, Forschende und alle, die ein tieferes Verständnis für die politischen Strukturen und deren Einfluss auf die Gesellschaft Chinas gewinnen möchten.47,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vested Interests, Sachbücher von Marjorie GarberVested Interests von Marjorie Garber ist ein fesselndes Sachbuch, das die kulturelle Bedeutung des Cross-Dressings untersucht. Garber beginnt mit der provokanten Behauptung, dass es ohne den Transvestiten keine Kultur geben kann. Durch eine Vielzahl von Anekdoten und tiefgreifenden Einsichten bietet das Buch eine unterhaltsame und herausfordernde Perspektive auf die anhaltende Faszination der westlichen Gesellschaft mit dem Verkleiden und der Macht der Kleidung. Garber, die Direktorin des Humanities Center an der Harvard University, beleuchtet die komplexen Zusammenhänge zwischen Identität, Geschlecht und Mode und regt die Leser*innen dazu an, über die sozialen und kulturellen Implikationen des Kleidungsstils nachzudenken. Dieses Buch ist nicht nur informativ, sondern auch anregend und lädt zur Reflexion über die eigene Beziehung zur Kleidung ein.42,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für The-Party-s-Interests
-
Adoree, Angel: The Vintage Tea Party BookThe Vintage Tea Party Book , AS SEEN ON CHANNEL 4'S HIT TV SERIES ESCAPE TO THE CHATEAU ' The Vintage Tea Party helps you plan not only stunning recipes for all sorts of delicious treats but also gives you countless styling tips for the perfect occasion.' - Glamour (SA) 'Bring out the bone china for this book from vintage guru Angel Adoree...' - the Independent Angel Strawbridge cordially invites you to accompany her on a journey to create your perfect vintage tea party! The Vintage Patisserie is a haven of all things glamour, vintage and retro. Run by Angel Adoree, the outstanding character you may have seen on Dragon's Den or Channel 4's Escape to the Chateau , the Vintage Patisserie is a vintage hosting company, originally founded in East London where it spent years wowing its clientele with unforgettable tea parties from a bygone era. In 2015, the company (and Angel) relocated to the beautiful Chateau-de-la-Motte Husson in France, and now offers fairytale vintage weddings, among other unique celebrations. For that reason, there's nowhere better to get simple, elegant advice for hosting your very own Vintage Tea Party at home than from Angel and The Vintage Tea Party Book . As well as providing sumptuous elegant recipes to cover every time of the day, Angel's The Vintage Tea Party Book covers the full breadth of those little touches that make the perfect vintage party: Invitations, attire, decorations, props and more. The book is broken into: BRUNCH What do you mean, morning is no time for a party?! High Breakfast is the height of civilization and, here, I share my most refined brunch dishes, for a morning tea party fit for a Queen. Don your headscarf and on with the preparations! AFTERNOON Is your pinkie finger raised at the ready? There's nothing more British than Afternoon Tea. This chapter is a treasure trove of tea-time delights, from classics to decadent treats, and I show how to make a Union Flag for the ultimate traditional tea party. EVENING The evening tea party is all about glamour, giggles and good friends. On these pages, I share my most impressive recipes, for maximum impact on the eye and taste buds, to give the special people in your life the treat they deserve. STYLE You've organized the perfect vintage do, now it's time for the perfect vintage hairdo, and the perfect vintage dress, and for getting your make-up - and your man - looking just stunning. You'll be the most glamorous hostess in town! , > , Auflage: New edition, Erscheinungsjahr: 201811, Produktform: Leinen, Autoren: Adoree, Angel, Auflage: 18000, Auflage/Ausgabe: New edition, Seitenzahl/Blattzahl: 305, Keyword: coming of age; food; fancy dress; guide; dragon's den; castle; chateau; tv programme; angel adore; retro; hen party; wedding; themed party; costume; vintage patisserie; glamour; style; icon; fifties; twenties; thirties; jazz; fashion; new year; event, Fachschema: Englische Bücher / Sachbuch / Essen u. Trinken~Kochen / Allgemeines Kochbuch, Grundwissen~Feier / Party~Party~Tee~Backen~Teig~Bekleidung / Mode~Entwurf / Mode~Mode, Fachkategorie: Kochen und Rezepte allgemein~Backen: Brot & Kuchen~Schreibwaren (bedruckt)~Partys, Etikette und Unterhaltung~Mode- und Styleguides, Imprint-Titels: Mitchell Beazley, Warengruppe: HC/Essen und Trinken/Sonstiges, Fachkategorie: Tea and coffee, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Octopus Publishing Ltd., Verlag: Octopus Publishing Ltd., Länge: 254, Breite: 197, Höhe: 32, Gewicht: 1025, Produktform: Gebunden, Genre: Importe, Genre: Importe, Vorgänger EAN: 9781845336479, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 97486326,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.