Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für The-Queen-s-Musician
Top-Angebote
Produkte zum Begriff The-Queen-s-Musician:
-
SuperCollider for the Creative Musician, Sachbücher von Eli FieldsteelSuperCollider, ein Open-Source-Softwareprogramm für plattformübergreifende Echtzeit-Klangerzeugung und algorithmische Komposition, wurde 1996 von James McCartney entwickelt und hat sich zu einem leistungsstarken Werkzeug für Musikkomposition und Forschung weiterentwickelt. Geschrieben von dem Komponisten und Klangkünstler Eli Fieldsteel, der fast zwei Jahrzehnte Erfahrung mit SuperCollider in verschiedenen kreativen Audio-Projekten hat, ist "SuperCollider for the Creative Musician" ein umfassendes Tutorial und Nachschlagewerk für Studenten, Komponisten und Praktiker, die eine strukturierte Bildungstour durch diese einzigartige und flexible Software suchen. Das Buch beginnt mit plattformspezifischen Grundlagen, erkundet eine Vielzahl kreativer Techniken und führt den Leser durch die Feinheiten des Zusammenstellens, Navigierens und Aufführens von grossangelegten Projekten. Zu den zentralen Themen gehören Synthese, Sampling, Sequenzierung, Signalverarbeitung, externe Steuerung und Gestaltung grafischer Benutzeroberflächen. Geschrieben für Anfänger und Fortgeschrittene, ist dieses Buch eine unschätzbare Ressource für Klangschaffende, deren Hintergründe von Musikern bis zu Computerprogrammierern reichen, und die neue und innovative codebasierte Techniken zu ihrem Fähigkeitenrepertoire hinzufügen möchten.32,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Singt die Queen bei "God Save the Queen" "Save the Queen" oder "Save me"?
Die Queen singt bei "God Save the Queen" nicht "Save the Queen" oder "Save me", sondern "God Save the Queen". Der Text des Liedes bittet Gott darum, die Königin zu schützen und zu bewahren. Es handelt sich um die Nationalhymne des Vereinigten Königreichs und wird oft bei offiziellen Anlässen gesungen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
God Save the Queen hat sechs Strophen.
'God Save the Queen' ist die Nationalhymne des Vereinigten Königreichs und hat insgesamt sechs Strophen. In der Regel wird jedoch nur die erste Strophe gesungen, da sie am bekanntesten ist. Die restlichen Strophen werden seltener verwendet und sind weniger populär. Jede Strophe des Liedes preist die Königin und bittet um ihren Schutz und Segen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff The-Queen-s-Musician:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Singt die Queen bei "God Save the Queen" "Save the Queen" oder "Save me"?
Die Queen singt bei "God Save the Queen" nicht "Save the Queen" oder "Save me", sondern "God Save the Queen". Der Text des Liedes bittet Gott darum, die Königin zu schützen und zu bewahren. Es handelt sich um die Nationalhymne des Vereinigten Königreichs und wird oft bei offiziellen Anlässen gesungen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für The-Queen-s-Musician
-
SuperCollider for the Creative Musician, Sachbücher von Eli FieldsteelSuperCollider, ein Open-Source-Softwareprogramm für plattformübergreifende Echtzeit-Klangerzeugung und algorithmische Komposition, wurde 1996 von James McCartney entwickelt und hat sich zu einem leistungsstarken Werkzeug für Musikkomposition und Forschung weiterentwickelt. Geschrieben von dem Komponisten und Klangkünstler Eli Fieldsteel, der fast zwei Jahrzehnte Erfahrung mit SuperCollider in verschiedenen kreativen Audio-Projekten hat, ist "SuperCollider for the Creative Musician" ein umfassendes Tutorial und Nachschlagewerk für Studenten, Komponisten und Praktiker, die eine strukturierte Bildungstour durch diese einzigartige und flexible Software suchen. Das Buch beginnt mit plattformspezifischen Grundlagen, erkundet eine Vielzahl kreativer Techniken und führt den Leser durch die Feinheiten des Zusammenstellens, Navigierens und Aufführens von grossangelegten Projekten. Zu den zentralen Themen gehören Synthese, Sampling, Sequenzierung, Signalverarbeitung, externe Steuerung und Gestaltung grafischer Benutzeroberflächen. Geschrieben für Anfänger und Fortgeschrittene, ist dieses Buch eine unschätzbare Ressource für Klangschaffende, deren Hintergründe von Musikern bis zu Computerprogrammierern reichen, und die neue und innovative codebasierte Techniken zu ihrem Fähigkeitenrepertoire hinzufügen möchten.32,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
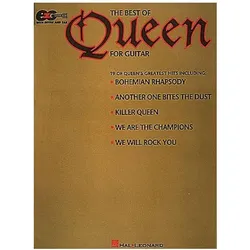
The Best of Queen, Fachbücher von QueenDas Fachbuch "The Best of Queen" bietet eine umfassende Sammlung der bekanntesten Songs der legendären Band Queen. Mit einer Auswahl von 19 ikonischen Titeln, darunter Klassiker wie "Bohemian Rhapsody", "Somebody to Love" und "We Will Rock You", ist dieses Buch ein unverzichtbares Werk für alle Fans der Band und Musikliebhaber. Die Lieder sind in englischer Sprache verfasst und bieten sowohl für Anfänger als auch für fortgeschrittene Musiker wertvolle Einblicke in die Musik von Queen. Der feste Einband sorgt für Langlebigkeit, während die ansprechende Gestaltung und die hochwertige Druckqualität das Leseerlebnis bereichern. Mit 72 Seiten voller Noten und Informationen ist dieses Buch eine hervorragende Ressource für das Erlernen und Aufführen der Musik von Queen. Es ist nicht nur ein praktisches Nachschlagewerk, sondern auch eine Hommage an das musikalische Erbe dieser aussergewöhnlichen Band.32,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
God Save the Queen hat sechs Strophen.
'God Save the Queen' ist die Nationalhymne des Vereinigten Königreichs und hat insgesamt sechs Strophen. In der Regel wird jedoch nur die erste Strophe gesungen, da sie am bekanntesten ist. Die restlichen Strophen werden seltener verwendet und sind weniger populär. Jede Strophe des Liedes preist die Königin und bittet um ihren Schutz und Segen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.