Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für The-Reggae-Songbook-Sachbücher
Top-Angebote
Produkte zum Begriff The-Reggae-Songbook-Sachbücher:
-
The Sesame Street Songbook, SachbücherEinfach spielbare Arrangements für Klavier, Gitarre und Gesang für Ihre Lieblingsklassiker aus der "Sesamstrasse" von Jeff Moss, Joe Raposo, Christopher Cerf, Tony Geiss, Stephen Lawrence, Sam Pottle und anderen Songwritern der "Sesamstrasse". Insgesamt 40 Lieder, darunter: ABC-DEF-GHI, Bein' Green, Born to Add, "C" Is for Cookie, Elmos Lied, Das Lied des Grantlers, I Love Trash, La La La, Menschen in deiner Nachbarschaft, Gummiente, Sesamstrassen-Thema, Sing, Somebody Come and Play und mehr.37,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
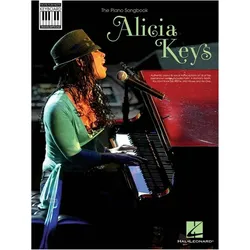
Alicia Keys: The Piano Songbook, SachbücherDieses aufregende Songbuch enthält authentische Klavier- und Gesangstranskriptionen von 18 der bekanntesten Hits von Alicia Keys. Die Lieder umfassen 'Fallin', 'How Come You Don't Call Me', 'If I Ain't Got You' und viele mehr.34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff The-Reggae-Songbook-Sachbücher:
-
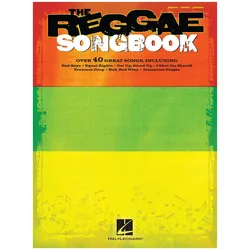
The Reggae Songbook, Sachbücher von Hal Leonard Publishing CorporationDas Reggae Songbook von Hal Leonard ist eine umfassende Sammlung von über 40 ikonischen Reggae-Songs, die sowohl für Musikliebhaber als auch für Musiker von Interesse ist. Diese Sammlung bietet eine Vielzahl von Klassikern, die die Essenz und den Geist des Reggae einfangen. Die Auswahl reicht von zeitlosen Hits wie "No Woman No Cry" und "I Shot The Sheriff" bis hin zu weniger bekannten, aber ebenso bedeutenden Stücken wie "Satta Amasagana" und "Pressure Drop". Jedes Lied ist sorgfältig ausgewählt, um die Vielfalt und den Einfluss des Reggae-Genres zu repräsentieren. Die Lieder sind in englischer Sprache und bieten sowohl Text als auch musikalische Notationen, was sie ideal für das Spielen und Singen macht. Ob für den persönlichen Gebrauch oder für Aufführungen, dieses Songbook ist eine wertvolle Ressource für alle, die die Reggae-Musik schätzen.31,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für The-Reggae-Songbook-Sachbücher
-
The Sesame Street Songbook, SachbücherEinfach spielbare Arrangements für Klavier, Gitarre und Gesang für Ihre Lieblingsklassiker aus der "Sesamstrasse" von Jeff Moss, Joe Raposo, Christopher Cerf, Tony Geiss, Stephen Lawrence, Sam Pottle und anderen Songwritern der "Sesamstrasse". Insgesamt 40 Lieder, darunter: ABC-DEF-GHI, Bein' Green, Born to Add, "C" Is for Cookie, Elmos Lied, Das Lied des Grantlers, I Love Trash, La La La, Menschen in deiner Nachbarschaft, Gummiente, Sesamstrassen-Thema, Sing, Somebody Come and Play und mehr.37,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Alicia Keys: The Piano Songbook, SachbücherDieses aufregende Songbuch enthält authentische Klavier- und Gesangstranskriptionen von 18 der bekanntesten Hits von Alicia Keys. Die Lieder umfassen 'Fallin', 'How Come You Don't Call Me', 'If I Ain't Got You' und viele mehr.34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Giant Easy Guitar Songbook, SachbücherDas "The Giant Easy Guitar Songbook" von Hal Leonard ist eine umfassende Sammlung von 244 Liedern, die für verschiedene Anlässe geeignet sind. Dieses Buch richtet sich an Gitarrenspielende aller Erfahrungsstufen und bietet eine Vielzahl von bekannten Melodien, die leicht zu erlernen sind. Die Auswahl reicht von traditionellen Volksliedern bis hin zu zeitlosen Klassikern, die sowohl für Anfänger als auch für Fortgeschrittene ansprechend sind. Die klare Notation und die benutzerfreundliche Gestaltung ermöglichen es, schnell in das Spiel einzutauchen und die Freude am Musizieren zu erleben. Ob für gesellige Zusammenkünfte, Feiern oder einfach zum persönlichen Vergnügen, dieses Songbook ist eine wertvolle Ressource für alle, die ihre Gitarrenkünste erweitern möchten.33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Big & Scary Halloween Songbook, Sachbücher44 gruselige Melodien, darunter: Abracadabra, Titelmelodie der Addams Family, Bad Moon Rising, Bad Things, Casper, der freundliche Geist, Clap for the Wolfman, Hauptthema von Corpse Bride, Creep, Ding-Dong! Die Hexe ist tot, Don't Fear the Reaper, Thema aus Dracula, Evil Woman, Feed My Frankenstein, Der Nebel, Frankenstein, Trauermarsch, Trauermarsch einer Marionette, Ghostbusters, Der grosse Kürbis-Walzer, Halloween-Song, I Put a Spell on You, In the Hall of the Mountain King, (Es ist ein) Monster-Urlaub, Thema aus Jaws, Monster Mash, Titelmelodie der Munsters, Nightmare on Elm Street, Outer Limits, Pet Sematary, Das Phantom der Oper, Purple People Eater, (Geister) Reiter im Himmel (Eine Cowboy-Legende), Season of the Witch, Somebody's Watching Me, Lied des Wolga-Bootsmanns, Superstition, This Is Halloween, Thriller, Time Warp, Toccata und Fuge in d-Moll, Tubular Bells, Haupttitel der Twilight Zone, Werwölfe von London, Thema aus The X-Files.34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.