Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für The-Social-Contract
Top-Angebote
Produkte zum Begriff The-Social-Contract:


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was passiert nach den Missionen mit Lamar und Franklin in GTA The Contract?
Nach den Missionen mit Lamar und Franklin in GTA The Contract kehren die beiden Charaktere in ihre normale Spielroutine zurück. Sie können weiterhin Missionen und Aktivitäten im Spiel absolvieren, Geld verdienen, Fahrzeuge kaufen und anpassen, Immobilien kaufen und andere Aktivitäten im Spiel ausführen. Die Geschichte des Spiels setzt sich jedoch unabhängig von den Missionen mit Lamar und Franklin fort. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff The-Social-Contract:
-
The Social Contract Rediscovered, Fachbücher von Wenwei Guan"The Social Contract Rediscovered" ist ein Fachbuch, das sich mit der onto-epistemologischen Integrität des Konsenses im späten 20. Jahrhundert auseinandersetzt. Verfasst von Guan Wenwei, bietet das Werk eine tiefgehende Analyse der Wechselwirkungen zwischen wirtschaftlichen und rechtlichen Aspekten in der modernen Gesellschaft. Mit einem festen Einband und in englischer Sprache verfasst, richtet sich das Buch an Leserinnen und Leser, die sich für die Schnittstellen von Wirtschaft, Recht sowie Mathematik und Naturwissenschaften interessieren. Das Buch umfasst 234 Seiten und wurde im Jahr 2025 veröffentlicht. Es ist im Vereinigten Königreich produziert worden und stellt eine wertvolle Ressource für Studierende und Fachleute dar, die sich mit den theoretischen Grundlagen des sozialen Vertrags und dessen Relevanz in der heutigen Zeit beschäftigen. Die präzise und fundierte Herangehensweise des Autors ermöglicht es, komplexe Themen verständlich zu machen und regt zur kritischen Auseinandersetzung mit den behandelten Inhalten an.258,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was passiert nach den Missionen mit Lamar und Franklin in GTA The Contract?
Nach den Missionen mit Lamar und Franklin in GTA The Contract kehren die beiden Charaktere in ihre normale Spielroutine zurück. Sie können weiterhin Missionen und Aktivitäten im Spiel absolvieren, Geld verdienen, Fahrzeuge kaufen und anpassen, Immobilien kaufen und andere Aktivitäten im Spiel ausführen. Die Geschichte des Spiels setzt sich jedoch unabhängig von den Missionen mit Lamar und Franklin fort. **
Ähnliche Suchbegriffe für The-Social-Contract
-
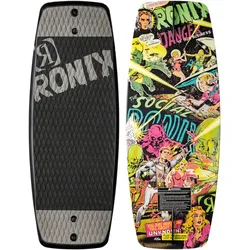
RONIX THE SOCIAL MODELLO Wakeskate 2026 - 42Ein Wakeboard-Skate, das dir völlig neue Tricks ermöglicht.Wir schätzen gute Laune heute mehr denn je. Es gibt nichts Schöneres, als mit Familie und Freunden die großartigen Abenteuer auf dem Wasser zu erleben. Mit dem Social genießt du die Freiheit, barfuß aufs Board zu springen und das Wasser pur zu genießen. Die Form des Skates vereint Concave und integriertes Kicktail mit der Performance unserer hochwertigen Wakeboard-Konstruktion. Wir haben unsere beliebte Electric Collective-Serie genommen und eine neue, formgepresste Version mit unserem einzigartigen Mod-Pour-Schaumstoff entwickelt. Das Ergebnis ist unser schwimmfähigster und langlebigster Skate, perfekt für gesellige Treffen mit Gleichgesinnten. Wakeboarden macht so viel Spaß, und wir sind stolz darauf, ein neues Modell präsentieren zu können, das diesem unbeschwerten Vergnügen gerecht wird.Eigenschaften:- Rocker: Kontinuierlich / 3-stufig- Konstruktion: Modello Core- Finnen: 2 x 1,2" Skate-Finnen319,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bokov, Anna: Lessons from the Social CondensersLessons from the Social Condensers , Coined by Soviet architects in the 1920s, the term "social condenser" came to signify the agency of architecture not only in shaping individual behaviors but also in reforming society at large. The buildings and projects conceived as structures for public assembly according to these ideas are some of the earliest radical architectural experiments of the modern movement. Despite their indisputable impact on the canonized history of modernism, there has been little insight into this considerable body of architectural work until recently. The 101 case studies presented here reflect the wide reach of early Soviet social condensers, from agitation installations to workers' clubs, palaces of culture, and mass action theaters spread from Europe to Siberia. These projects serve as precedents for how architecture can activate social collaboration and human interaction but also as a cautionary tale of utilizing architecture as an instrument of social control. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 202305, Produktform: Leinen, Autoren: Bokov, Anna, Seitenzahl/Blattzahl: 203, Abbildungen: ca 190 Abbildungen, Keyword: Ausstellungskatalog; Sozialer Kondensator; Staatspropaganda; Social Engineering; Arbeiterklubs, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Architektur / Geschichte, Regionen, Fachkategorie: Architektur: Öffentliche Einrichtungen, Verwaltungsgebäude~Geschichte der Architektur, Region: Russland, Zeitraum: Erste Hälfte 20. Jahrhundert (1900 bis 1950 n. Chr.), Warengruppe: HC/Architektur, Fachkategorie: Architekturtheorie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: gta Verlag / eth Zürich, Verlag: gta Verlag / eth Zürich, Verlag: gta Verlag, Länge: 281, Breite: 212, Höhe: 21, Gewicht: 774, Produktform: Leinen, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.