Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Theorien-des-Wohnens
Top-Angebote
Produkte zum Begriff Theorien-des-Wohnens:
-
Poologie des Wohnens, Fachbücher von Mathias Heinz, Raphael FreiIn der Architektur - und insbesondere im Wohnungsbau - ist man nie der Erste. Praktisch alles ist schon einmal dagewesen, jede konkrete Lösung setzt sich aus Beiträgen früherer Architektinnen und Architekten zusammen und erweitert ihrerseits wiederum den Fundus für nachfolgende Schöpfungen. In der Arbeit des vor 20 Jahren gegründeten Büros pool Architekten stehen Wohnbauprojekte schon seit jeher im Zentrum der Recherche, was auch mit den kollektiven Ursprüngen der Genossenschaft zusammenhängt. Das Buch "Poolologie des Wohnens" will nun die Experimentierlust nach aussen tragen, die diese Arbeit von pool antreibt. Die Arbeit im Architektenkollektiv und mit den Studierenden der TU-Berlin macht es möglich, den Denkraum über die Grenzen des einzelnen Entwerfers hinaus auszuweiten. Das Rückgrat des Buchs bildet eine Sammlung von 200 Grundrissen von pool und von Studierenden. Im direkten Nebenein.68,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
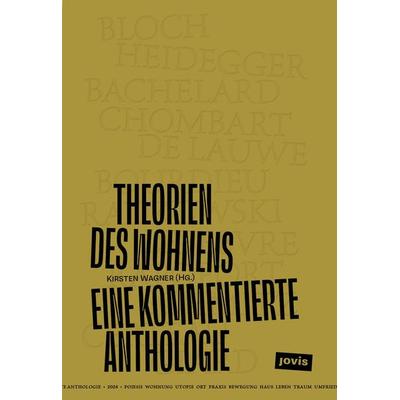
Theorien des WohnensTheorien des Wohnens , Eine kommentierte Anthologie , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20241104, Produktform: Kartoniert, Redaktion: Wagner, Kirsten, Seitenzahl/Blattzahl: 656, Abbildungen: 60 b/w illustrations, Themenüberschrift: ARCHITECTURE / General, Keyword: Amos Rapoport; Bauen; Eigenheim; Ernst Bloch; Gaston Bachelard; Georges-Hubert de Radkowski; Habitat; Hausform; Heimat; Heimtlosigkeit; Henri Lefebvre; Hermann Schmitz; Lebensform; Luce Giard; Martin Heidegger; Michel de Certeau; Moderne; Paul-Henry Chombart de Lauwe; Pierre Bourdieu; Poetik des Raumes; Poiesis; Privatraum; Wohnbedürfnisse; Wohnen; Wohnpraxis; Wohnraum; Wohntheorie; Wohnutopie; kabylisches Haus, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Soziologie / Theorie, Philosophie, Anthropologie~Anthropologie / Kulturanthropologie~Kulturanthropologie~Philosophie / Philosophiegeschichte~Ästhetik~Geistesgeschichte, Fachkategorie: Wohnen und Obdachlosigkeit~Sozialtheorie~Architekturtheorie~Sozial- und Kulturanthropologie, Ethnographie~Philosophiegeschichte~Ästhetik, Warengruppe: HC/Architektur, Fachkategorie: Ideengeschichte, Geistesgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Jovis Verlag GmbH, Verlag: Jovis Verlag GmbH, Verlag: JOVIS Verlag, Produktverfügbarkeit: 02, Länge: 240, Breite: 170, Höhe: 41, Gewicht: 1206, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Idee des Wohnens (Wandkalender 2027 DIN A4 quer), CALVENDO MonatskalenderEin Ort Zum Leben – Architektur Im Einklang Mit Mensch, Natur Und Licht. Unsere Siedlung Steht Für Eine Neue Art Des Zusammenlebens: Naturnah, Umweltfreundlich Und Gemeinschaftlich. Die Architektur Ist Geprägt Von Hellen, Sonnendurchfluteten Räumen,...21,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Alea Aquarius - Ruf des Wassers,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Theorien-des-Wohnens:
-
Zur Architektur des Wohnens, Fachbücher von Joost MeuwissenDer niederländische Architekt Joost Meuwissen hielt im Studienjahr 1992/93 an der damaligen Technischen Universität Karlsruhe eine Vorlesungsreihe, die in die Geschichte eingegangen ist. Darin versuchte er, "die Typologie des Wohnens von ihrer klassifizierenden Einschränkung zugunsten einer Analyse der Architektur, die aus bestimmten Ideen des Wohnens in unterschiedlichen Umgebungen und mit unterschiedlichen Rahmenbedingungen entsteht, zu befreien". Sein Verständnis des Wohnens als Laboratorium für Architektur, das neue Formen, Stile oder gar Paradigmen hervorbringen kann, kommt darin zum Ausdruck. Das auf dieser Vorlesungsreihe basierende, 1995 erstmals erschienene und 2016 von Meuwissen selbst noch überarbeitete Buch kondensiert sein Verständnis in einer Tour d'Horizon durch die Architekturgeschichte von der Antike bis zum ausgehenden 20. Jahrhundert. Die Lektüre verdeutlicht, dass s.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Poologie des Wohnens, Fachbücher von Mathias Heinz, Raphael FreiIn der Architektur - und insbesondere im Wohnungsbau - ist man nie der Erste. Praktisch alles ist schon einmal dagewesen, jede konkrete Lösung setzt sich aus Beiträgen früherer Architektinnen und Architekten zusammen und erweitert ihrerseits wiederum den Fundus für nachfolgende Schöpfungen. In der Arbeit des vor 20 Jahren gegründeten Büros pool Architekten stehen Wohnbauprojekte schon seit jeher im Zentrum der Recherche, was auch mit den kollektiven Ursprüngen der Genossenschaft zusammenhängt. Das Buch "Poolologie des Wohnens" will nun die Experimentierlust nach aussen tragen, die diese Arbeit von pool antreibt. Die Arbeit im Architektenkollektiv und mit den Studierenden der TU-Berlin macht es möglich, den Denkraum über die Grenzen des einzelnen Entwerfers hinaus auszuweiten. Das Rückgrat des Buchs bildet eine Sammlung von 200 Grundrissen von pool und von Studierenden. Im direkten Nebenein.68,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Theorien des WohnensTheorien des Wohnens , Eine kommentierte Anthologie , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20241104, Produktform: Kartoniert, Redaktion: Wagner, Kirsten, Seitenzahl/Blattzahl: 656, Abbildungen: 60 b/w illustrations, Themenüberschrift: ARCHITECTURE / General, Keyword: Amos Rapoport; Bauen; Eigenheim; Ernst Bloch; Gaston Bachelard; Georges-Hubert de Radkowski; Habitat; Hausform; Heimat; Heimtlosigkeit; Henri Lefebvre; Hermann Schmitz; Lebensform; Luce Giard; Martin Heidegger; Michel de Certeau; Moderne; Paul-Henry Chombart de Lauwe; Pierre Bourdieu; Poetik des Raumes; Poiesis; Privatraum; Wohnbedürfnisse; Wohnen; Wohnpraxis; Wohnraum; Wohntheorie; Wohnutopie; kabylisches Haus, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Soziologie / Theorie, Philosophie, Anthropologie~Anthropologie / Kulturanthropologie~Kulturanthropologie~Philosophie / Philosophiegeschichte~Ästhetik~Geistesgeschichte, Fachkategorie: Wohnen und Obdachlosigkeit~Sozialtheorie~Architekturtheorie~Sozial- und Kulturanthropologie, Ethnographie~Philosophiegeschichte~Ästhetik, Warengruppe: HC/Architektur, Fachkategorie: Ideengeschichte, Geistesgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Jovis Verlag GmbH, Verlag: Jovis Verlag GmbH, Verlag: JOVIS Verlag, Produktverfügbarkeit: 02, Länge: 240, Breite: 170, Höhe: 41, Gewicht: 1206, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Theorien-des-Wohnens
-
Idee des Wohnens (Wandkalender 2027 DIN A4 quer), CALVENDO MonatskalenderEin Ort Zum Leben – Architektur Im Einklang Mit Mensch, Natur Und Licht. Unsere Siedlung Steht Für Eine Neue Art Des Zusammenlebens: Naturnah, Umweltfreundlich Und Gemeinschaftlich. Die Architektur Ist Geprägt Von Hellen, Sonnendurchfluteten Räumen,...21,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Alea Aquarius - Ruf des Wassers,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Ästhetische Ordnungen und Politiken des Wohnens, Fachbücher von Irene Nierhaus, Kathrin HeinzWohnen ist geprägt von Vorstellungswelten, die in bildlichen und räumlichen Medien produziert werden. Seit 1800 werden Beziehungen zwischen Bewohnerinnen und Bewohnern, Räumlichkeit und Dingen als identitätsproduzierende Verhältnisse und gemeinschaftsbildende Prozesse formiert, ästhetisch entworfen und in verschiedenen Bildsorten, Genres, Bildstrategien und visuellen Verfahren abgebildet. Die Beiträgerinnen und Beiträger des Bandes fragen nach den Bedeutungsproduktionen und -verschiebungen im Domestischen, die ihrerseits Bildprozesse hervorbringen. Sie diskutieren das Mannigfaltige wie das Reproduktive, das Innovative wie das Affirmative des Ästhetischen - und damit die Potenzialität des Bildlichen im Wohnen.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Idee des Wohnens (Wandkalender 2027 DIN A2 quer), CALVENDO MonatskalenderEin Ort Zum Leben – Architektur Im Einklang Mit Mensch, Natur Und Licht. Unsere Siedlung Steht Für Eine Neue Art Des Zusammenlebens: Naturnah, Umweltfreundlich Und Gemeinschaftlich. Die Architektur Ist Geprägt Von Hellen, Sonnendurchfluteten Räumen,...54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.