Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Warum funktioniert "The Last of Us: Left Behind" nicht?
Es ist schwierig zu sagen, warum "The Last of Us: Left Behind" nicht funktioniert, da dies von den individuellen Vorlieben und Erwartungen der Spieler abhängt. Einige mögliche Gründe könnten sein, dass die Handlung nicht fesselnd genug ist, die Spielmechanik nicht gut umgesetzt wurde oder dass es technische Probleme gibt, die das Spielerlebnis beeinträchtigen. Letztendlich ist es jedoch subjektiv, ob das Spiel für jemanden funktioniert oder nicht. **
Welches Spiel ist besser: The Last of Us oder Left Behind?
The Last of Us und Left Behind sind beide Teile des gleichen Spiels, wobei Left Behind eine eigenständige Erweiterung ist. Es ist schwierig zu sagen, welches Spiel besser ist, da es auf persönliche Vorlieben ankommt. The Last of Us bietet eine intensive und emotionale Hauptgeschichte, während Left Behind eine ergänzende Geschichte erzählt und tiefer in die Hintergrundgeschichte der Charaktere eintaucht. Beide Spiele sind hochgelobt und bieten eine packende Spielerfahrung. **

Ähnliche Suchbegriffe für Things-We-Left-Behind
Top-Angebote
Produkte zum Begriff Things-We-Left-Behind:
-
Score, Lucy: Things We Left Behind (Collector's Edition)Things We Left Behind (Collector's Edition) , This stunning special edition features a ribbon bookmark, holographic foil, designed endpapers, a printed edge design, and a naked hardcase. #1 New York Times bestselling author Lucy Score returns to spicy-sweet Knockemout, Virginia with Lucian and Sloane's story. There was only one woman who could set me free. But I would rather set myself on fire than ask Sloane Walton for anything. Lucian Rollins is a lean, mean vengeance-seeking mogul. On a quest to erase his abusive father's mark on the family name, he spends every waking minute pulling strings and building his empire. The more money and power he gains, the safer he feels. Except when it comes to one feisty small-town librarian... Bonded by an old, dark secret from the past and their current mutual disdain, Sloane Walton trusts Lucian about as far as she can throw his designer-suited body. When bickering accidentally turns to foreplay, the flames are fanned, and it's impossible to put them out again. But with Sloane more than ready to start a family and Lucian refusing to even consider the idea of marriage and kids, these enemies-to-lovers are stuck at an impasse. Until Lucian learns the hard way that leaving Sloane is impossible-the very least he can do is to keep her safe. , > , Erscheinungsjahr: 20241105, Produktform: Leinen, Beilage: Sprayed edged, Titel der Reihe: Knockemout Series#3#, Autoren: Score, Lucy, Seitenzahl/Blattzahl: 544, Themenüberschrift: FICTION / Romance / Contemporary~FICTION / Romance / Romantic Comedy, Keyword: romance; contemporary romance; booktok books 2024; booktok books spicy; booktok romance books; best of booktok; booktok books paperback; booktok recommendations; small town romance; booktok; tiktok; booktok books; small_town; smutty books; spicy books; #booktok; spicy booktok; romantic comedy; things we never got over; enemies to lovers romance; grumpy sunshine romance, Fachschema: Fiction - Romance, Fachkategorie: Belletristik: allgemein und literarisch~Zeitgenössische Lifestyle-Literatur, Imprint-Titels: Bloom Books, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 234, Breite: 159, Höhe: 41, Gewicht: 839, Produktform: Gebunden, Genre: Importe,21,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Things-We-Left-Behind:
-
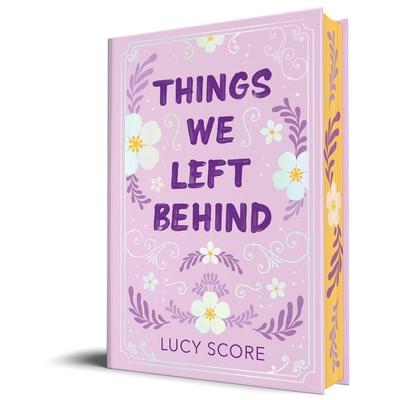
Score, Lucy: Things We Left Behind (Collector's Edition)Things We Left Behind (Collector's Edition) , This stunning special edition features a ribbon bookmark, holographic foil, designed endpapers, a printed edge design, and a naked hardcase. #1 New York Times bestselling author Lucy Score returns to spicy-sweet Knockemout, Virginia with Lucian and Sloane's story. There was only one woman who could set me free. But I would rather set myself on fire than ask Sloane Walton for anything. Lucian Rollins is a lean, mean vengeance-seeking mogul. On a quest to erase his abusive father's mark on the family name, he spends every waking minute pulling strings and building his empire. The more money and power he gains, the safer he feels. Except when it comes to one feisty small-town librarian... Bonded by an old, dark secret from the past and their current mutual disdain, Sloane Walton trusts Lucian about as far as she can throw his designer-suited body. When bickering accidentally turns to foreplay, the flames are fanned, and it's impossible to put them out again. But with Sloane more than ready to start a family and Lucian refusing to even consider the idea of marriage and kids, these enemies-to-lovers are stuck at an impasse. Until Lucian learns the hard way that leaving Sloane is impossible-the very least he can do is to keep her safe. , > , Erscheinungsjahr: 20241105, Produktform: Leinen, Beilage: Sprayed edged, Titel der Reihe: Knockemout Series#3#, Autoren: Score, Lucy, Seitenzahl/Blattzahl: 544, Themenüberschrift: FICTION / Romance / Contemporary~FICTION / Romance / Romantic Comedy, Keyword: romance; contemporary romance; booktok books 2024; booktok books spicy; booktok romance books; best of booktok; booktok books paperback; booktok recommendations; small town romance; booktok; tiktok; booktok books; small_town; smutty books; spicy books; #booktok; spicy booktok; romantic comedy; things we never got over; enemies to lovers romance; grumpy sunshine romance, Fachschema: Fiction - Romance, Fachkategorie: Belletristik: allgemein und literarisch~Zeitgenössische Lifestyle-Literatur, Imprint-Titels: Bloom Books, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 234, Breite: 159, Höhe: 41, Gewicht: 839, Produktform: Gebunden, Genre: Importe,21,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum funktioniert "The Last of Us: Left Behind" nicht?
Es ist schwierig zu sagen, warum "The Last of Us: Left Behind" nicht funktioniert, da dies von den individuellen Vorlieben und Erwartungen der Spieler abhängt. Einige mögliche Gründe könnten sein, dass die Handlung nicht fesselnd genug ist, die Spielmechanik nicht gut umgesetzt wurde oder dass es technische Probleme gibt, die das Spielerlebnis beeinträchtigen. Letztendlich ist es jedoch subjektiv, ob das Spiel für jemanden funktioniert oder nicht. **
-
Welches Spiel ist besser: The Last of Us oder Left Behind?
The Last of Us und Left Behind sind beide Teile des gleichen Spiels, wobei Left Behind eine eigenständige Erweiterung ist. Es ist schwierig zu sagen, welches Spiel besser ist, da es auf persönliche Vorlieben ankommt. The Last of Us bietet eine intensive und emotionale Hauptgeschichte, während Left Behind eine ergänzende Geschichte erzählt und tiefer in die Hintergrundgeschichte der Charaktere eintaucht. Beide Spiele sind hochgelobt und bieten eine packende Spielerfahrung. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Things-We-Left-Behind
-
Things We Left Behind (Collector's Edition), Gebundene Ausgabe von Lucy Score, Sourcebooks LLC, 978-1-4642-2436-2Things We Left Behind (collector's Edition), Gebundene Ausgabe Von Lucy Score, Sourcebooks Llc, 978-1-4642-2436-2, Seitenanzahl: 53325,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.