Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

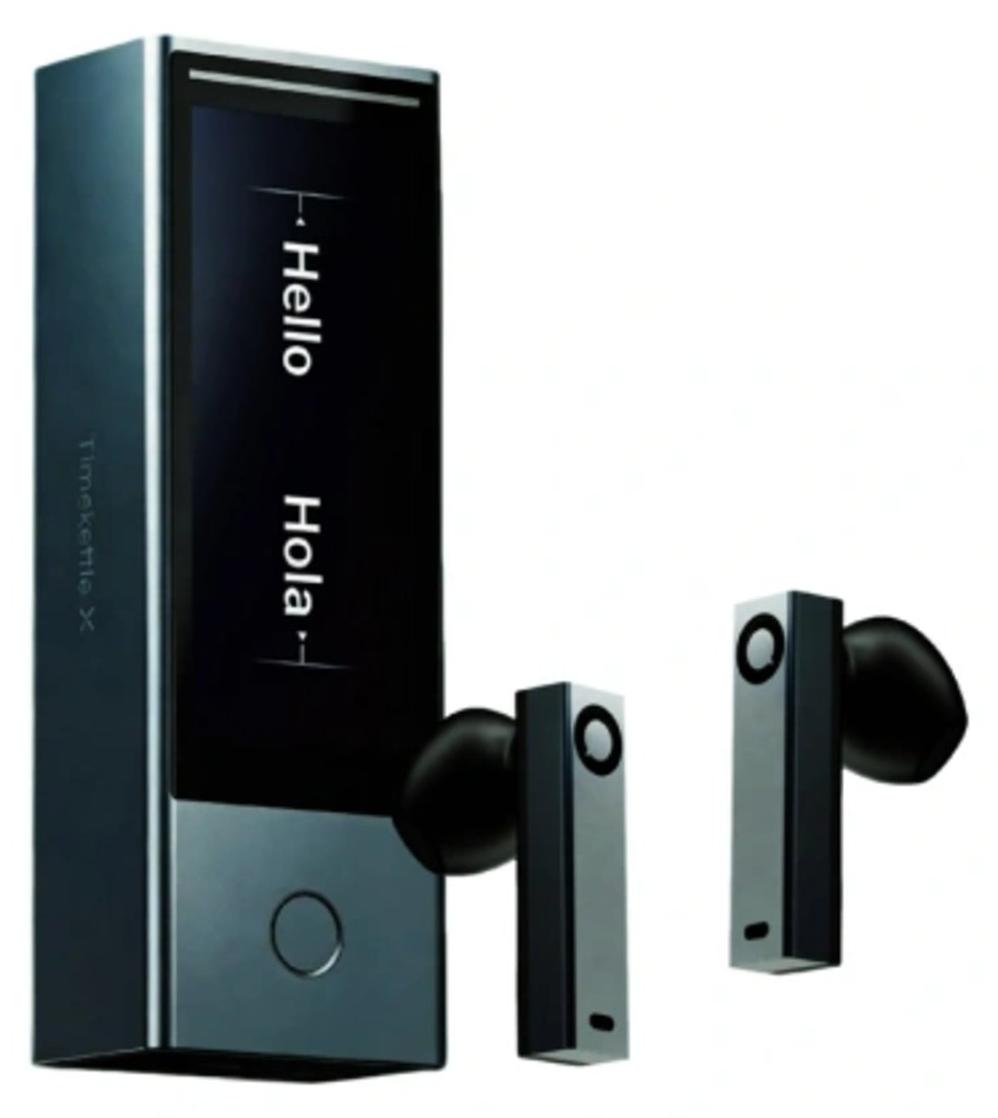
Ähnliche Suchbegriffe für Timekettle-Übersetzer-TIMEKETTLE-X1
Top-Angebote
Produkte zum Begriff Timekettle-Übersetzer-TIMEKETTLE-X1:
-
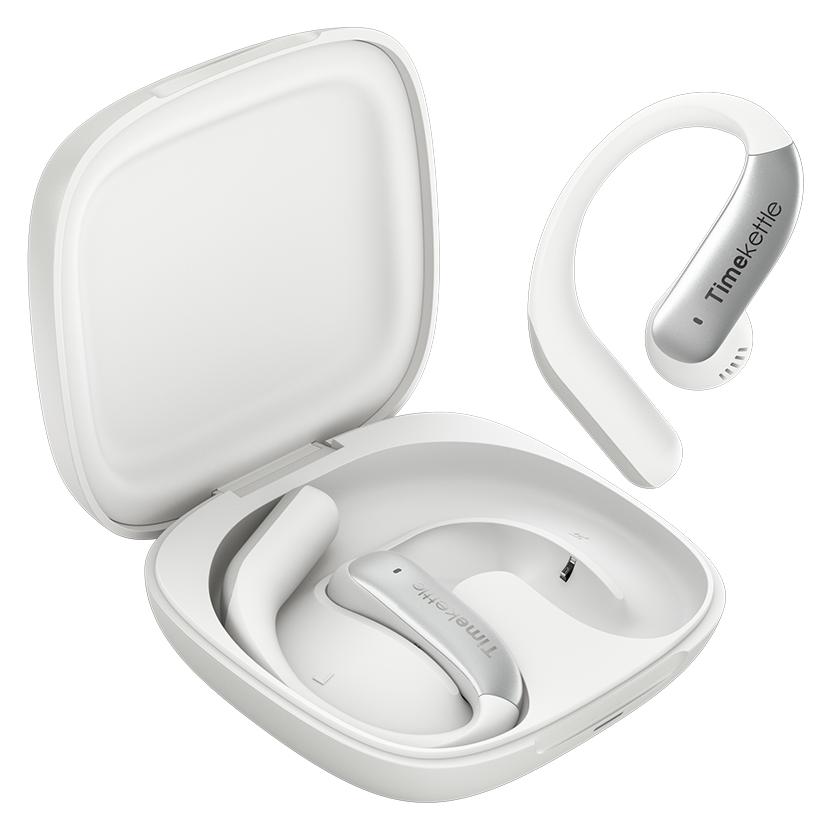
Timekettle Übersetzer-Earbuds M3 (Offline Version)Entdecken Sie die Welt ohne Sprachbarrieren Vergessen Sie den klobigen Handheld-Übersetzer. Unsere Timekettle M3 Übersetzungs-Ohrhörer sind ergonomisch und ästhetisch gestaltet. Kein Hin- und Herschieben eines Geräts mehr. Einfach sprechen und übersetzen. Der Timekettle M3 integriert Musik-, Telefonanruf- und Übersetzungsfunktionen, um Ihre täglichen Bedürfnisse in einem fremden Land zu erfüllen. Was auch immer auf Sie zukommt, mit einem einfachen Schalter sind Sie immer bestens versorgt. Natürliche und sofortige Übersetzung: einfach sprechen und übersetzen Herkömmliche Übersetzer erfordern, dass Sie zwischen den Sätzen eine Pause machen, um zu übersetzen. Timekettle M3 nutzt unsere patentierte Simultandolmetschtechnik, um Ihre Sprache automatisch zu erfassen und logisch in Sätze zu unterteilen, damit Sie immer eine flüssige Unterhaltung führen können. Schlechtes Signal? Die Offline-Übersetzungsfunktion kümmert sich darum Timekettle M3 - ein Übersetzungsgerät, das kein WLAN benötigt und 13 Offline-Übersetzungspakete unterstützt, darunter Englisch, Chinesisch, Japanisch, Spanisch, Französisch, Russisch, Koreanisch und Deutsch. Selbst wenn Sie sich in einem Aufzug oder in einem Flugzeug mit schlechtem Empfang befinden, können Sie schnell zur Offline-Übersetzung wechseln, um Ihr Gespräch fortzusetzen. 40 Sprachen und 93 Dialekte ermöglichen es Ihnen, sich auch in den am wenigsten entwickelten Ländern zurechtzufinden. A159,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
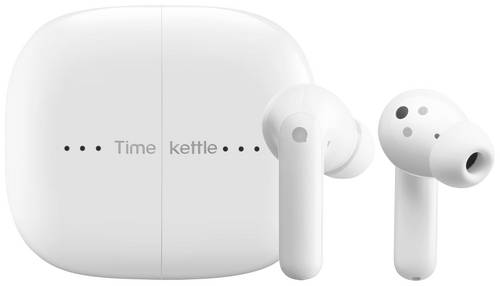
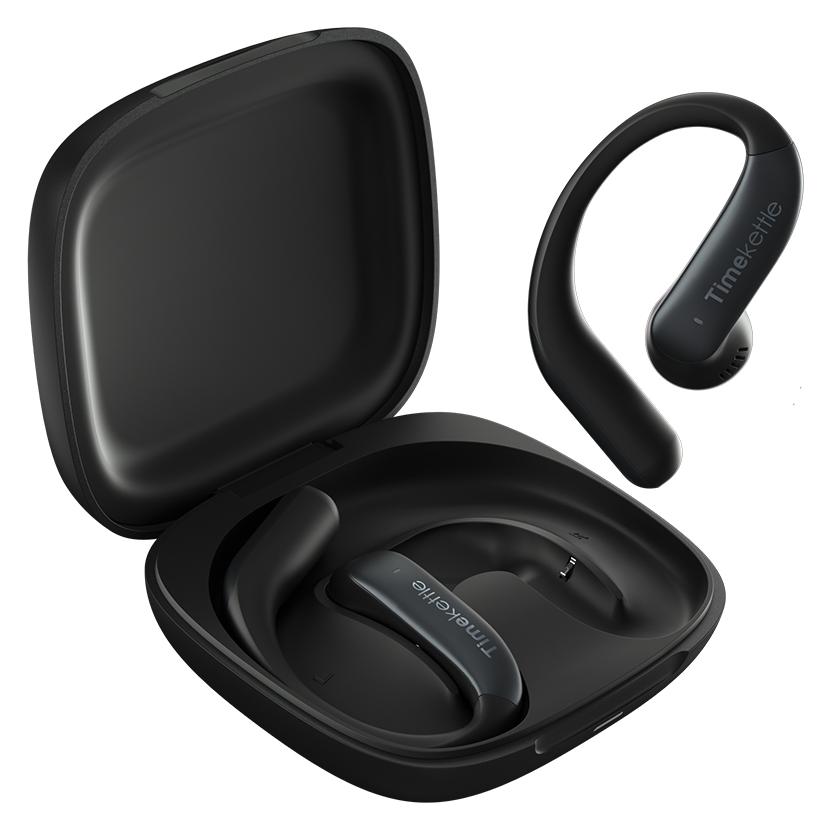
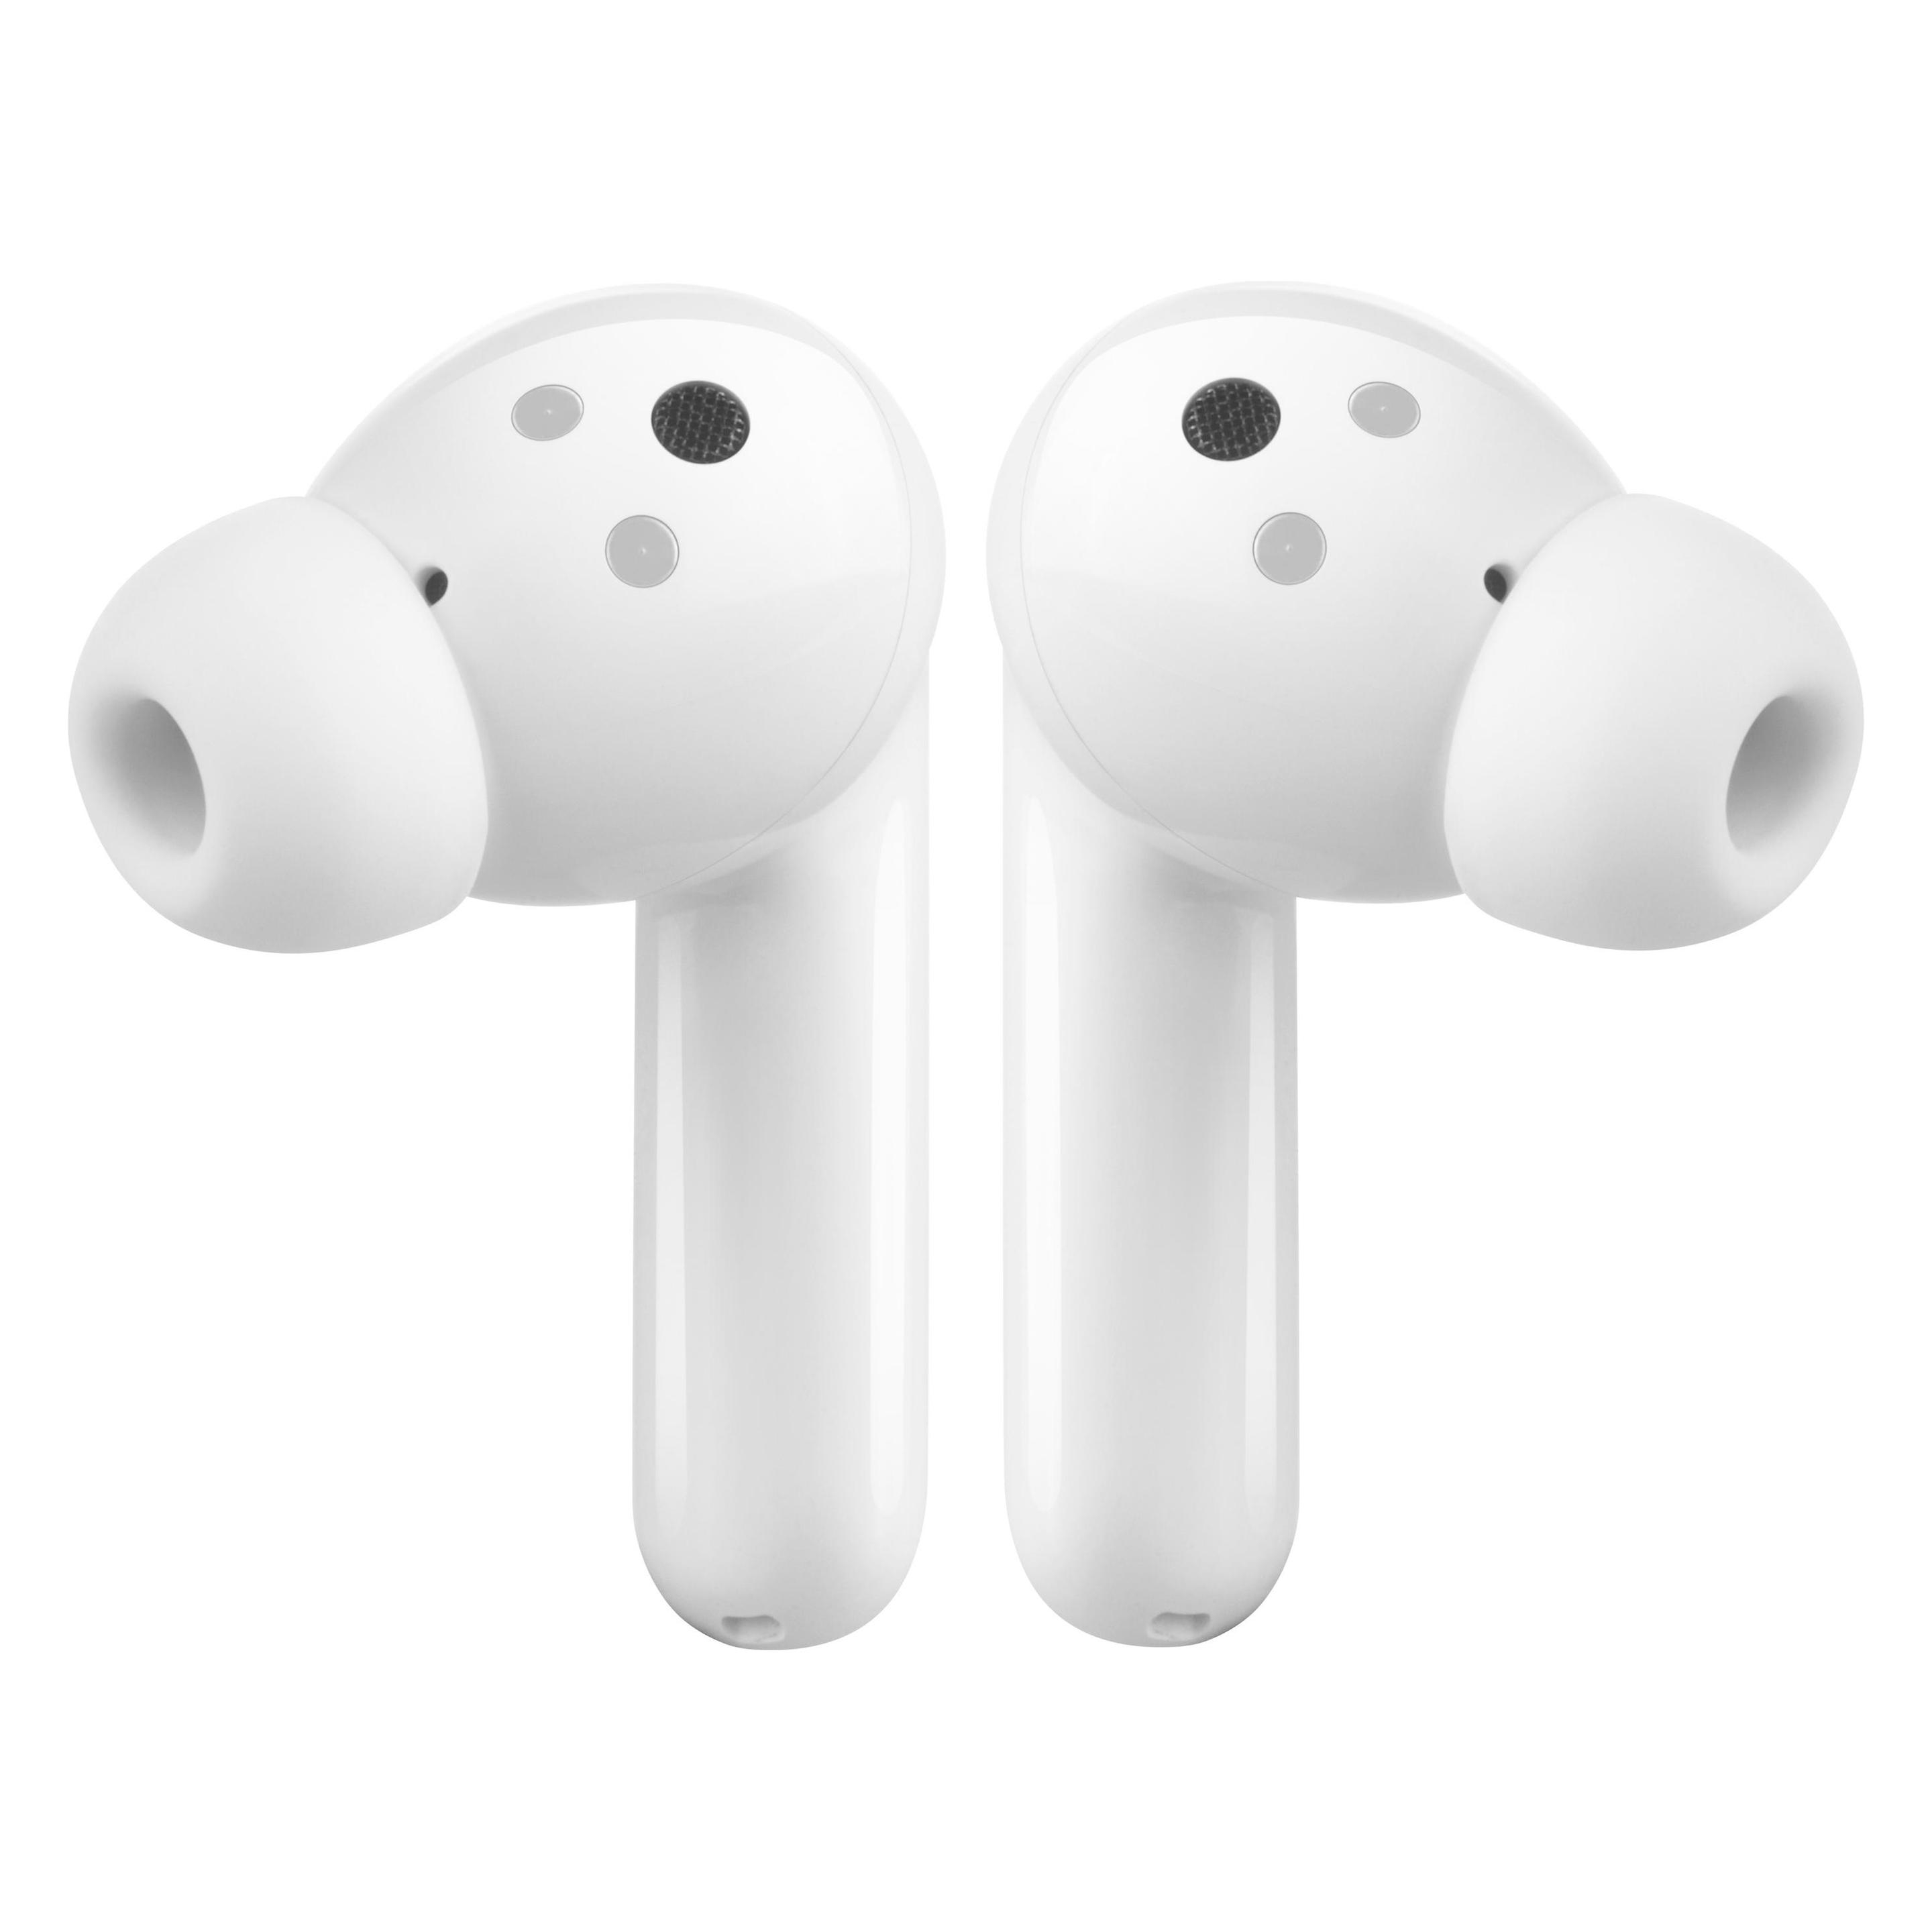
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Timekettle-Übersetzer-TIMEKETTLE-X1:
-
Timekettle Übersetzer TIMEKETTLE X1 MeetingKI-Übersetzer TIMEKETTLE X1 Meeting unterstützt 52 Sprachen, 106 Akzente, Echtzeitgespräche für bis zu 60 Teilnehmer, die kontextbewusste Übersetzung von Babel OS, fünf Betriebsmodi und Knochenleitungs-Mikrofontechnologie. Entwickelt für Geschäftstreffen, Konferenzen, Schulungen und internationale Kommunikation ermöglicht es simultane Übersetzung für mehrere Personen und lässt Remote-Teilnehmer über einen dedizierten Link ohne App beitreten. Unterstützt bis zu 10 aktive Hosts und 50 externe Teilnehmer Übersetzungsmodi für mehrere Personen, 1-zu-1, Zuhören, unterwegs, Telefonanruf und Videoanruf Babel OS passt Übersetzungen an Kontext und branchenspezifische Terminologie an Mitgelieferte Earbuds nutzen Knochenleitungstechnologie, um den Einfluss von Umgebungsgeräuschen zu reduzieren Wi-Fi 2.4 GHz und 5 GHz Konnektivität OTA-Updates erweitern Sprachen und Systemverbesserungen TIMEKETTLE X1 Meeting hilft, internationale Gespräche in Präsenz- und hybriden Business-Umgebungen klar, natürlich und effizient zu halten.855,95 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Timekettle - 8517629400 - ÜbersetzerTIMEKETTLE X1 Meeting-ÜbersetzerTIMEKETTLE X1 Meeting ist ein fortschrittlicher KI-Übersetzer, der für Geschäftstreffen, Konferenzen, Schulungen und internationale Kommunikation entwickelt wurde. Es unterstützt 52 Sprachen und 106 Akzente und ermöglicht so natürliche Gespräche in Echtzeit zwischen bis zu 60 Teilnehmern gleichzeitig.Natürliche Kommunikation bei Meetings mit mehreren PersonenX1 Meeting wurde für reale Gruppentreffen konzipiert, bei denen mehrere Teilnehmer aktiv an der Diskussion teilnehmen können, ohne warten zu müssen, bis sie an der Reihe sind. Die Übersetzung erfolgt gleichzeitig, sodass das Gespräch reibungslos verläuft und sich wie eine Kommunikation in einer einzigen Sprache anfühlt. Die Teilnahme an einem Meeting ist schnell und bequem - scannen Sie einfach einen QR-Code oder verwenden Sie einen speziellen Link, um innerhalb von Sekunden mit Personen an verschiedenen Standorten zusammenzuarbeiten.KI-gestützte intelligente ÜbersetzungDas Herzstück des Geräts ist d981,37 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Timekettle Übersetzer-Earbuds M3 (Offline Version)Entdecken Sie die Welt ohne Sprachbarrieren Vergessen Sie den klobigen Handheld-Übersetzer. Unsere Timekettle M3 Übersetzungs-Ohrhörer sind ergonomisch und ästhetisch gestaltet. Kein Hin- und Herschieben eines Geräts mehr. Einfach sprechen und übersetzen. Der Timekettle M3 integriert Musik-, Telefonanruf- und Übersetzungsfunktionen, um Ihre täglichen Bedürfnisse in einem fremden Land zu erfüllen. Was auch immer auf Sie zukommt, mit einem einfachen Schalter sind Sie immer bestens versorgt. Natürliche und sofortige Übersetzung: einfach sprechen und übersetzen Herkömmliche Übersetzer erfordern, dass Sie zwischen den Sätzen eine Pause machen, um zu übersetzen. Timekettle M3 nutzt unsere patentierte Simultandolmetschtechnik, um Ihre Sprache automatisch zu erfassen und logisch in Sätze zu unterteilen, damit Sie immer eine flüssige Unterhaltung führen können. Schlechtes Signal? Die Offline-Übersetzungsfunktion kümmert sich darum Timekettle M3 - ein Übersetzungsgerät, das kein WLAN benötigt und 13 Offline-Übersetzungspakete unterstützt, darunter Englisch, Chinesisch, Japanisch, Spanisch, Französisch, Russisch, Koreanisch und Deutsch. Selbst wenn Sie sich in einem Aufzug oder in einem Flugzeug mit schlechtem Empfang befinden, können Sie schnell zur Offline-Übersetzung wechseln, um Ihr Gespräch fortzusetzen. 40 Sprachen und 93 Dialekte ermöglichen es Ihnen, sich auch in den am wenigsten entwickelten Ländern zurechtzufinden. A159,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Timekettle-Übersetzer-TIMEKETTLE-X1
-
Timekettle Übersetzer-Kopfhörer X1 Meeting, für 52 Sprachen, 6 Übersetzungsmodi, mit Bluetooth, In-Ear, in EchtzeitEchtzeit-Übersetzung von Gesprächen in bis zu 52 Sprachen und 106 Akzenten ohne App Eigenständiges Hub-Gerät funktioniert ohne Apps oder einer Verbindung mit einem Smartphone Breite Sprachabdeckung inkl. Englisch, Französisch, Spanisch, Chinesisch, Russisch, Indisch, Arabisch, Türkisch, Italienisch, Vietnamesisch, Thailändisch, etc. Gruppenmeeting Modus - mehrere Geräte können miteinander vernetzt werden für Gruppenmeetings bis zu 10 Personen und 5 Sprachen Präsentations Modus - Echtzeit-Untertitel und immersive Audio-Übersetzung für bis zu 50 Personen durch teilen von QR-Code Eins-zu-eins Modus - bidirektionale simultane Übersetzung erlaubt beiden Gesprächspartnern gleichzeitig zu sprechen Listen & Play Modus - für einfaches Wechseln zwischen Zuhören und Sprechen in Meetings Anruf Modus - Durchführung von Remote-Sprachanrufen und -Meetings mit zwei Geräten Ask & Go Modus - bidirektionale simultane Übersetzung ohne Kopfhörer Offline-Übersetzung in 13 Sprachpaaren Akku-Ladezeit ca. 45 min für eine Akkulaufzeit von bis zu 3 h, Hub Akku-Ladezeit ca. 2 h für eine Akkulaufzeit von bis zu 8 h Schnellaufladung in 5 Minuten für 1,5 Stunden Akkulaufzeit der Kopfhörer Verbesserte Tonaufnahme durch eine ergonomische Knochenpassform Autokorrektur von übersetzten Texten und Fachbegriffen mit Hilfe von KI-Sprachmodellen Dual Mikrofon-Geräuschreduzierung für klare Spracherkennung auch in lauten Umgebungen Schutz der Privatsphäre durch Übertragungs- und Abhörschutz Lieferung: inkl. USB-C Datenkabel, 3 Paar Silikon-Ohrstöpsel, Ohrbügel-Set, Kurzanleitung855,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.