Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Tiny-Love---Take
Top-Angebote
Produkte zum Begriff Tiny-Love---Take:
-
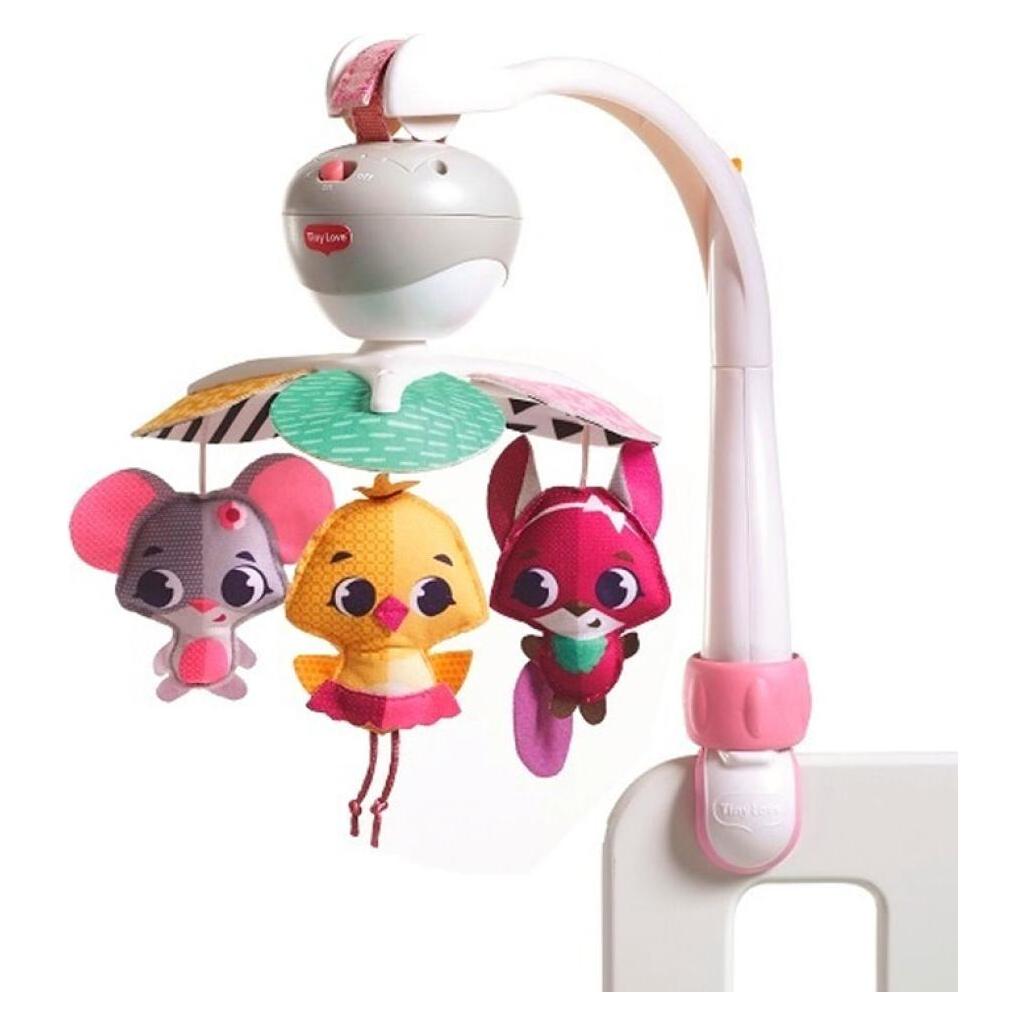
Tiny Love, Babymobile, Take Along Mobile - PrincessFarbenfrohes, ansprechendes Mobile für dein Baby, das du überallhin mitnehmen kannst. Das Mobile für unterwegs gibt 30 Minuten unterbrechungsfreie Musik wieder und schafft so ein Musikspektakel für die Sinne. Die bezaubernden Figuren und die entspannende Musik geben deinem Baby ein Gefühl der Vertrautheit und beruhigen es, wo auch immer ihr seid.31,36 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tiny Love, Babymobile, Take Along Mobile - Meadow DaysDas Meadow Days Babymobile von Tiny Love ist ein perfekter Begleiter für dein Kind, ob zu Hause oder unterwegs. Dieses farbenfrohe und leichte Musik-Mobile lässt sich durch die mitgelieferten Befestigungselemente einfach an fast jedem Kinderwagen, Buggy, Babyautositz usw. befestigen. So kannst du es überall hin mitnehmen und gibst deinem Kind ein vertrautes Gefühl, egal wohin du gehst. Das musikalische Mobile ist mit niedlichen Figuren verziert und produziert 30 Minuten lang ununterbrochene Musik mit 5 verschiedenen Melodien. - Farbe: Mehrfarbig - Material: Kunststoff und Gewebe - Abmessungen: 22 x 34 x 26,5 cm (L x B x H) - Baby-Mobile zum Mitnehmen - Entwicklungsbezogene Aktivitäten fördern die Sprache und Kommunikation, die Entwicklung der Sinne und der Fähigkeiten - 30 Minuten ununterbrochene Musik und 5 verschiedene Melodien - Passend für Reisebetten, Babyschalen, Kinderwagen, Buggys und Autositze - Verstellbarer Verbindungsarm für die meisten Babyartikel - Mit drehendem Spielzeug und winzigen Freunden - Grosser Clip für Kinderwagen - Klettverschluss für Babyschale - Erforderliche Batterie: 3 x AA/LR6 (nicht enthalten) - Empfohlenes Alter: 0-6 Monate.36,76 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tiny Love, Babymobile, Take Along Mobile - Magical TalesDas Take-Along Mobile ist ein Handy, das problemlos auf jeder Reise mitgenommen werden kann. Das Mobile spielt bis zu 30 Minuten lang nicht repetitive Melodien (5 verschiedene Melodien) und hat entzückende Charaktere, die das Baby visuell stimulieren und ein Gefühl der Vertrautheit vermitteln. Der universelle Clip sorgt für eine einfache Befestigung an Kinderbett, Aktivitätsmatte, Tragehilfe, Kinderwagen, Stubenwagen und mehr. Das Mitnahmemobil fördert die Entwicklung des Babys und stimuliert folgende Entwicklungswunder: emotionale Intelligenz, Sinne sowie Sprache und Kommunikation.39,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Tiny-Love---Take:
-
Tiny Love - Take Along Princess, MobileDas Take Along Mobile - Optimal Zum Mitnehmen! Jetzt Können Sich Kleine Musikliebhaber Überall Über Ihr Schönstes Mobile Freuen, Bekannte Melodien Beruhigen Unterwegs Und Vermitteln Sicherheit, Passt An Fast Alle Kinderbettchen, Babyschalen,...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tiny Love Take Along Mobile - PrincessA versatile 3-in-1 Mobile that's perfect for fun on the go. Designed for babies, it features soothing melodies and captivating movements to ensure comfort and continuity wherever you are. Ideal for cribs, strollers and car seats.32,82 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Tiny Love, Babymobile, Take Along Mobile - PrincessFarbenfrohes, ansprechendes Mobile für dein Baby, das du überallhin mitnehmen kannst. Das Mobile für unterwegs gibt 30 Minuten unterbrechungsfreie Musik wieder und schafft so ein Musikspektakel für die Sinne. Die bezaubernden Figuren und die entspannende Musik geben deinem Baby ein Gefühl der Vertrautheit und beruhigen es, wo auch immer ihr seid.31,36 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Tiny-Love---Take
-
Tiny Love, Babymobile, Take Along Mobile - Meadow DaysDas Meadow Days Babymobile von Tiny Love ist ein perfekter Begleiter für dein Kind, ob zu Hause oder unterwegs. Dieses farbenfrohe und leichte Musik-Mobile lässt sich durch die mitgelieferten Befestigungselemente einfach an fast jedem Kinderwagen, Buggy, Babyautositz usw. befestigen. So kannst du es überall hin mitnehmen und gibst deinem Kind ein vertrautes Gefühl, egal wohin du gehst. Das musikalische Mobile ist mit niedlichen Figuren verziert und produziert 30 Minuten lang ununterbrochene Musik mit 5 verschiedenen Melodien. - Farbe: Mehrfarbig - Material: Kunststoff und Gewebe - Abmessungen: 22 x 34 x 26,5 cm (L x B x H) - Baby-Mobile zum Mitnehmen - Entwicklungsbezogene Aktivitäten fördern die Sprache und Kommunikation, die Entwicklung der Sinne und der Fähigkeiten - 30 Minuten ununterbrochene Musik und 5 verschiedene Melodien - Passend für Reisebetten, Babyschalen, Kinderwagen, Buggys und Autositze - Verstellbarer Verbindungsarm für die meisten Babyartikel - Mit drehendem Spielzeug und winzigen Freunden - Grosser Clip für Kinderwagen - Klettverschluss für Babyschale - Erforderliche Batterie: 3 x AA/LR6 (nicht enthalten) - Empfohlenes Alter: 0-6 Monate.36,76 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tiny Love, Babymobile, Take Along Mobile - Magical TalesDas Take-Along Mobile ist ein Handy, das problemlos auf jeder Reise mitgenommen werden kann. Das Mobile spielt bis zu 30 Minuten lang nicht repetitive Melodien (5 verschiedene Melodien) und hat entzückende Charaktere, die das Baby visuell stimulieren und ein Gefühl der Vertrautheit vermitteln. Der universelle Clip sorgt für eine einfache Befestigung an Kinderbett, Aktivitätsmatte, Tragehilfe, Kinderwagen, Stubenwagen und mehr. Das Mitnahmemobil fördert die Entwicklung des Babys und stimuliert folgende Entwicklungswunder: emotionale Intelligenz, Sinne sowie Sprache und Kommunikation.39,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Heavener, Brent: TINY HOUSESTINY HOUSES , Kleine Häuser, grosse Träume , Lüfterkupplungen > Motorkühlung , Erscheinungsjahr: 20200831, Produktform: Leinen, Autoren: Heavener, Brent, Übersetzung: Janz, Daniela, Seitenzahl/Blattzahl: 256, Abbildungen: 174 farbige Abbildungen und 1 s/w-Abbildung und 8 Illustrationen, Keyword: Minihouse; Tiny House; Haus auf Rädern; Mobiles Haus; Tiny House bauen; Modulhaus; Minihäuser; Minihaus bauen; Leben im Tiny House; Mikrohaus; Tiny House Schweiz; Tiny House Österreich; Tiny House Deutschland, Fachschema: Haus / Tiny House - Kleinhaus~Tiny House - Kleinhaus~Haus / Wohnhaus~Wohnhaus, Fachkategorie: Haus: Wartung und Instandhaltung, Warengruppe: HC/Heimwerken/Do it yourself, Fachkategorie: Architektur: Wohngebäude, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: AT Verlag, Verlag: AT Verlag, Verlag: AT Verlag, Länge: 192, Breite: 147, Höhe: 30, Gewicht: 556, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: SCHWEIZ (CH), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.