Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Tonerde-Gemahlene-1000-G
Top-Angebote
Produkte zum Begriff Tonerde-Gemahlene-1000-G:


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Ist der Korg AX 1000 G defekt?
Es ist schwierig, ohne weitere Informationen zu sagen, ob der Korg AX 1000 G defekt ist. Es könnte verschiedene Gründe geben, warum das Gerät nicht ordnungsgemäß funktioniert. Es wäre ratsam, das Gerät von einem Fachmann überprüfen zu lassen, um eine genaue Diagnose zu erhalten. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Ist das Roland G-1000 ein gutes Keyboard?
Das Roland G-1000 ist ein Keyboard, das in den 1990er Jahren auf den Markt kam. Es verfügt über eine Vielzahl von Funktionen und Sounds, die für die damalige Zeit beeindruckend waren. Allerdings ist es mittlerweile veraltet und es gibt modernere und leistungsfähigere Keyboards auf dem Markt. Es hängt also von den individuellen Bedürfnissen und Vorlieben ab, ob das Roland G-1000 als "gut" empfunden wird. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Tonerde-Gemahlene-1000-G:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Ist der Korg AX 1000 G defekt?
Es ist schwierig, ohne weitere Informationen zu sagen, ob der Korg AX 1000 G defekt ist. Es könnte verschiedene Gründe geben, warum das Gerät nicht ordnungsgemäß funktioniert. Es wäre ratsam, das Gerät von einem Fachmann überprüfen zu lassen, um eine genaue Diagnose zu erhalten. **
Ähnliche Suchbegriffe für Tonerde-Gemahlene-1000-G
-
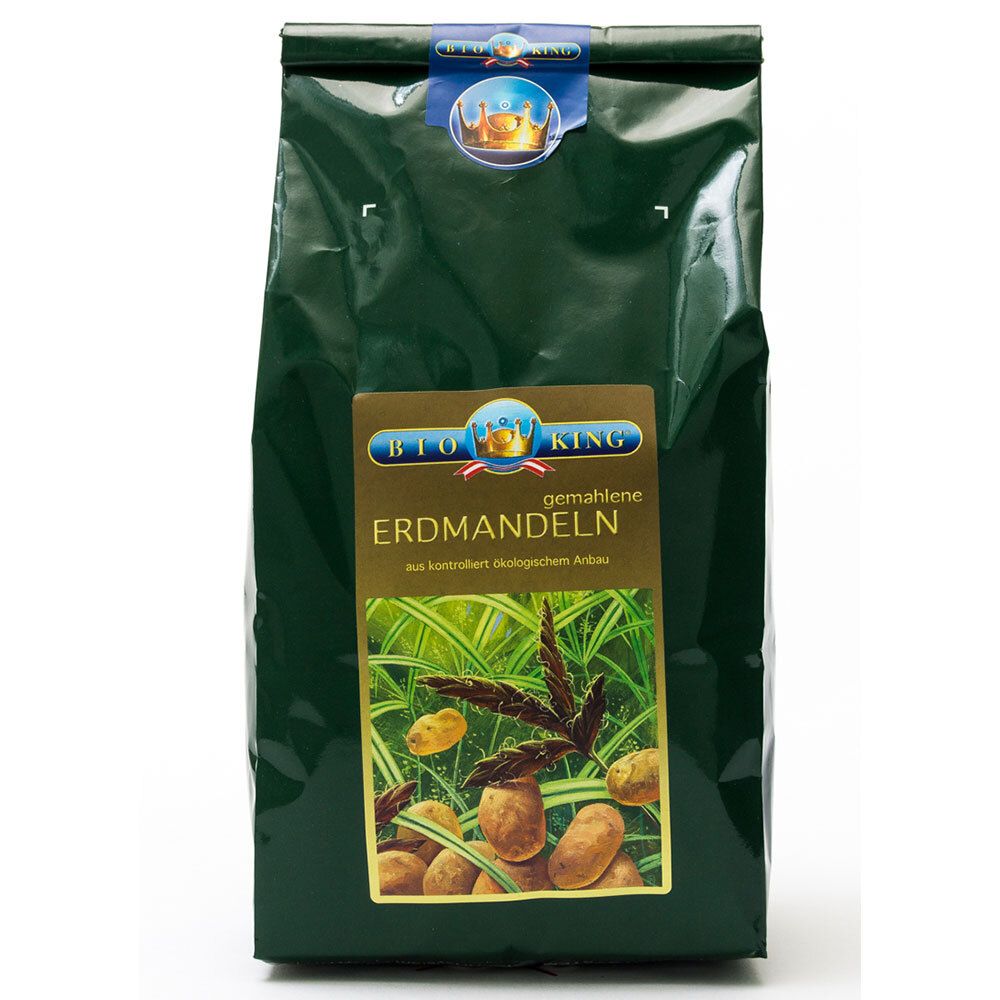
BioKing Bio gemahlene Erdmandeln 1000 g PulverBitte achten Sie auf eine abwechslungsreiche und ausgewogene Ernährung und gesunde Lebensweise.BIO KING gemahlene ERDMANDELNBei der Erdmandel handelt es sich um das seit dem ägyptischen Altertum bekannte, traditionsreiche und unter ernährungsphysiologischen Gesichtspunkten wertvolle Erdmandelgras. Interessant sind die unterirdischen Teile der Pflanze. Sie bilden ein umfassendes System von Wurzelknollen aus, welche bemerkenswerte Eigenschaften besitzen. Sie schmecken natürlich süß und etwas nach Mandeln. Botanisch gesehen gehören sie aber zu den Sauergrasgewächsen und haben mit Nüssen nichts gemeinsam, daher sind Erdmandeln eine gute Alternative bei Nussallergie. Die unterirdischen Wurzelknollen der Erdmandel werden gereinigt und dann wertschonend zu kleinen Flocken weiterverarbeitet, ohne Fremdsubstanzen (Aromen oder ähnliches) beizufügen.Zutaten: Erdmandeln* gemahlen *aus kontrolliert biologischem AnbauNährwerte: Durchschnittliche Nährwerte: pro 100 g: Energie 2357 kJ / 563 kcal Fett - davon gesättigte Fettsäuren 24,9 g < 0,1 g Kohlenhydrate - davon Zucker 63,6 g 21,8 g Ballaststoffe 33 g Eiweiß 4,6 g Salz < 0,25 g Kalium 853 mg Phosphor 220 mg Magnesium 95 mg Eisen 6,4 mg Verzehrempfehlung:Täglich 2-3 EL als Beigabe zu Müsli, Joghurt, Topfen, in Dickmilch, zu Rohkost, über Salat/Obstsalat und in Säfte. Erdmandeln eignen sich auch zum Backen von Gebäck und Kuchen.Aufbewahrung:Kühl (6-25 °C) und lichtgeschützt lagern. Nettofüllmenge: 1000 g Hersteller: Philipp Loicht Organic Food GmbH Achenfeldweg 8 A-6250 Kundl13,19 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Ist das Roland G-1000 ein gutes Keyboard?
Das Roland G-1000 ist ein Keyboard, das in den 1990er Jahren auf den Markt kam. Es verfügt über eine Vielzahl von Funktionen und Sounds, die für die damalige Zeit beeindruckend waren. Allerdings ist es mittlerweile veraltet und es gibt modernere und leistungsfähigere Keyboards auf dem Markt. Es hängt also von den individuellen Bedürfnissen und Vorlieben ab, ob das Roland G-1000 als "gut" empfunden wird. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.