Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Tonies-Pocket-Tonies-GROßE
Top-Angebote
Produkte zum Begriff Tonies-Pocket-Tonies-GROßE:
-
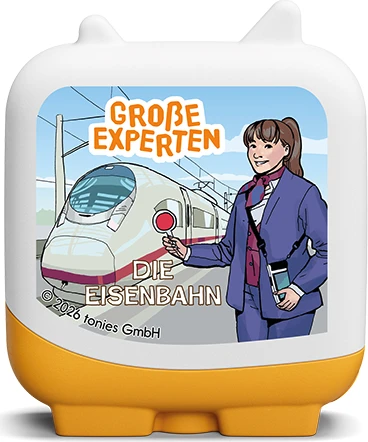
Tonies Pocket Tonies: GROßE EXPERTEN - Die Eisenbahn (Hörspiel)Warnhinweise Achtung: Erstickungsgefahr wegen verschluckbarer Kleinteile! Achtung: Nicht geeignet für Kinder unter 36 Monaten! Sicherheitshinweise: Alle Tonies enthalten Magnete. Bitte halte sie fern von medizinischen Geräten wie Defibrillatoren, Shunts oder Herzschrittmachern sowie von magnetempfindlichen Produkten wie magnetischen Datenträgern, Kreditkarten oder Computern. Altersempfehlung: ab 5 Jahren Begib dich mit den GROßEN EXPERTEN in die Welt der Eisenbahn und Züge! Benny ist ein riesengroßer Eisenbahn-Fan und kennt sich bestens mit Zügen aus. Umso größer ist die Freude, als er bei einem Wettbewerb teilnimmt und eine kostenlose Zugfahrt im ICE 4 von Leipzig bis nach München gewinnt. Du hast dich auch schon mal gefragt, wo sich der Motor des ICEs befindet? Auf einen Blick Empfohlenes Alter in Jahren (mind.)5 Jahr(e) Spielzeit60 min MaterialKunststoff Unterstützte SprachenDeutsch Für die Nutzung im Innenbereich geeignetja Produktbeschreibung An Bord begleitet er Schaffnerin Ay...12,30 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
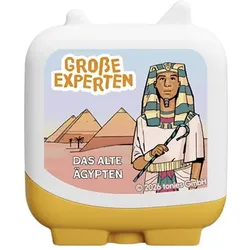
Tonies Pocket Tonies: GROßE EXPERTEN - Das alte Ägypten (Hörspiel)Warnhinweise Achtung: Erstickungsgefahr wegen verschluckbarer Kleinteile! Achtung: Nicht geeignet für Kinder unter 36 Monaten! Sicherheitshinweise: Alle Tonies enthalten Magnete. Bitte halte sie fern von medizinischen Geräten wie Defibrillatoren, Shunts oder Herzschrittmachern sowie von magnetempfindlichen Produkten wie magnetischen Datenträgern, Kreditkarten oder Computern. Altersempfehlung: ab 5 Jahren Begib dich mit den GROßEN EXPERTEN auf eine Zeitreise in das Land der Pyramiden! Amun stammt aus einem kleinen ägyptischen Dorf direkt am Nil. Und er staunt nicht schlecht, als eines Tages ein Junge vor ihm aus einem Feigenbaum purzelt. Er stellt sich als Kemet vor und hat nicht nur einen Riesenhunger, sondern scheinbar auch kein Zuhause. Möchest du es herausfinden? Auf einen Blick Empfohlenes Alter in Jahren (mind.)5 Jahr(e) MaterialKunststoff Unterstützte SprachenDeutsch Für die Nutzung im Innenbereich geeignetja Empfohlene NutzungDrinnen Produktbeschreibung Amun überlegt nicht la...17,61 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Tonies-Pocket-Tonies-GROßE:
-
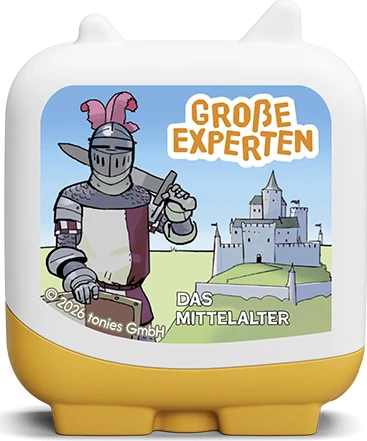
Tonies Pocket Tonies: GROßE EXPERTEN - Das Mittelalter (Hörspiel)Warnhinweise Achtung: Erstickungsgefahr wegen verschluckbarer Kleinteile! Achtung: Nicht geeignet für Kinder unter 36 Monaten! Sicherheitshinweise: Alle Tonies enthalten Magnete. Bitte halte sie fern von medizinischen Geräten wie Defibrillatoren, Shunts oder Herzschrittmachern sowie von magnetempfindlichen Produkten wie magnetischen Datenträgern, Kreditkarten oder Computern. Altersempfehlung: ab 5 Jahren Begib dich mit den GROßEN EXPERTEN auf eine Zeitreise ins Mittelalter! Falk kann es kaum erwarten: Das große Ritterturnier steht kurz bevor! Und eigentlich soll er nur das Schwert von Ritter Ulrich beim Schmied abholen – doch es wurde gestohlen! Dahinter steckt niemand anders als der fiese Graf Grimm von Dunkelstein. Zum Glück bekommt Falk unverhofft Hilfe von der Diebin Agnes. Aber das ist erst der Anfang ihrer Abenteuer, denn auch auf der Burg von Ritter Ulrich gibt es für die beiden so einiges zu entdecken! Wo schlafen eigentlich all die Leute? Und was kommt bei Rittern auf den T...12,03 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
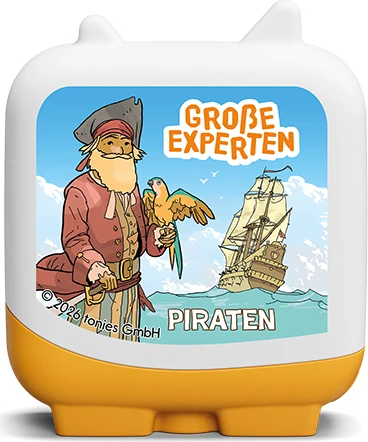
Tonies Pocket Tonies: GROßE EXPERTEN - Piraten & Seefahrt (Hörspiel)Warnhinweise Achtung: Erstickungsgefahr wegen verschluckbarer Kleinteile! Achtung: Nicht geeignet für Kinder unter 36 Monaten! Sicherheitshinweise: Alle Tonies enthalten Magnete. Bitte halte sie fern von medizinischen Geräten wie Defibrillatoren, Shunts oder Herzschrittmachern sowie von magnetempfindlichen Produkten wie magnetischen Datenträgern, Kreditkarten oder Computern. Altersempfehlung: ab 5 Jahren Begib dich mit den GROßEN EXPERTEN auf eine Zeitreise in die Welt der Piraten! Kit schuftet als Schiffsjunge auf einer Piratenfregatte mitten in der Karibik. Das Leben an Bord ist hart, es gibt nur wenig Platz, die Speisekarte lässt zu wünschen übrig und Käpt’n Black ist mit allen Wassern gewaschen. Gemeinsam können sie in einem Fass flüchten. Du willst es herausfinden? Auf einen Blick Empfohlenes Alter in Jahren (mind.)5 Jahr(e) Spielzeit60 min MaterialKunststoff Unterstützte SprachenDeutsch Für die Nutzung im Innenbereich geeignetja Produktbeschreibung Als die Piraten ein Schiff d...12,30 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Tonies Pocket Tonies: GROßE EXPERTEN - Die Eisenbahn (Hörspiel)Warnhinweise Achtung: Erstickungsgefahr wegen verschluckbarer Kleinteile! Achtung: Nicht geeignet für Kinder unter 36 Monaten! Sicherheitshinweise: Alle Tonies enthalten Magnete. Bitte halte sie fern von medizinischen Geräten wie Defibrillatoren, Shunts oder Herzschrittmachern sowie von magnetempfindlichen Produkten wie magnetischen Datenträgern, Kreditkarten oder Computern. Altersempfehlung: ab 5 Jahren Begib dich mit den GROßEN EXPERTEN in die Welt der Eisenbahn und Züge! Benny ist ein riesengroßer Eisenbahn-Fan und kennt sich bestens mit Zügen aus. Umso größer ist die Freude, als er bei einem Wettbewerb teilnimmt und eine kostenlose Zugfahrt im ICE 4 von Leipzig bis nach München gewinnt. Du hast dich auch schon mal gefragt, wo sich der Motor des ICEs befindet? Auf einen Blick Empfohlenes Alter in Jahren (mind.)5 Jahr(e) Spielzeit60 min MaterialKunststoff Unterstützte SprachenDeutsch Für die Nutzung im Innenbereich geeignetja Produktbeschreibung An Bord begleitet er Schaffnerin Ay...12,30 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Tonies Pocket Tonies: GROßE EXPERTEN - Das alte Ägypten (Hörspiel)Warnhinweise Achtung: Erstickungsgefahr wegen verschluckbarer Kleinteile! Achtung: Nicht geeignet für Kinder unter 36 Monaten! Sicherheitshinweise: Alle Tonies enthalten Magnete. Bitte halte sie fern von medizinischen Geräten wie Defibrillatoren, Shunts oder Herzschrittmachern sowie von magnetempfindlichen Produkten wie magnetischen Datenträgern, Kreditkarten oder Computern. Altersempfehlung: ab 5 Jahren Begib dich mit den GROßEN EXPERTEN auf eine Zeitreise in das Land der Pyramiden! Amun stammt aus einem kleinen ägyptischen Dorf direkt am Nil. Und er staunt nicht schlecht, als eines Tages ein Junge vor ihm aus einem Feigenbaum purzelt. Er stellt sich als Kemet vor und hat nicht nur einen Riesenhunger, sondern scheinbar auch kein Zuhause. Möchest du es herausfinden? Auf einen Blick Empfohlenes Alter in Jahren (mind.)5 Jahr(e) MaterialKunststoff Unterstützte SprachenDeutsch Für die Nutzung im Innenbereich geeignetja Empfohlene NutzungDrinnen Produktbeschreibung Amun überlegt nicht la...17,61 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Tonies-Pocket-Tonies-GROßE
-
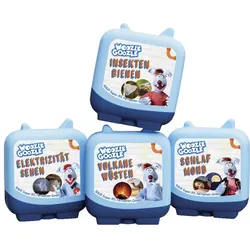
Tonies Pocket Tonies: Woozle Goozle Set (Hörspiel)Warnhinweise Achtung: Erstickungsgefahr wegen verschluckbarer Kleinteile! Achtung: Nicht geeignet für Kinder unter 36 Monaten! Sicherheitshinweise: Alle Tonies enthalten Magnete. Bitte halte sie fern von medizinischen Geräten wie Defibrillatoren, Shunts oder Herzschrittmachern sowie von magnetempfindlichen Produkten wie magnetischen Datenträgern, Kreditkarten oder Computern. Altersempfehlung: ab 5 Jahren Woozle ist der weltbeste Erfinder und Wissenschaftler – wenn ihm das doch nur auch sein Co-Moderator Simón glauben würde! In seinem Wissensmagazin kommt er spannenden Themen auf die Spur – und zwar durch seine irren Erfindungen, Experimente und jede Menge Explosionen. Auf einen Blick Empfohlenes Alter in Jahren (mind.)5 Jahr(e) MaterialKunststoff Unterstützte SprachenDeutsch Für die Nutzung im Innenbereich geeignetja Empfohlene NutzungDrinnen Produktbeschreibung Dieses Set beinhaltet die folgenden Pocket Tonies: 1. Woozle Goozle - Insekten & Bienen 2. Woozle Goozle - Elektrizität & ...26,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.