Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Toppits-Backpapier-Rolle-1-St
Top-Angebote
Produkte zum Begriff Toppits-Backpapier-Rolle-1-St:
-
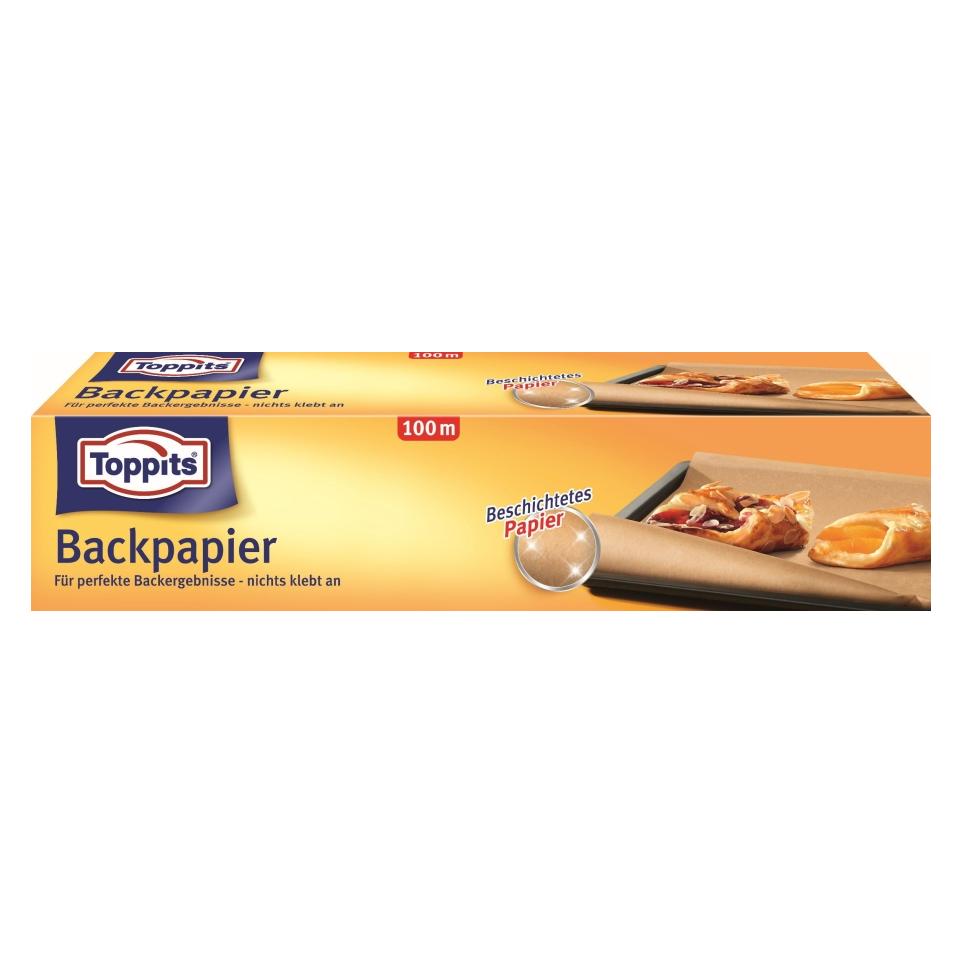
Toppits Backpapier auf Rolle, 38cm x 8m, braun, im Spenderkarton, mit Antihaft-StrukturBackpapier auf Rolle Mit spezieller Antihaft-Struktur Kein Verrutschen und kein Aufrollen des Papiers Beidseitig verwendbar, kein Durchfetten Im praktischen Spenderkarton mit Abreißsäge Ungebleicht Merkmale: Ausführung: auf Rolle, antihaftbeschichtet Form: eckig Verwendung für: Backblech weitere Produktinformationen: Breite: 38 cm Material: Papier (beidseitig mit Silikon-Beschichtung) Farbe: braun Inhalt: 8m4,14 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Toppits Bakplåtspapper Glidfri 14 Ark, Backpapier, WeissDas Toppits Backpapier in Blättern bietet eine innovative Lösung für das Backen, die durch eine spezielle Anti-Rutsch-Oberfläche besticht. Diese sorgt dafür, dass das Papier beim Backen nicht verrutscht und die Ecken sich nicht einrollen, was den gesamten Backprozess erheblich erleichtert. Die Blätter sind bereits auf eine gängige Grösse zugeschnitten, sodass kein mühsames Schneiden von der Rolle erforderlich ist. Die bewährte Antihaftbeschichtung verhindert, dass die Backwaren am Papier haften bleiben, was die Entnahme nach dem Backen zum Kinderspiel macht. Zudem ist das Backpapier ungebleicht und aus nachhaltiger Forstwirtschaft, was es zu einer umweltfreundlichen Wahl für alle Backliebhaber macht. Mit diesem Backpapier bleibt der Backofen sauber, und die Verwendung wird durch einfache Tipps zur Handhabung zusätzlich optimiert. Es ist eine praktische und effiziente Lösung für alle, die gerne backen und Wert auf Qualität legen. - Innovative Anti-Rutsch-Oberfläche für reibungsloses Backen - Antihaftbeschichtung verhindert das Ankleben von Backwaren - Einzeln zugeschnittene Blätter für einfache Handhabung - Umweltfreundlich: ungebleicht und kompostierbar - Hält den Backofen sauber und reduziert Reinigungsaufwand.69,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was heißt 1 St Ei?
"Was heißt 1 St Ei?" ist eine Abkürzung für "ein Stück Ei" und bedeutet einfach, dass es sich um ein einzelnes Ei handelt. In Rezepten wird oft die Anzahl der benötigten Eier in Stücken angegeben, um die Menge klar zu definieren. Ein Stück Ei entspricht also einem ganzen Ei, das zum Beispiel für das Backen oder Kochen verwendet wird. Es ist wichtig, die Angabe richtig zu interpretieren, um die richtige Menge an Zutaten zu verwenden und das gewünschte Ergebnis zu erzielen. In vielen Rezepten wird auch die Größe des Eis spezifiziert, um die Genauigkeit der Zubereitung zu gewährleisten. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Toppits-Backpapier-Rolle-1-St:
-
Toppits Backpapier auf Rolle, 38cm x 8m, braun, im Spenderkarton, mit Antihaft-StrukturBackpapier auf Rolle Mit spezieller Antihaft-Struktur Kein Verrutschen und kein Aufrollen des Papiers Beidseitig verwendbar, kein Durchfetten Im praktischen Spenderkarton mit Abreißsäge Ungebleicht Merkmale: Ausführung: auf Rolle, antihaftbeschichtet Form: eckig Verwendung für: Backblech weitere Produktinformationen: Breite: 38 cm Material: Papier (beidseitig mit Silikon-Beschichtung) Farbe: braun Inhalt: 8m4,14 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was heißt 1 St Ei?
"Was heißt 1 St Ei?" ist eine Abkürzung für "ein Stück Ei" und bedeutet einfach, dass es sich um ein einzelnes Ei handelt. In Rezepten wird oft die Anzahl der benötigten Eier in Stücken angegeben, um die Menge klar zu definieren. Ein Stück Ei entspricht also einem ganzen Ei, das zum Beispiel für das Backen oder Kochen verwendet wird. Es ist wichtig, die Angabe richtig zu interpretieren, um die richtige Menge an Zutaten zu verwenden und das gewünschte Ergebnis zu erzielen. In vielen Rezepten wird auch die Größe des Eis spezifiziert, um die Genauigkeit der Zubereitung zu gewährleisten. **
Ähnliche Suchbegriffe für Toppits-Backpapier-Rolle-1-St
-
Toppits Bakplåtspapper Glidfri 14 Ark, Backpapier, WeissDas Toppits Backpapier in Blättern bietet eine innovative Lösung für das Backen, die durch eine spezielle Anti-Rutsch-Oberfläche besticht. Diese sorgt dafür, dass das Papier beim Backen nicht verrutscht und die Ecken sich nicht einrollen, was den gesamten Backprozess erheblich erleichtert. Die Blätter sind bereits auf eine gängige Grösse zugeschnitten, sodass kein mühsames Schneiden von der Rolle erforderlich ist. Die bewährte Antihaftbeschichtung verhindert, dass die Backwaren am Papier haften bleiben, was die Entnahme nach dem Backen zum Kinderspiel macht. Zudem ist das Backpapier ungebleicht und aus nachhaltiger Forstwirtschaft, was es zu einer umweltfreundlichen Wahl für alle Backliebhaber macht. Mit diesem Backpapier bleibt der Backofen sauber, und die Verwendung wird durch einfache Tipps zur Handhabung zusätzlich optimiert. Es ist eine praktische und effiziente Lösung für alle, die gerne backen und Wert auf Qualität legen. - Innovative Anti-Rutsch-Oberfläche für reibungsloses Backen - Antihaftbeschichtung verhindert das Ankleben von Backwaren - Einzeln zugeschnittene Blätter für einfache Handhabung - Umweltfreundlich: ungebleicht und kompostierbar - Hält den Backofen sauber und reduziert Reinigungsaufwand.69,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Unrühmliche RolleUnrühmliche Rolle , Das Bild Coburgs als beschaulicher und zugleich weltoffener Residenzstadt hat sein unrühmliches Gegenbild in der Rolle, die die Vestestadt in der Zeit des Nationalsozialismus einnahm. Coburg zählte zu den frühen Hochburgen der NSDAP, wählte als erste deutsche Stadt 1929 einen nationalsozialistisch dominierten Stadtrat und 1931 einen nationalsozialistischen Ersten Bürgermeister. Der vorliegende Band beginnt mit einer Gesamtdarstellung der Entwicklung 1918 bis 1945. Ausführlich erörtert werden zudem die Hintergründe, Ereignisse und Folgen des im Oktober 1922 in Coburg veranstalteten "Dritten Deutschen Tags", bei dem die NSDAP und die SA unter Anführung Adolf Hitlers ihren ersten reichsweit beachteten Auftritt hatten. Weitere Beiträge nehmen einzelne Personen in den Blick, so "Hitlers Herzog", Carl Eduard von Sachsen-Coburg und Gotha, dessen Privatbibliothek hier erstmals beschrieben wird, oder Reinhard Claaßen, der die Entwürfe für die geplante Umwandlung Coburgs zu einer nationalsozialistischen Kultstätte maßgeblich verantwortete. Neben dem Themenschwerpunkt bietet der Band weitere Einblicke in aktuelle Forschungen zur Geschichte des Coburger Landes und seinen reichen Sammlungen. , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 202412, Titel der Reihe: Jahrbuch der Coburger Landesstiftung#67#, Redaktion: Coburger Landesstiftung, Seitenzahl/Blattzahl: 432, Abbildungen: 45 schwarz-weiße und 185 farbige Abbildungen, Keyword: "Dritten Deutschen Tags"; Carl Eduard von Sachsen-Coburg; Hitlers Herzog; NSDAP; Reinhard Claaßen, Fachschema: Coburg~Faschismus / Nationalsozialismus~Nationalsozialismus~Nazifizierung~Nazismus, Fachkategorie: Komponisten und Songwriter, Warengruppe: HC/Geschichte/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 432 Blätter, Länge: 280, Breite: 230, Höhe: 42, Gewicht: 2, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.