Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Transcend-High-Endurance-256
Top-Angebote
Produkte zum Begriff Transcend-High-Endurance-256:
-
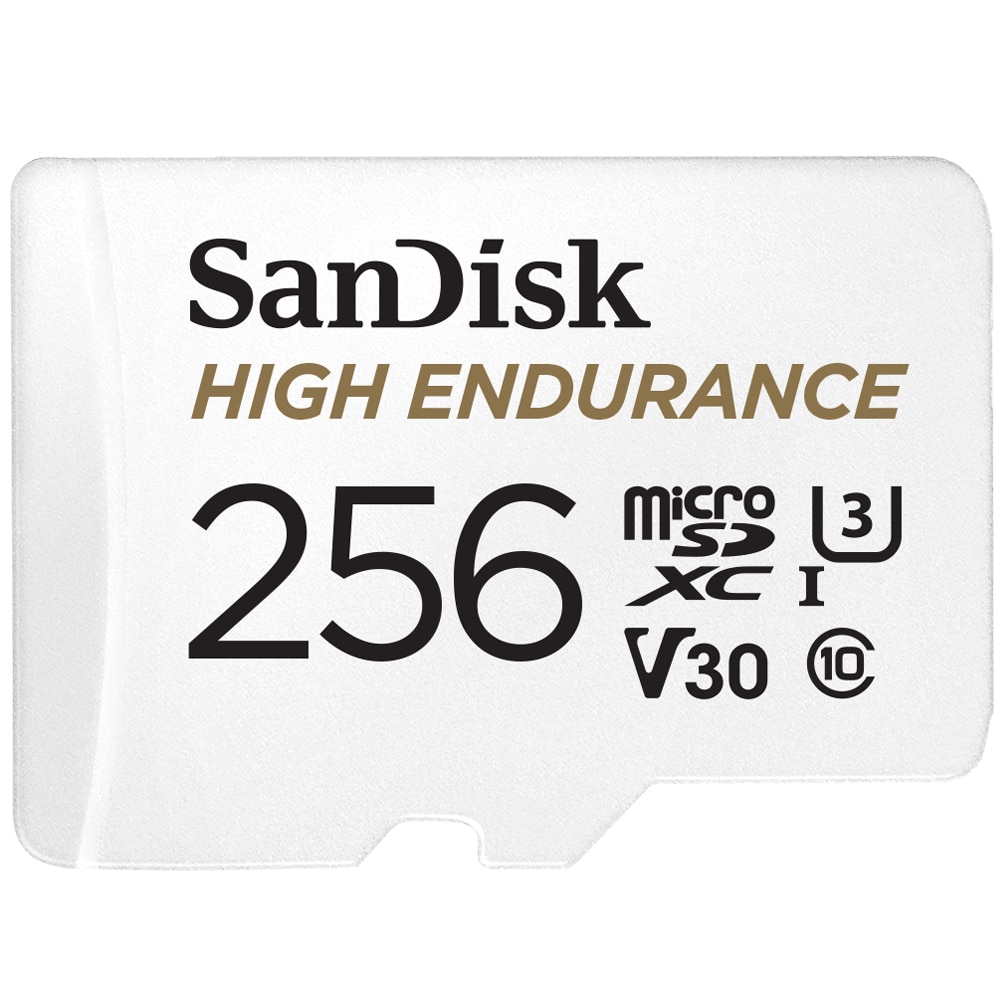
MIO High Endurance microSD 256 GB, A2, U3/V30Speicherkarte 256 GB - microSD, Lesegeschwindigkeit bis: 100 MB/s, Schreibgeschwindigkeit bis: 80 MB/s, UHS-I, U3 Speed, Application Performance A2 Reicht Ihnen der derzeitige Speicherplatz nicht mehr aus? Die microSD-Speicherkarte von MIO ist eine hervorragende Lösung zur Erhöhung der Speicherkapazität. Die Kapazität von 256 GB, die Lesegeschwin139,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Transcend-High-Endurance-256:
-
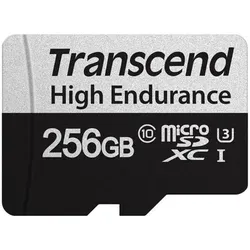
Transcend High Endurance (256 GB, microSDXC, U3, UHS-I), Speicherkarte, Schwarz, GrauUm ein Höchstmass an Zuverlässigkeit zu gewährleisten, durchlaufen die High Endurance microSDXC 350V Speicherkarten umfangreiche Tests unter rauen Bedingungen. Die Karten sind geschützt vor Wasser, extremen Temperaturen, elektrostatischer Entladung, Röntgenstrahlen und Stössen. Für schreibintensive Anwendungen wie Dashcams und Überwachungskameras benötigen Sie eine stabile Aufzeichnungsleistung über lange Zeiträume hinweg, um sicherzustellen, dass wichtige Momente festgehalten werden. Die High Endurance microSDXC 350V Speicherkarten von Transcend ermöglichen bis zu 60.000 Stunden Full HD-Videoaufzeichnung und erfüllen damit die Anforderungen schreibintensiver Anwendungen, bei denen Speicherkapazität und Haltbarkeit eine wichtige Rolle spielen. Die microSDXC 350V Speicherkarten von Transcend bieten eine zuverlässige Leistung, wodurch sie sich gut für schreibintensive Anwendungen eignen und sicherstellen, dass Beweismittel in Full HD und ohne Bildverlust aufgezeichnet werden. Mit einer Kapazität von bis zu 256 GB bieten die microSDXC 350V Speicherkarten von Transcend ausreichend Platz für Tausende von Fotos und Stunden von Full HD-Videos, sodass Sie sich keine Sorgen um fehlenden Speicherplatz machen müssen. Um die beste Leistung und Stabilität zu liefern, werden die microSD-Speicherkarten von Transcend auf extreme Bedingungen getestet. Sie sind temperaturbeständig, wasserdicht, stossfest, resistent gegen Röntgenstrahlung und halten statischer Elektrizität stand. Transcend bietet die exklusive RecoveRx Datenrettungssoftware an, mit der Sie das Speichermedium gründlich nach Spuren von gelöschten Fotos, Dokumenten, Musik und Videos durchsuchen können.160,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Transcend-High-Endurance-256
-
MIO High Endurance microSD 256 GB, A2, U3/V30Speicherkarte 256 GB - microSD, Lesegeschwindigkeit bis: 100 MB/s, Schreibgeschwindigkeit bis: 80 MB/s, UHS-I, U3 Speed, Application Performance A2 Reicht Ihnen der derzeitige Speicherplatz nicht mehr aus? Die microSD-Speicherkarte von MIO ist eine hervorragende Lösung zur Erhöhung der Speicherkapazität. Die Kapazität von 256 GB, die Lesegeschwin139,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
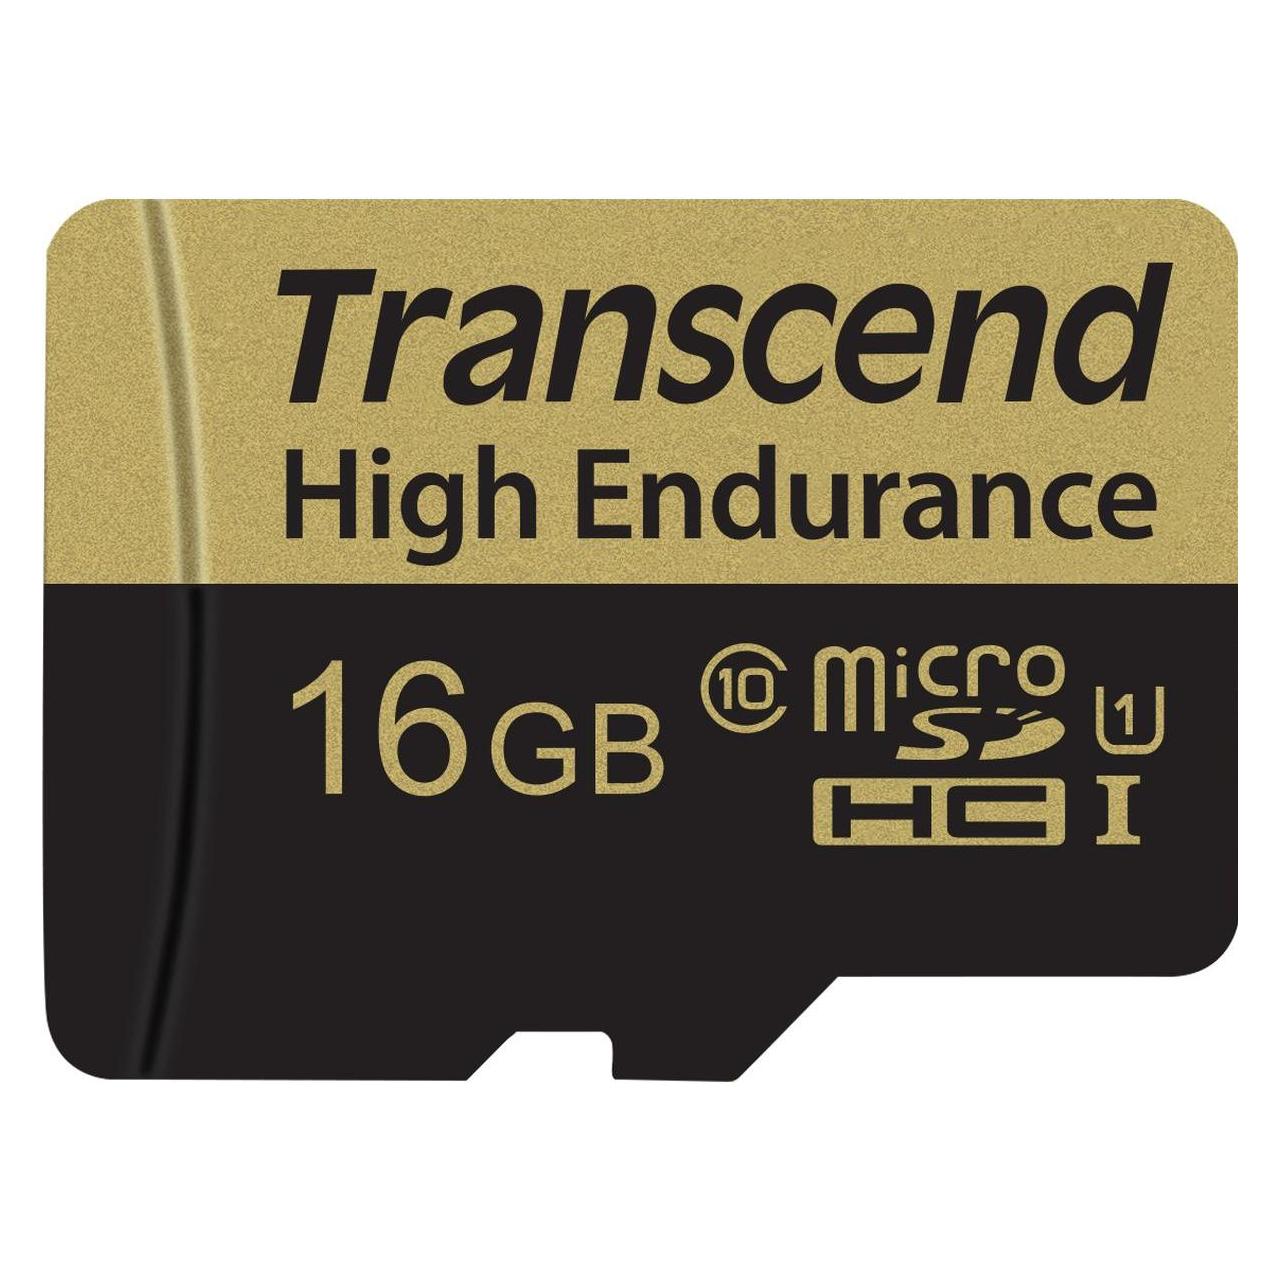
Transcend High Endurance (16 GB, microSDHC, U1, UHS-I), Speicherkarte, Silber, SchwarzUm die höchste Zuverlässigkeit zu gewährleisten, wird die Micro-SDXC/SDHC-Karte unter schwierigen Bedingungen umfangreichen Tests unterzogen. Sie ist wasserdicht, temperaturbeständig, stossfest und beständig gegen Röntgenstrahlen sowie elektrostatische Entladung. Durch die Produktion mit hochwertigen MLC-NAND-Flash-Speicherchips kann die Micro-SDXC/SDHC-Karte bis zu 12.000 Stunden Full-HD-Videos speichern und ist daher besonders für schreibintensive Anwendungen geeignet, bei denen viel Speicherplatz und Dauerleistung benötigt werden. Der integrierte Fehlerkorrekturcode (ECC) kann Übertragungsfehler erkennen und korrigieren. Dank der MLC-NAND-Flash-Speicherchips und Speicherkapazitäten von bis zu 64 GB ist die Hochleistungs-Micro-SDXC/SDHC-Karte ideal für Dash-Cams, um sicherzustellen, dass der Umzug sehr kritisch ist, einschliesslich der Aufzeichnung in Full HD 1920 x 1080p (30 fps). Somit ist sie ein verlässlicher Beweis für Polizei oder Versicherung. Überwachungskameras, Sicherheitssysteme und IP-Kameras fördern einen konstanten Stromverbrauch über einen langen Zeitraum und in rauen Umgebungen. Die Hochleistungs-Micro-SDXC/SDHC-Karte erreicht Spitzenleistung unter extremen Umgebungsbedingungen und in einem grossen Temperaturbereich von -25 °C bis 85 °C.111,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Transcend High Endurance microSDHC-Karte 32 GB Class 10 inkl. SD-AdapterHochbelastbare microSDXC/SDHC Karten Speziell hergestellt für Dashcams, Überwachungskameras und Sicherheitssysteme, bieten die hochbelastbaren Transcend microSDXC/SDHC Karten, mit qualitativen MLC NAND Flash-Speicherchips, Ihnen die Möglichkeit bis zu 12.000 Stunden Full HD Videomaterial* aufzunehmen. Um höchste Zuverlässigkeit zu gewährleisten, wird die microSDXC/SDHC Karte ausgiebigen Tests unter rauen Bedingungen unterzogen. Sie ist wasserfest, temperaturbeständig, schockresistent und widersteht Röntgenstrahlen und elektrostatischen Entladungen. Bis zu 12.000 Stunden Ausdauer Durch die Herstellung mit qualitativ hochwertigen MLC NAND Flash-Speicherchips, kann die microSDXC/SDHC Karte bis zu 12.000 Stunden Full HD Videos aufnehmen* und eignet sich dadurch besonders für schreibintensive Anwendungen, bei denen viel Speicherplatz und kontinuierliche Leistung benötigt wird. Der eingebaute Error Correction Code (ECC) kann darüber hinaus Übertragungsfehler erkennen und korrigieren. Der beste Begleiter für Dashcams Dank MLC NAND Flash-Speicherchips und Speicherkapazitäten von bis zu 64GB, eignet sich die hochbelastbare microSDXC/SDHC Karte ideal für Dashcams um sicherzustellen, dass unterwegs jeder kritische Moment inkl. des Kennzeichens in Full HD 1920x1080p (30fps) festgehalten wird. Somit können der Polizei oder Versicherung verlässliche Beweise geliefert werden. Die beste Wahl für Überwachungskameras und Sicherheitssystem186,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.