Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Transcend-SD-Secure-Digital
Top-Angebote
Produkte zum Begriff Transcend-SD-Secure-Digital:
-
Transcend 4 GB SD Card Class10 Secure Digital 4 GB (TS4GSDC300S)Produktbeschreibung: Transcend 300S - Flash-Speicherkarte - 4 GB - SDHC, Produkttyp: Flash-Speicherkarte, Formfaktor: SDHC-Speicherkarte, Speicherkapazität: 4 GB, Geschwindigkeit: Class 1027,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Digital SocietyDigital Society , Digital, nachhaltig, resilient - das sind die aktuellen Anforderungen an das Management in der Finanzbranche. Die Veränderungen reichen aber wesentlich weiter und betreffen nicht nur Unternehmen und ihre Kunden, sondern unsere gesamte Gesellschaft. Individuen, Unternehmen, Branchen, Staat und Gesellschaft vernetzen sich in zunehmendem Maße miteinander. Daten, Analytik und Technologien spielen daher eine immer größere Rolle. Nur wer Daten intelligent verknüpft und in Ökosystemen mit anderen Marktteilnehmern austauscht, kann in der gerade entstehenden digitalen Gesellschaft - der "Digital Society" - bestehen. Das Buch "Digital Society" analysiert diese neuen Rahmenbedingungen und zeigt Erfolgsfaktoren und Lösungsmöglichkeiten insbesondere für die Finanzbranche auf. Ausgehend von strategischen Überlegungen stellt es unterschiedliche Business Cases und Innovationen vor und erläutert die Rolle von Plattformen und Technologien im Kontext der digitalen Gesellschaft. Die Autorinnen und Autoren stammen aus der Wissenschaft, der Beratung, der Politik und der Unternehmenspraxis. Damit verfolgt das Buch einen multidisziplinären Ansatz, der für eine solide theoretische Fundierung sowie einen hohen Grad an Praxisrelevanz sorgt. Das Buch liefert Einblicke in den Status quo, aber auch in weiterführende Trends der digitalen Gesellschaft. Es gibt damit konkrete Impulse für zukunftsweisende strategische und technologische Projekte in der Finanzbranche. , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20240102, Produktform: Leinen, Redaktion: Moormann, Jürgen~Schmidt, Dietmar~Mosen, Marcus W., Keyword: Digitalisierung; FinTech; Plattformen, Fachschema: Business / Management~Management, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 242, Breite: 179, Höhe: 32, Gewicht: 1208, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
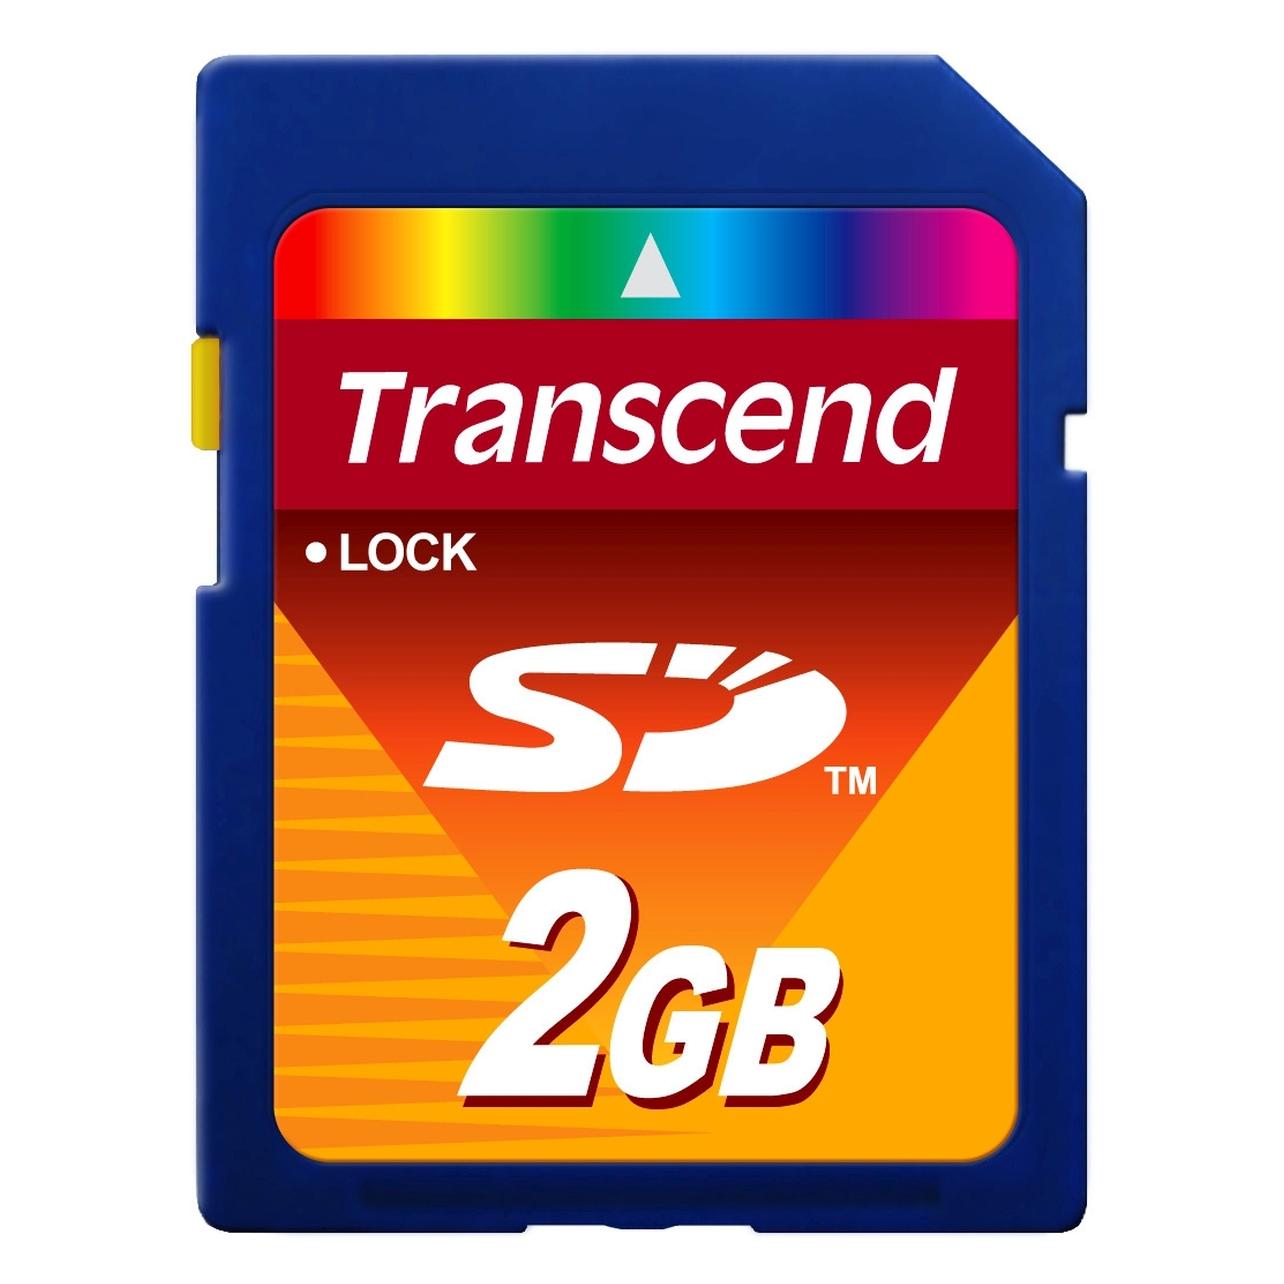
Transcend SD 2GBSichere Speicherkarte im Briefmarkenformat.Unterstützung von SDMI-Schlüsseln zum Schutz digitaler Verwertungsrechte. - Kapazität: 2 GB- Mechanischer Schreibschutzschalter- 9 Kontakte (Pins)Technische DatenSpeicher - Speicherkapazität (GB)2.0Speicher - SpeicherkartentypSDEigenschaften - Max. Schreibgeschwindigkeit (MB/s)13Speicher - Anzahl1.0Eigenschaften - Max. Lesegeschwindigkeit (MB/s)2045,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens SD-Karte 6AV2181-8XP00-0AX0 2 GB - Secure Digital (SD) (2 GB, SD), SpeicherkarteDie Siemens SD-Karte 6AV2181-8XP00-0AX0 ist eine zuverlässige Speicherlösung mit einer Kapazität von 2 Gigabyte. Diese Secure Digital (SD) Speicherkarte ist speziell für den Einsatz in Geräten mit entsprechendem Steckplatz konzipiert, insbesondere in der Automatisierungs- und Steuerungstechnik. Sie bietet eine einfache Möglichkeit, Daten zu speichern und zu übertragen, und ist ideal für Anwendungen in industriellen Umgebungen. Die Karte wird mit einem SD-Adapter geliefert, was die Nutzung in verschiedenen Geräten erleichtert. Hergestellt in Deutschland, erfüllt die Karte hohe Qualitätsstandards und ist Teil des Engagements des Herstellers für Nachhaltigkeit und Umweltverantwortung. Die Siemens SD-Karte ist eine praktische Wahl für alle, die eine zuverlässige und leistungsfähige Speicherlösung benötigen. - Speicherkapazität von 2 GB für vielseitige Anwendungen - Inklusive SD-Adapter für erweiterte Kompatibilität - Entwickelt für den Einsatz in SIMATIC HMI Geräten - Hergestellt in Deutschland mit hohem Qualitätsstandard.125,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Transcend-SD-Secure-Digital:
-
Transcend SD Secure Digital Card (2 GB, SD), Speicherkarte, BlauSichere digitale Karten sind der Klassiker unter den Speicherkarten. Sie können in einer Vielzahl von Geräten verwendet werden, darunter Digitalkameras, Mobiltelefone, PDAs, MP3-Player und Laptops. - Kompatibel mit dem Standard für sichere digitale Karten - Handliche, kompakte Grösse - Integrierter Fehlerkorrekturcode (ECC) zur Identifizierung und Korrektur von Übertragungsfehlern - Kostenloser Download der RecoveRx-Software zur Wiederherstellung von Fotos.45,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Transcend 4 GB SD Card Class10 Secure Digital 4 GB (TS4GSDC300S)Produktbeschreibung: Transcend 300S - Flash-Speicherkarte - 4 GB - SDHC, Produkttyp: Flash-Speicherkarte, Formfaktor: SDHC-Speicherkarte, Speicherkapazität: 4 GB, Geschwindigkeit: Class 1027,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Digital SocietyDigital Society , Digital, nachhaltig, resilient - das sind die aktuellen Anforderungen an das Management in der Finanzbranche. Die Veränderungen reichen aber wesentlich weiter und betreffen nicht nur Unternehmen und ihre Kunden, sondern unsere gesamte Gesellschaft. Individuen, Unternehmen, Branchen, Staat und Gesellschaft vernetzen sich in zunehmendem Maße miteinander. Daten, Analytik und Technologien spielen daher eine immer größere Rolle. Nur wer Daten intelligent verknüpft und in Ökosystemen mit anderen Marktteilnehmern austauscht, kann in der gerade entstehenden digitalen Gesellschaft - der "Digital Society" - bestehen. Das Buch "Digital Society" analysiert diese neuen Rahmenbedingungen und zeigt Erfolgsfaktoren und Lösungsmöglichkeiten insbesondere für die Finanzbranche auf. Ausgehend von strategischen Überlegungen stellt es unterschiedliche Business Cases und Innovationen vor und erläutert die Rolle von Plattformen und Technologien im Kontext der digitalen Gesellschaft. Die Autorinnen und Autoren stammen aus der Wissenschaft, der Beratung, der Politik und der Unternehmenspraxis. Damit verfolgt das Buch einen multidisziplinären Ansatz, der für eine solide theoretische Fundierung sowie einen hohen Grad an Praxisrelevanz sorgt. Das Buch liefert Einblicke in den Status quo, aber auch in weiterführende Trends der digitalen Gesellschaft. Es gibt damit konkrete Impulse für zukunftsweisende strategische und technologische Projekte in der Finanzbranche. , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20240102, Produktform: Leinen, Redaktion: Moormann, Jürgen~Schmidt, Dietmar~Mosen, Marcus W., Keyword: Digitalisierung; FinTech; Plattformen, Fachschema: Business / Management~Management, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 242, Breite: 179, Höhe: 32, Gewicht: 1208, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Transcend-SD-Secure-Digital
-
Transcend SD 2GBSichere Speicherkarte im Briefmarkenformat.Unterstützung von SDMI-Schlüsseln zum Schutz digitaler Verwertungsrechte. - Kapazität: 2 GB- Mechanischer Schreibschutzschalter- 9 Kontakte (Pins)Technische DatenSpeicher - Speicherkapazität (GB)2.0Speicher - SpeicherkartentypSDEigenschaften - Max. Schreibgeschwindigkeit (MB/s)13Speicher - Anzahl1.0Eigenschaften - Max. Lesegeschwindigkeit (MB/s)2045,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens SD-Karte 6AV2181-8XP00-0AX0 2 GB - Secure Digital (SD) (2 GB, SD), SpeicherkarteDie Siemens SD-Karte 6AV2181-8XP00-0AX0 ist eine zuverlässige Speicherlösung mit einer Kapazität von 2 Gigabyte. Diese Secure Digital (SD) Speicherkarte ist speziell für den Einsatz in Geräten mit entsprechendem Steckplatz konzipiert, insbesondere in der Automatisierungs- und Steuerungstechnik. Sie bietet eine einfache Möglichkeit, Daten zu speichern und zu übertragen, und ist ideal für Anwendungen in industriellen Umgebungen. Die Karte wird mit einem SD-Adapter geliefert, was die Nutzung in verschiedenen Geräten erleichtert. Hergestellt in Deutschland, erfüllt die Karte hohe Qualitätsstandards und ist Teil des Engagements des Herstellers für Nachhaltigkeit und Umweltverantwortung. Die Siemens SD-Karte ist eine praktische Wahl für alle, die eine zuverlässige und leistungsfähige Speicherlösung benötigen. - Speicherkapazität von 2 GB für vielseitige Anwendungen - Inklusive SD-Adapter für erweiterte Kompatibilität - Entwickelt für den Einsatz in SIMATIC HMI Geräten - Hergestellt in Deutschland mit hohem Qualitätsstandard.125,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.