Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist ein Gigabit WAN Port?
Was ist ein Gigabit WAN Port? Ein Gigabit WAN Port ist ein Anschluss an einem Router oder Netzwerkgerät, der eine maximale Datenübertragungsrate von 1 Gigabit pro Sekunde ermöglicht. Dieser Port wird typischerweise für die Verbindung mit dem Internet oder anderen Netzwerken außerhalb des lokalen Netzwerks verwendet. Durch die Verwendung eines Gigabit WAN Ports können Benutzer von einer schnelleren und zuverlässigeren Internetverbindung profitieren. Dies ist besonders wichtig für Unternehmen oder Haushalte, die große Datenmengen über das Internet übertragen müssen. Gigabit WAN Ports sind heutzutage in den meisten modernen Routern und Netzwerkgeräten standardmäßig vorhanden. **
Suche einen 16-Port Gigabit Managed Switch.
Es gibt viele verschiedene Modelle von 16-Port Gigabit Managed Switches auf dem Markt. Einige beliebte Optionen sind der Cisco SG350-20, der Netgear GS316, der TP-Link TL-SG1016DE und der D-Link DGS-1210-20. Es ist wichtig, die spezifischen Anforderungen und Budgetbeschränkungen zu berücksichtigen, um den besten Switch für die individuellen Bedürfnisse zu finden. **
Ähnliche Suchbegriffe für TrendNet-26-Port-Gigabit-PoE
Top-Angebote
Produkte zum Begriff TrendNet-26-Port-Gigabit-PoE:
-
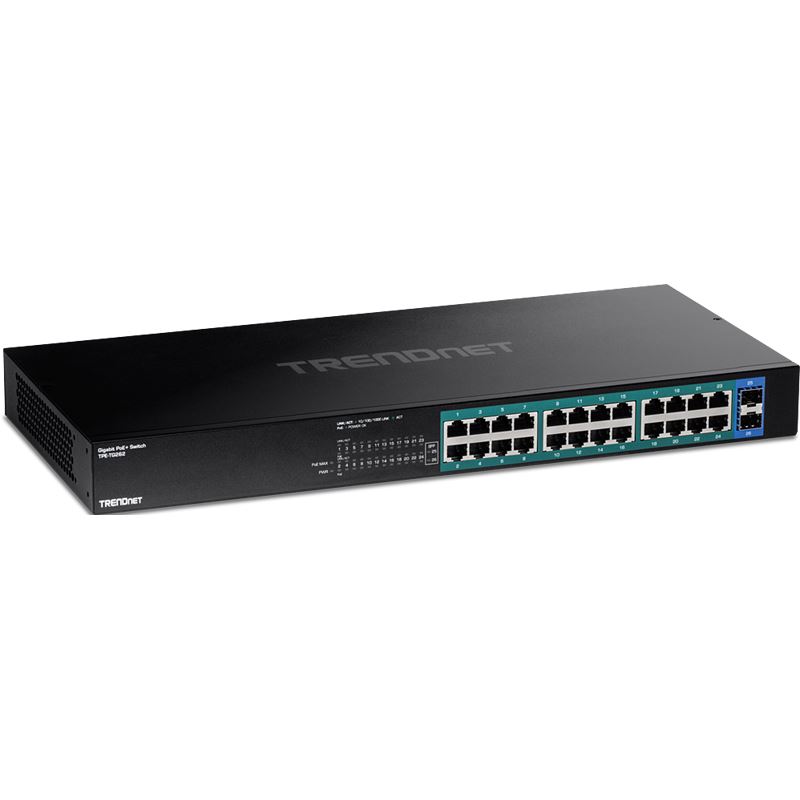
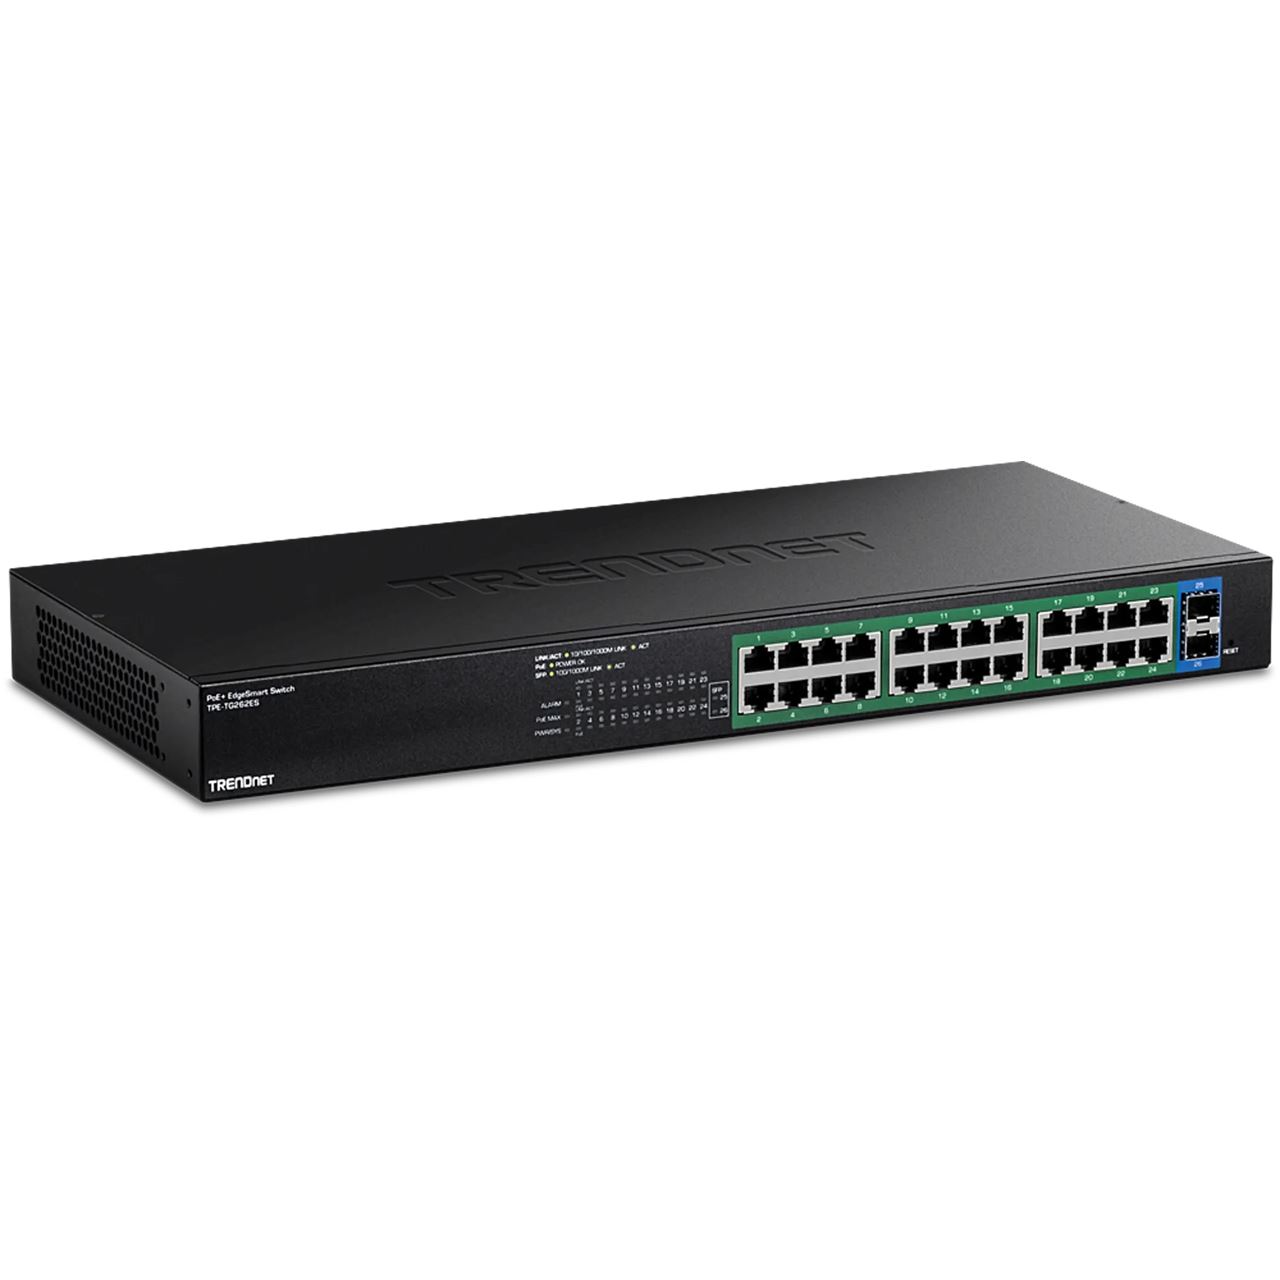
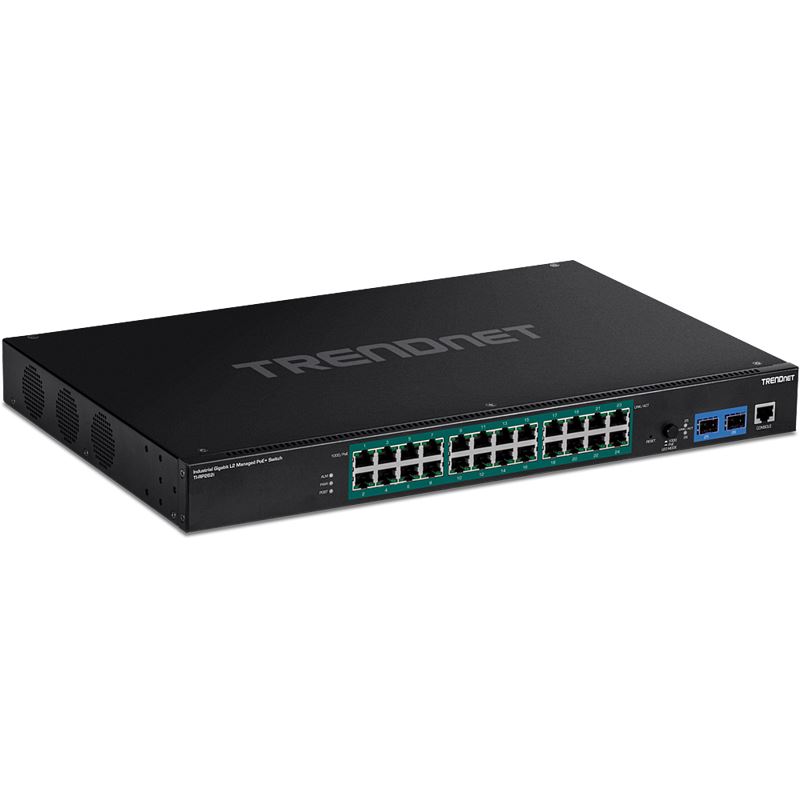
TRENDnet 26-PORT GIGABIT EDGESMART POE+ SWITCH (TPE-TG262ES)Produktbeschreibung: TRENDnet TPE-TG262ES - Version v1.0R - Switch - EdgeSmart - 26 Anschlüsse - Smart - an Rack montierbar - TAA-konform, Gerätetyp: Switch - 26 Anschlüsse - Smart, Gehäusetyp: An Rack montierbar 1U, Untertyp: Gigabit Ethernet, Ports: 24 x Gigabit Ethernet + 2 x Gigabit SFP, Power Over Ethernet (PoE): PoE+, PoE-Budget: 380 W, Leistung: Switching-Kapazität: 52 Gbps Weiterleitungsrate (64-byte Pakete): 38,69 Mpps, Kapazität: RAM Puffer: 512 KB Link-Aggregationsgruppen: bis zu 3 IP Multicast-Gruppen: bis zu 32 VLAN-Gruppen: bis zu 32, Größe der MAC-Adresstabelle: 8000 Einträge, Jumbo-Rahmenunterstützung: 9KB, Remoteverwaltungsprotokoll: SNMP 1, SNMP 2c, HTTP, Web GUI, Leistungsmerkmale: LED-Statusanzeige, Reset-Taste, Vollduplex-Modus, Halbduplex-Modus, Web GUI Management-Portal, Kabeltest, Backup/Wiederherstellung, Firmware aktualisierbar, STP Support, RSTP-Unterstützung, Static Link Aggregation, anschlussbasierter QoS, CoS, DSCP-Unterstützung, Bandbreitensteuerung pro Port, Unterstützung für Warteschlangenplanung, Anschluss-basiertes VLAN, gekennzeichnetes VLAN, Private VLAN, Asymmetric VLAN, Voice VLAN, IGMP Snooping, IGMP-Snooping v2, IGMP-Snooping v3, Port-Spiegelung, Storm Control, Poe-Modus A (aktiv), Überstromschutz, Kurzschlussschutz, Smart Fan, SNMP-Trap, Metallgehäuse, WFQ, Produktzertifizierungen: IEEE 802.1D, IEEE 802.1w, IEEE 802.1p, IEEE 802.1Q, IEEE 802.3, IEEE 802.3u, IEEE 802.3x, IEEE 802.3z, IEEE 802.3ab, IEEE 802.3af, IEEE 802.3at, IEEE 802.3az, Stromversorgung: Wechselstrom 100-240 V (50/60 Hz) 4.4 A, Abmessungen (Breite x Tiefe x Höhe): 44 cm x 19,5 cm x 4,4 cm, Gewicht: 3,06 kg, TAA-kompatibel: Ja313,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
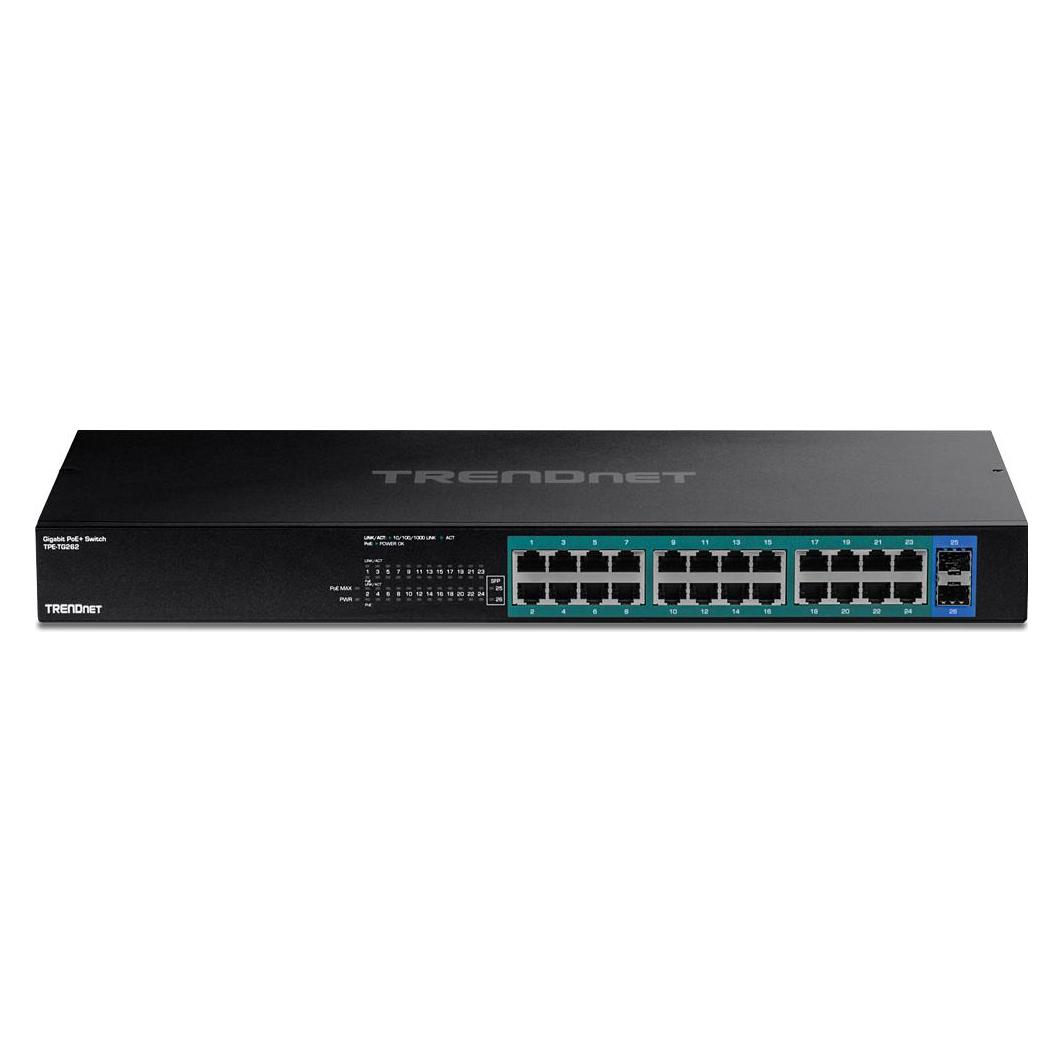
TRENDnet TPE-TG262ES 26-Port PoE+ Switch, Gigabit EdgeSmart26-Port Gigabit EdgeSmart PoE+ Switch 24 x Gigabit PoE+ Ports. 2x Gigabit-SFP-Ports (100 Mbps/1000 Mbps). 380W PoE-Gesamtleistung. Leicht zu bedienende webbasierte Verwaltungsoberfläche. Unterstützt statische Linkaggregation, RSTP, VLAN, QoS, und IGMP Snooping. Voice VLAN für VoIP-Anwendungen. Bandbreitenkontrolle je Port. 52Gbps Schaltkapazität. IEEE 802.1p QoS mit Warteschlangenplanung. Intelligenter Lüfter reduziert den Lärm während des Betriebs. 1U Rack-montierbares 19“-Metallgehäuse375,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **


Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff TrendNet-26-Port-Gigabit-PoE:
-
TRENDnet 26-PORT GIGABIT EDGESMART POE+ SWITCH (TPE-TG262ES)Produktbeschreibung: TRENDnet TPE-TG262ES - Version v1.0R - Switch - EdgeSmart - 26 Anschlüsse - Smart - an Rack montierbar - TAA-konform, Gerätetyp: Switch - 26 Anschlüsse - Smart, Gehäusetyp: An Rack montierbar 1U, Untertyp: Gigabit Ethernet, Ports: 24 x Gigabit Ethernet + 2 x Gigabit SFP, Power Over Ethernet (PoE): PoE+, PoE-Budget: 380 W, Leistung: Switching-Kapazität: 52 Gbps Weiterleitungsrate (64-byte Pakete): 38,69 Mpps, Kapazität: RAM Puffer: 512 KB Link-Aggregationsgruppen: bis zu 3 IP Multicast-Gruppen: bis zu 32 VLAN-Gruppen: bis zu 32, Größe der MAC-Adresstabelle: 8000 Einträge, Jumbo-Rahmenunterstützung: 9KB, Remoteverwaltungsprotokoll: SNMP 1, SNMP 2c, HTTP, Web GUI, Leistungsmerkmale: LED-Statusanzeige, Reset-Taste, Vollduplex-Modus, Halbduplex-Modus, Web GUI Management-Portal, Kabeltest, Backup/Wiederherstellung, Firmware aktualisierbar, STP Support, RSTP-Unterstützung, Static Link Aggregation, anschlussbasierter QoS, CoS, DSCP-Unterstützung, Bandbreitensteuerung pro Port, Unterstützung für Warteschlangenplanung, Anschluss-basiertes VLAN, gekennzeichnetes VLAN, Private VLAN, Asymmetric VLAN, Voice VLAN, IGMP Snooping, IGMP-Snooping v2, IGMP-Snooping v3, Port-Spiegelung, Storm Control, Poe-Modus A (aktiv), Überstromschutz, Kurzschlussschutz, Smart Fan, SNMP-Trap, Metallgehäuse, WFQ, Produktzertifizierungen: IEEE 802.1D, IEEE 802.1w, IEEE 802.1p, IEEE 802.1Q, IEEE 802.3, IEEE 802.3u, IEEE 802.3x, IEEE 802.3z, IEEE 802.3ab, IEEE 802.3af, IEEE 802.3at, IEEE 802.3az, Stromversorgung: Wechselstrom 100-240 V (50/60 Hz) 4.4 A, Abmessungen (Breite x Tiefe x Höhe): 44 cm x 19,5 cm x 4,4 cm, Gewicht: 3,06 kg, TAA-kompatibel: Ja313,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Gigabit WAN Port?
Was ist ein Gigabit WAN Port? Ein Gigabit WAN Port ist ein Anschluss an einem Router oder Netzwerkgerät, der eine maximale Datenübertragungsrate von 1 Gigabit pro Sekunde ermöglicht. Dieser Port wird typischerweise für die Verbindung mit dem Internet oder anderen Netzwerken außerhalb des lokalen Netzwerks verwendet. Durch die Verwendung eines Gigabit WAN Ports können Benutzer von einer schnelleren und zuverlässigeren Internetverbindung profitieren. Dies ist besonders wichtig für Unternehmen oder Haushalte, die große Datenmengen über das Internet übertragen müssen. Gigabit WAN Ports sind heutzutage in den meisten modernen Routern und Netzwerkgeräten standardmäßig vorhanden. **
-
Suche einen 16-Port Gigabit Managed Switch.
Es gibt viele verschiedene Modelle von 16-Port Gigabit Managed Switches auf dem Markt. Einige beliebte Optionen sind der Cisco SG350-20, der Netgear GS316, der TP-Link TL-SG1016DE und der D-Link DGS-1210-20. Es ist wichtig, die spezifischen Anforderungen und Budgetbeschränkungen zu berücksichtigen, um den besten Switch für die individuellen Bedürfnisse zu finden. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für TrendNet-26-Port-Gigabit-PoE
-
TRENDnet TPE-TG262ES 26-Port PoE+ Switch, Gigabit EdgeSmart26-Port Gigabit EdgeSmart PoE+ Switch 24 x Gigabit PoE+ Ports. 2x Gigabit-SFP-Ports (100 Mbps/1000 Mbps). 380W PoE-Gesamtleistung. Leicht zu bedienende webbasierte Verwaltungsoberfläche. Unterstützt statische Linkaggregation, RSTP, VLAN, QoS, und IGMP Snooping. Voice VLAN für VoIP-Anwendungen. Bandbreitenkontrolle je Port. 52Gbps Schaltkapazität. IEEE 802.1p QoS mit Warteschlangenplanung. Intelligenter Lüfter reduziert den Lärm während des Betriebs. 1U Rack-montierbares 19“-Metallgehäuse375,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Trendnet 26-Port Gigabit PoE+ Switch (26 Ports), Netzwerk Switch, SchwarzDie unverwalteten Gigabit PoE+ Switche von TRENDnet bieten hohe Bandbreitenleistung, Benutzerfreundlichkeit und Zuverlässigkeit. Diese IEEE 802.3at-kompatiblen Switche verfügen über ein robustes 1HE 19-Zoll rackmontierbares Metallgehäuse mit mitgelieferten Montagewinkeln. Diese Gigabit-PoE+-Switche mit SFP-Steckplätzen unterstützen auch Langstrecken-Glasfasernetzwerkanwendungen. Installateure und Integratoren können mit den unverwalteten Gigabit-PoE+-Switchen von TRENDnet Gerätekosten sparen und die Installationszeit verkürzen, da sie bis zu 30 W PoE+-Strom und -Daten pro Port über vorhandene Ethernet-Kabel liefern. Mit diesen zuverlässigen Gigabit-PoE+-Switchen mit SFP-Unterstützung lassen sich PoE-Geräte wie leistungsstarke Wireless Access Points, PTZ-Kameras, digitale Anzeigen, IPTV-Decoder und Zugangskontrollen problemlos vernetzen. - 24x Gigabit PoE+-Ports (bis zu 30 W pro Port) - 2x Gigabit SFP-Slots - 380W PoE-Gesamtleistung - 52Gbps Schaltkapazität - Interne Stromversorgung - Stabiles 1HE 19 Zoll rackmontierbares Metallgehäuse.326,58 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.