Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie setze ich den Ubiquiti PoE Injector zurück?
Um den Ubiquiti PoE Injector zurückzusetzen, müssen Sie die Reset-Taste auf der Rückseite des Geräts drücken und gedrückt halten, bis die LED-Anzeige anfängt zu blinken. Lassen Sie dann die Reset-Taste los und das Gerät wird auf die Werkseinstellungen zurückgesetzt. Beachten Sie jedoch, dass durch den Reset alle Konfigurationseinstellungen gelöscht werden. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für TrendNet-Injector-10G-PoE
Top-Angebote
Produkte zum Begriff TrendNet-Injector-10G-PoE:
-
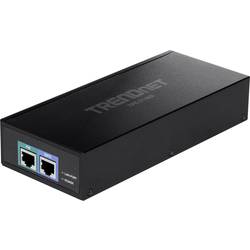
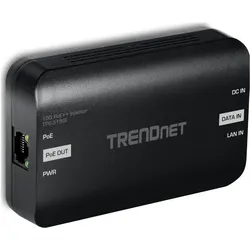
TRENDnet TPE-319GI 10G PoE++ InjectorDer 10G PoE++ Injektor von TRENDnet, Modell TPE-319GI, kombiniert elektrische Energie mit einer 10GBASE-T Netzwerkverbindung, um ein 10G PoE++ Netzwerksignal zu erzeugen. Die Auto-Sensing-Technologie liefert auf bequeme Weise die richtige Wattzahl für die Stromversorgung Ihrer PoE-, PoE+- und PoE++-Geräte. Schließen Sie den 10G PoE++-Injektor an einen Nicht-PoE-Switch an, und verlegen Sie dann ein Ethernet-Kabel mit Daten + Strom, um ein PoE-, PoE+- oder PoE++-Gerät bis zu 100 Meter über Cat6a oder bessere Kabel zu vernetzen. Vernetzen Sie PoE-Geräte wie Wireless Access Points, IP-Kameras, VoIP-Telefonsysteme, IPTV-Decoder,69,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Poe, Edgar Allan: Poe: Unheimliche GeschichtenPoe: Unheimliche Geschichten , Illustrierte Buchreihe , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20180412, Produktform: Leinen, Titel der Reihe: Illustrierte Lieblingsbücher#5#, Autoren: Poe, Edgar Allan, Illustrator: Menschik, Kat, Übersetzung: Jacobs, Steffen~Nitzberg, Alexander, Seitenzahl/Blattzahl: 96, Keyword: Buchreihe; Edgar Allan Poe; Fjodor Dostojewski; Geistergeschichte; Geschenkbuch; Gruselgeschichte; Illustrierte Ausgabe; Illustrierte Lieblingsbücher; Kat Menschik; Reihe, Fachschema: Horror / Romane, Erzählungen, Heftromane~Amerikanische Belletristik / Roman, Erzählung, Fachkategorie: Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Belletristik: allgemein und literarisch, Region: Vereinigte Staaten von Amerika, USA, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Horror- und Geistergeschichten, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Galiani, Verlag, Verlag: Galiani, Verlag, Verlag: Galiani Berlin ein Imprint von Kiepenheuer & Witsch, Länge: 195, Breite: 125, Höhe: 14, Gewicht: 210, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 160328122,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Trendnet 10G PoE++ Injector (802.3af (PoE), 802.3at (PoE+), 802.3bt (PoE++), 90 W), PoE InjectorDer 10G-PoE++-Injektor von TRENDnet, Modell TPE-318GI, kombiniert Stromversorgung mit einer 10GBASE-T-Netzwerkverbindung, um ein 10G-PoE++-Netzwerksignal zu erzeugen. Die Auto-Sensing-Technologie liefert bequem die richtige Wattzahl für die Stromversorgung Ihrer PoE-, PoE+- und PoE++-Geräte. Schliessen Sie den 10G-PoE++-Injektor an einen Nicht-PoE-Switch an und verlegen Sie ein Ethernet-Kabel mit Daten und Strom, um ein PoE-, PoE+- oder PoE++-Gerät in bis zu 100 m Entfernung über eine Cat6A- oder bessere Verkabelung zu vernetzen. Wandelt einen Nicht-PoE-Port in einen PoE++ 10G-Port um. Liefert PoE (15,4 W), PoE+ (30 W) oder PoE++ (90 W). 10GBASE-T-konform. Vernetzen Sie ein PoE-Gerät bis zu 100 m über Cat6A oder eine bessere Verkabelung. Sparen Sie Installations- und Ausrüstungskosten. Konform mit IEEE 802.3af, 802.3at und 802.3bt.70,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was bedeutet "passives Poe Poe" in?
"Passives Poe Poe" ist kein gängiger Ausdruck und hat keine festgelegte Bedeutung. Es könnte sich um einen individuellen oder regionalen Slang handeln, der sich auf eine passive oder gleichgültige Haltung bezieht. Ohne weitere Informationen ist es jedoch schwierig, den genauen Kontext oder die Bedeutung zu bestimmen. **
Top-Angebote
Produkte zum Begriff TrendNet-Injector-10G-PoE:
-
TRENDnet TPE-319GI 10G PoE++ InjectorDer 10G PoE++ Injektor von TRENDnet, Modell TPE-319GI, kombiniert elektrische Energie mit einer 10GBASE-T Netzwerkverbindung, um ein 10G PoE++ Netzwerksignal zu erzeugen. Die Auto-Sensing-Technologie liefert auf bequeme Weise die richtige Wattzahl für die Stromversorgung Ihrer PoE-, PoE+- und PoE++-Geräte. Schließen Sie den 10G PoE++-Injektor an einen Nicht-PoE-Switch an, und verlegen Sie dann ein Ethernet-Kabel mit Daten + Strom, um ein PoE-, PoE+- oder PoE++-Gerät bis zu 100 Meter über Cat6a oder bessere Kabel zu vernetzen. Vernetzen Sie PoE-Geräte wie Wireless Access Points, IP-Kameras, VoIP-Telefonsysteme, IPTV-Decoder,69,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Poe, Edgar Allan: Poe: Unheimliche GeschichtenPoe: Unheimliche Geschichten , Illustrierte Buchreihe , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20180412, Produktform: Leinen, Titel der Reihe: Illustrierte Lieblingsbücher#5#, Autoren: Poe, Edgar Allan, Illustrator: Menschik, Kat, Übersetzung: Jacobs, Steffen~Nitzberg, Alexander, Seitenzahl/Blattzahl: 96, Keyword: Buchreihe; Edgar Allan Poe; Fjodor Dostojewski; Geistergeschichte; Geschenkbuch; Gruselgeschichte; Illustrierte Ausgabe; Illustrierte Lieblingsbücher; Kat Menschik; Reihe, Fachschema: Horror / Romane, Erzählungen, Heftromane~Amerikanische Belletristik / Roman, Erzählung, Fachkategorie: Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Belletristik: allgemein und literarisch, Region: Vereinigte Staaten von Amerika, USA, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Horror- und Geistergeschichten, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Galiani, Verlag, Verlag: Galiani, Verlag, Verlag: Galiani Berlin ein Imprint von Kiepenheuer & Witsch, Länge: 195, Breite: 125, Höhe: 14, Gewicht: 210, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 160328122,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie setze ich den Ubiquiti PoE Injector zurück?
Um den Ubiquiti PoE Injector zurückzusetzen, müssen Sie die Reset-Taste auf der Rückseite des Geräts drücken und gedrückt halten, bis die LED-Anzeige anfängt zu blinken. Lassen Sie dann die Reset-Taste los und das Gerät wird auf die Werkseinstellungen zurückgesetzt. Beachten Sie jedoch, dass durch den Reset alle Konfigurationseinstellungen gelöscht werden. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für TrendNet-Injector-10G-PoE
-
Trendnet 10G PoE++ Injector (802.3af (PoE), 802.3at (PoE+), 802.3bt (PoE++), 90 W), PoE InjectorDer 10G-PoE++-Injektor von TRENDnet, Modell TPE-318GI, kombiniert Stromversorgung mit einer 10GBASE-T-Netzwerkverbindung, um ein 10G-PoE++-Netzwerksignal zu erzeugen. Die Auto-Sensing-Technologie liefert bequem die richtige Wattzahl für die Stromversorgung Ihrer PoE-, PoE+- und PoE++-Geräte. Schliessen Sie den 10G-PoE++-Injektor an einen Nicht-PoE-Switch an und verlegen Sie ein Ethernet-Kabel mit Daten und Strom, um ein PoE-, PoE+- oder PoE++-Gerät in bis zu 100 m Entfernung über eine Cat6A- oder bessere Verkabelung zu vernetzen. Wandelt einen Nicht-PoE-Port in einen PoE++ 10G-Port um. Liefert PoE (15,4 W), PoE+ (30 W) oder PoE++ (90 W). 10GBASE-T-konform. Vernetzen Sie ein PoE-Gerät bis zu 100 m über Cat6A oder eine bessere Verkabelung. Sparen Sie Installations- und Ausrüstungskosten. Konform mit IEEE 802.3af, 802.3at und 802.3bt.70,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TRENDnet 10G PoE++ Injector Power over Ethernet (TPE-319GI)Produktbeschreibung: TRENDnet TPE-319GI - Power Injector - 90 Watt - TAA-konform, Gerätetyp: Power Injector - extern, Power Over Ethernet (PoE): PoE++, Gewicht: 672 g, Leistungskapazität: 90 Watt, Eingangsanschlüsse: 1, Ausgabeanschlussstellen: 1 x RJ-45, TAA-kompatibel: TAA-konform, Abmessungen (Breite x Tiefe x Höhe): 19,3 cm x 8,2 cm x 3,8 cm74,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Trendnet TPE-319GI 10G PoE++ Injector 10 Gigabit EthernetDer 10G PoE++ Injektor von TRENDnet, Modell TPE-319GI, kombiniert elektrische Energie mit einer 10GBASE-T Netzwerkverbindung, um ein 10G PoE++ Netzwerksignal zu erzeugen. Die Auto-Sensing-Technologie liefert auf bequeme Weise die richtige Wattzahl für die Stromversorgung Ihrer PoE-, PoE+- und PoE++-Geräte. Auf einen Blick Ethernet Schnittstellen Typ10 Gigabit Ethernet Verkabelungstechnologie1000/10000 Power over Ethernet (PoE)ja NetzstandardIEEE 802.3, IEEE 802.3ab, IEEE 802.3af, IEEE 802.3an, IEEE 802.3bt, IEEE 802.3bz, IEEE 802.3u Einfache Installationja Produktbeschreibung Schließen Sie den 10G PoE++-Injektor an einen Nicht-PoE-Switch an, und verlegen Sie dann ein Ethernet-Kabel mit Daten + Strom, um ein PoE-, PoE+- oder PoE++-Gerät bis zu 100 Meter über Cat6a oder bessere Kabel zu vernetzen. Vernetzen Sie PoE-Geräte wie Wireless Access Points, IP-Kameras, VoIP-Telefonsysteme, IPTV-Decoder, Zugangskontrollen und mehr. LieferumfangAnzahl enthaltener Produkte: 1 Stück(e) Alle techn...71,15 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet "passives Poe Poe" in?
"Passives Poe Poe" ist kein gängiger Ausdruck und hat keine festgelegte Bedeutung. Es könnte sich um einen individuellen oder regionalen Slang handeln, der sich auf eine passive oder gleichgültige Haltung bezieht. Ohne weitere Informationen ist es jedoch schwierig, den genauen Kontext oder die Bedeutung zu bestimmen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.