Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
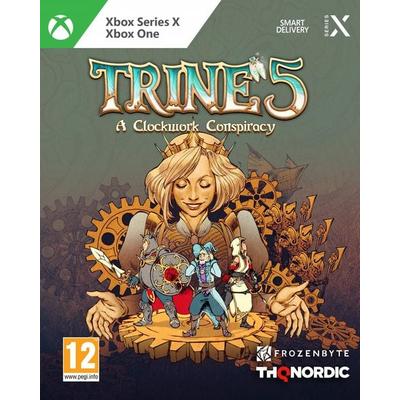

Ähnliche Suchbegriffe für Trine-5-A-Clockwork
Top-Angebote
Produkte zum Begriff Trine-5-A-Clockwork:
-
A Clockwork Orange Tote BagA Clockwork Orange Tote Bag , Canvas tote bags with your favorite classic cover art. From the A Clockwork Orange horrorshow 1972 Penguin softcover by David Pelham. Product Details ¿ 100% cotton canvas ¿ Inner pocket ¿ Flat tote ¿ 15" w x 17" h ¿ 11" strap (hanging) ¿ Made in the USA , > , Erscheinungsjahr: 20210209, Produktform: NonBook, Redaktion: Out Of Print, Keyword: art;food;cookbooks;fashion;cooking;how to;entertaining;style;music;business;crafts;self help;cocktail recipes;cookbook;craft;design;health;cocktail;writing;language;marketing;wedding;pop culture;diy;classic;mixology;cook;gifts for men;culinary;essays;cocktails;creativity;beauty;culture;gifts for women;taste;recipes;french;biography;poems;wine;sociology;work;philosophy;etiquette;art books;drinking;comedy;hostess gifts;photography;england;baking;psychology;creative;short stories;modern;economics, Fachschema: Non Books / Taschen, Bags~Non Books / Textilien, Imprint-Titels: Out of Print, Warengruppe: NB/Belletristik/Geschenkbücher, UNSPSC: 42029298, Warenverzeichnis für die Außenhandelsstatistik: 42029298, Sender’s product category: NONBO, Länge: 392, Breite: 211, Höhe: 25, Gewicht: 176, Produktform: NonBook, Genre: Importe,21,36 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie könnte man eine Buchpräsentation über "A Clockwork Orange" gestalten?
Eine Buchpräsentation über "A Clockwork Orange" könnte auf verschiedene Weise gestaltet werden. Man könnte zum Beispiel eine Zusammenfassung der Handlung geben, die wichtigsten Charaktere vorstellen und über die Themen und Botschaften des Buches sprechen. Zudem könnte man auch Auszüge aus dem Buch vorlesen oder Zitate präsentieren, um die Atmosphäre und den Schreibstil von Anthony Burgess zu veranschaulichen. **
-
Wie endet "A Clockwork Orange" für diejenigen, die es gelesen haben?
"A Clockwork Orange" endet damit, dass der Protagonist Alex von der Regierung einer Gehirnwäsche unterzogen wird, um seine gewalttätigen Neigungen zu unterdrücken. Am Ende des Buches scheint Alex jedoch wieder zu seiner alten Gewalttätigkeit zurückzukehren, was die Frage aufwirft, ob wahre Veränderung möglich ist oder ob die Kontrolle über das Individuum letztendlich zum Scheitern verurteilt ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **


Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Trine-5-A-Clockwork:
-
Trine 5 - A Clockwork ConspiracyDie Diebin Zoya, Der Zauberer Amadeus Und Ritter Pontius Erwartet Ein Brandneues Abenteuer! Trine 5 - A Clockwork Conspiracy Schickt Amadeus Den Zauberer, Zoya Die Diebin Und Pontius Den Ritter Auf Ihre Bisher Actionreichste Reise! Ihr Ruf Ist...36,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
A Clockwork Orange Tote BagA Clockwork Orange Tote Bag , Canvas tote bags with your favorite classic cover art. From the A Clockwork Orange horrorshow 1972 Penguin softcover by David Pelham. Product Details ¿ 100% cotton canvas ¿ Inner pocket ¿ Flat tote ¿ 15" w x 17" h ¿ 11" strap (hanging) ¿ Made in the USA , > , Erscheinungsjahr: 20210209, Produktform: NonBook, Redaktion: Out Of Print, Keyword: art;food;cookbooks;fashion;cooking;how to;entertaining;style;music;business;crafts;self help;cocktail recipes;cookbook;craft;design;health;cocktail;writing;language;marketing;wedding;pop culture;diy;classic;mixology;cook;gifts for men;culinary;essays;cocktails;creativity;beauty;culture;gifts for women;taste;recipes;french;biography;poems;wine;sociology;work;philosophy;etiquette;art books;drinking;comedy;hostess gifts;photography;england;baking;psychology;creative;short stories;modern;economics, Fachschema: Non Books / Taschen, Bags~Non Books / Textilien, Imprint-Titels: Out of Print, Warengruppe: NB/Belletristik/Geschenkbücher, UNSPSC: 42029298, Warenverzeichnis für die Außenhandelsstatistik: 42029298, Sender’s product category: NONBO, Länge: 392, Breite: 211, Höhe: 25, Gewicht: 176, Produktform: NonBook, Genre: Importe,21,36 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie könnte man eine Buchpräsentation über "A Clockwork Orange" gestalten?
Eine Buchpräsentation über "A Clockwork Orange" könnte auf verschiedene Weise gestaltet werden. Man könnte zum Beispiel eine Zusammenfassung der Handlung geben, die wichtigsten Charaktere vorstellen und über die Themen und Botschaften des Buches sprechen. Zudem könnte man auch Auszüge aus dem Buch vorlesen oder Zitate präsentieren, um die Atmosphäre und den Schreibstil von Anthony Burgess zu veranschaulichen. **
-
Wie endet "A Clockwork Orange" für diejenigen, die es gelesen haben?
"A Clockwork Orange" endet damit, dass der Protagonist Alex von der Regierung einer Gehirnwäsche unterzogen wird, um seine gewalttätigen Neigungen zu unterdrücken. Am Ende des Buches scheint Alex jedoch wieder zu seiner alten Gewalttätigkeit zurückzukehren, was die Frage aufwirft, ob wahre Veränderung möglich ist oder ob die Kontrolle über das Individuum letztendlich zum Scheitern verurteilt ist. **
Ähnliche Suchbegriffe für Trine-5-A-Clockwork
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.