Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Ubiquiti oder TP-Link?
Die Wahl zwischen Ubiquiti und TP-Link hängt von den individuellen Bedürfnissen und Anforderungen ab. Ubiquiti ist bekannt für seine professionellen Netzwerklösungen mit hoher Leistung und Zuverlässigkeit, während TP-Link eine breite Palette von erschwinglichen und benutzerfreundlichen Produkten für den Heimgebrauch anbietet. Es ist wichtig, die spezifischen Anforderungen zu berücksichtigen, wie z.B. die Größe des Netzwerks, die gewünschte Leistung und das Budget, um die richtige Wahl zu treffen. **
Wie setze ich den Ubiquiti PoE Injector zurück?
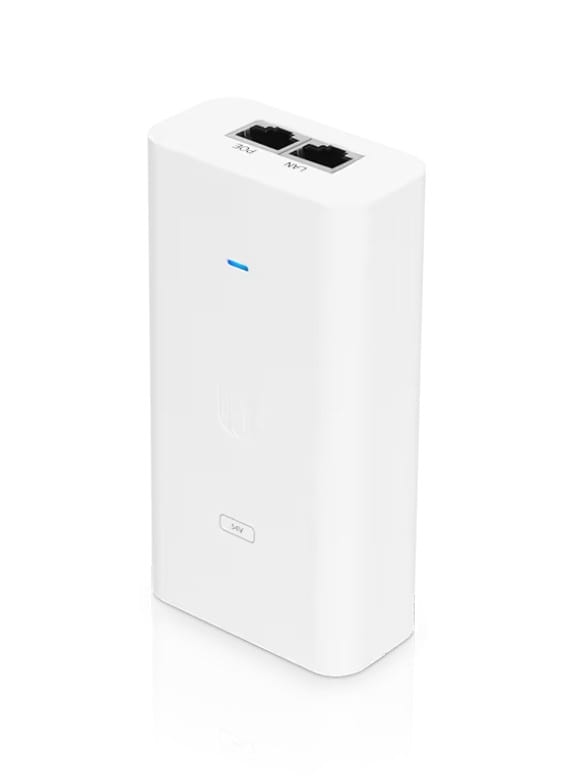
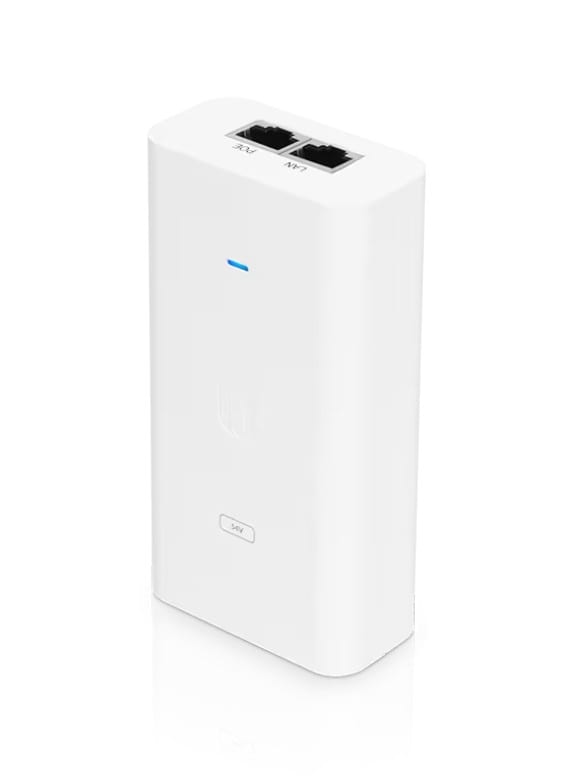
Um den Ubiquiti PoE Injector zurückzusetzen, müssen Sie die Reset-Taste auf der Rückseite des Geräts drücken und gedrückt halten, bis die LED-Anzeige anfängt zu blinken. Lassen Sie dann die Reset-Taste los und das Gerät wird auf die Werkseinstellungen zurückgesetzt. Beachten Sie jedoch, dass durch den Reset alle Konfigurationseinstellungen gelöscht werden. **
Ähnliche Suchbegriffe für Ubiquiti-Networks-Ubiquiti-EdgePoint
Top-Angebote
Produkte zum Begriff Ubiquiti-Networks-Ubiquiti-EdgePoint:
-
Enoka, Seth: Cybersecurity for Small NetworksCybersecurity for Small Networks , A Guide for the Reasonably Paranoid , > , Erscheinungsjahr: 20221206, Produktform: Kartoniert, Autoren: Enoka, Seth, Seitenzahl/Blattzahl: 224, Themenüberschrift: COMPUTERS / Security / Networking, Keyword: data backup;malware;linux;IT books;antivirus;VPN;cyber attacks;wireless security;network architecture;DIY gifts;DIY;small business;computer networks;computer architecture;network;how to;network security;computer security;firewalls;cyber defense;cybersecurity;cybersecurity books;cyber security books;networking;technology;computers;computer;security;hacking;privacy;hackers;c programming;tech;cyber security;cloud computing;linux command line;bash;computer networking;operating systems;linux kernel, Fachschema: Networking (EDV)~Netz (EDV)~Betriebssystem (EDV) / Linux~Linux~Unix / Linux~Datensicherheit / Netz~Internet / Protokolle, Sicherheit, Technik~EDV / Theorie / Sicherheit, Fachkategorie: Netzwerksicherheit~Netzwerkstandards und Netzwerkprotokolle~Computerprogrammierung und Softwareentwicklung~Computersicherheit, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 177, Höhe: 17, Gewicht: 452, Produktform: Kartoniert, Genre: Importe,31,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gupta, Paresh: Detecting, Troubleshooting, and Preventing Congestion in Storage NetworksDetecting, Troubleshooting, and Preventing Congestion in Storage Networks , The complete practical guide to architect storage networks for maximum efficiency, and to quickly troubleshoot congestion issues.Data is the most important entity in a data center. In addition to being stored securely for the long term, data must be accessible to applications with low latency so that high performance can be maintained 24/7. To meet this performance goal of applications, the storage infrastructure services must be designed accordingly.In Detecting, Troubleshooting, and Preventing Congestion in Storage Networks, leading Cisco experts take a practical approach to explaining the congestion handling mechanisms of the transport technologies like FC, FCoE, RoCE, and TCP. The authors share proven troubleshooting methodology developed through years of firsthand experience as well as analytical techniques for monitoring the storage fabrics and gaining predictive insights.Through real-world experiences and case study examples, you'll learn what questions to ask, how to start planning, what exists today, what components still must evolve, and how to drive value in building custom applications in detecting congestion in large-scale storage networks.Optimize user experience with faster resolution of congestion in storage networks in production data centersMaster congestion handling mechanisms in technologies like FC, FCoE, RoCE, and TCPApplicable to networks connected to all storage array types and vendors including Dell, HPE, IBM, NetApp, HitachiReal-world case studies and troubleshooting methodology ensuring storage SLAs are consistently metIncrease uptime with custom analytical tools for predicting and resolving congestionBoost storage infrastructure efficiency in a hybrid cloud modelSave on employee training and reduce support ticket hassles with vendors , > , Erscheinungsjahr: 20240226, Produktform: Kartoniert, Titel der Reihe: Networking Technology##, Autoren: Gupta, Paresh~Mazurek, Edward, Themenüberschrift: COMPUTERS / Networking / General, Imprint-Titels: Networking Technology, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 229, Breite: 187, Höhe: 45, Gewicht: 1338, Produktform: Kartoniert, Genre: Importe,41,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert die Inhaltsfilterung beim Ubiquiti UniFi Dream Router?
Der Ubiquiti UniFi Dream Router verwendet eine Kombination aus verschiedenen Technologien, um Inhalte zu filtern. Dazu gehören zum Beispiel URL-Filterung, DNS-Filterung und Deep Packet Inspection. Der Router analysiert den Datenverkehr und blockiert oder erlaubt bestimmte Inhalte basierend auf den vorgegebenen Filterregeln. Diese Filterregeln können vom Administrator konfiguriert werden, um den Zugriff auf bestimmte Websites oder Inhalte einzuschränken. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **


Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Ubiquiti-Networks-Ubiquiti-EdgePoint:
-
Ubiquiti Networks EdgePoint EP-54V-150W-DC (150 W), PC Netzteil, GrauVielseitiges, modulares Design Der rackmontierbare EdgePower verfügt über zwei PSU-Bays. Ein 54V, 150W AC-DC-Modul ist enthalten, und ein optionales AC-DC- oder DC-DC-Modul ist erhältlich. Hohe Leistung Der EdgePower liefert bis zu 150W Ausgangsleistung. Mit einer optionalen PSU im sekundären Bay kann der EdgePower so konfiguriert werden, dass er bis zu 300W Leistung bereitstellt. Backup-PSU Wenn ein Ausfall der primären PSU erkannt wird, aktiviert sich die sekundäre PSU automatisch, um kontinuierliche Energie zu liefern. Fernüberwachung und -konfiguration Die EdgePower-Konfigurationsschnittstelle wurde für eine bequeme Verwaltung entwickelt und ermöglicht es Administratoren, die PSU-Funktionen über eine einfache, grafische Benutzeroberfläche zu konfigurieren und zu überwachen.100,58 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ubiquiti oder TP-Link?
Die Wahl zwischen Ubiquiti und TP-Link hängt von den individuellen Bedürfnissen und Anforderungen ab. Ubiquiti ist bekannt für seine professionellen Netzwerklösungen mit hoher Leistung und Zuverlässigkeit, während TP-Link eine breite Palette von erschwinglichen und benutzerfreundlichen Produkten für den Heimgebrauch anbietet. Es ist wichtig, die spezifischen Anforderungen zu berücksichtigen, wie z.B. die Größe des Netzwerks, die gewünschte Leistung und das Budget, um die richtige Wahl zu treffen. **
-
Wie setze ich den Ubiquiti PoE Injector zurück?
Um den Ubiquiti PoE Injector zurückzusetzen, müssen Sie die Reset-Taste auf der Rückseite des Geräts drücken und gedrückt halten, bis die LED-Anzeige anfängt zu blinken. Lassen Sie dann die Reset-Taste los und das Gerät wird auf die Werkseinstellungen zurückgesetzt. Beachten Sie jedoch, dass durch den Reset alle Konfigurationseinstellungen gelöscht werden. **
-
Wie funktioniert die Inhaltsfilterung beim Ubiquiti UniFi Dream Router?
Der Ubiquiti UniFi Dream Router verwendet eine Kombination aus verschiedenen Technologien, um Inhalte zu filtern. Dazu gehören zum Beispiel URL-Filterung, DNS-Filterung und Deep Packet Inspection. Der Router analysiert den Datenverkehr und blockiert oder erlaubt bestimmte Inhalte basierend auf den vorgegebenen Filterregeln. Diese Filterregeln können vom Administrator konfiguriert werden, um den Zugriff auf bestimmte Websites oder Inhalte einzuschränken. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Ubiquiti-Networks-Ubiquiti-EdgePoint
-
Enoka, Seth: Cybersecurity for Small NetworksCybersecurity for Small Networks , A Guide for the Reasonably Paranoid , > , Erscheinungsjahr: 20221206, Produktform: Kartoniert, Autoren: Enoka, Seth, Seitenzahl/Blattzahl: 224, Themenüberschrift: COMPUTERS / Security / Networking, Keyword: data backup;malware;linux;IT books;antivirus;VPN;cyber attacks;wireless security;network architecture;DIY gifts;DIY;small business;computer networks;computer architecture;network;how to;network security;computer security;firewalls;cyber defense;cybersecurity;cybersecurity books;cyber security books;networking;technology;computers;computer;security;hacking;privacy;hackers;c programming;tech;cyber security;cloud computing;linux command line;bash;computer networking;operating systems;linux kernel, Fachschema: Networking (EDV)~Netz (EDV)~Betriebssystem (EDV) / Linux~Linux~Unix / Linux~Datensicherheit / Netz~Internet / Protokolle, Sicherheit, Technik~EDV / Theorie / Sicherheit, Fachkategorie: Netzwerksicherheit~Netzwerkstandards und Netzwerkprotokolle~Computerprogrammierung und Softwareentwicklung~Computersicherheit, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 177, Höhe: 17, Gewicht: 452, Produktform: Kartoniert, Genre: Importe,31,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gupta, Paresh: Detecting, Troubleshooting, and Preventing Congestion in Storage NetworksDetecting, Troubleshooting, and Preventing Congestion in Storage Networks , The complete practical guide to architect storage networks for maximum efficiency, and to quickly troubleshoot congestion issues.Data is the most important entity in a data center. In addition to being stored securely for the long term, data must be accessible to applications with low latency so that high performance can be maintained 24/7. To meet this performance goal of applications, the storage infrastructure services must be designed accordingly.In Detecting, Troubleshooting, and Preventing Congestion in Storage Networks, leading Cisco experts take a practical approach to explaining the congestion handling mechanisms of the transport technologies like FC, FCoE, RoCE, and TCP. The authors share proven troubleshooting methodology developed through years of firsthand experience as well as analytical techniques for monitoring the storage fabrics and gaining predictive insights.Through real-world experiences and case study examples, you'll learn what questions to ask, how to start planning, what exists today, what components still must evolve, and how to drive value in building custom applications in detecting congestion in large-scale storage networks.Optimize user experience with faster resolution of congestion in storage networks in production data centersMaster congestion handling mechanisms in technologies like FC, FCoE, RoCE, and TCPApplicable to networks connected to all storage array types and vendors including Dell, HPE, IBM, NetApp, HitachiReal-world case studies and troubleshooting methodology ensuring storage SLAs are consistently metIncrease uptime with custom analytical tools for predicting and resolving congestionBoost storage infrastructure efficiency in a hybrid cloud modelSave on employee training and reduce support ticket hassles with vendors , > , Erscheinungsjahr: 20240226, Produktform: Kartoniert, Titel der Reihe: Networking Technology##, Autoren: Gupta, Paresh~Mazurek, Edward, Themenüberschrift: COMPUTERS / Networking / General, Imprint-Titels: Networking Technology, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 229, Breite: 187, Höhe: 45, Gewicht: 1338, Produktform: Kartoniert, Genre: Importe,41,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.