Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

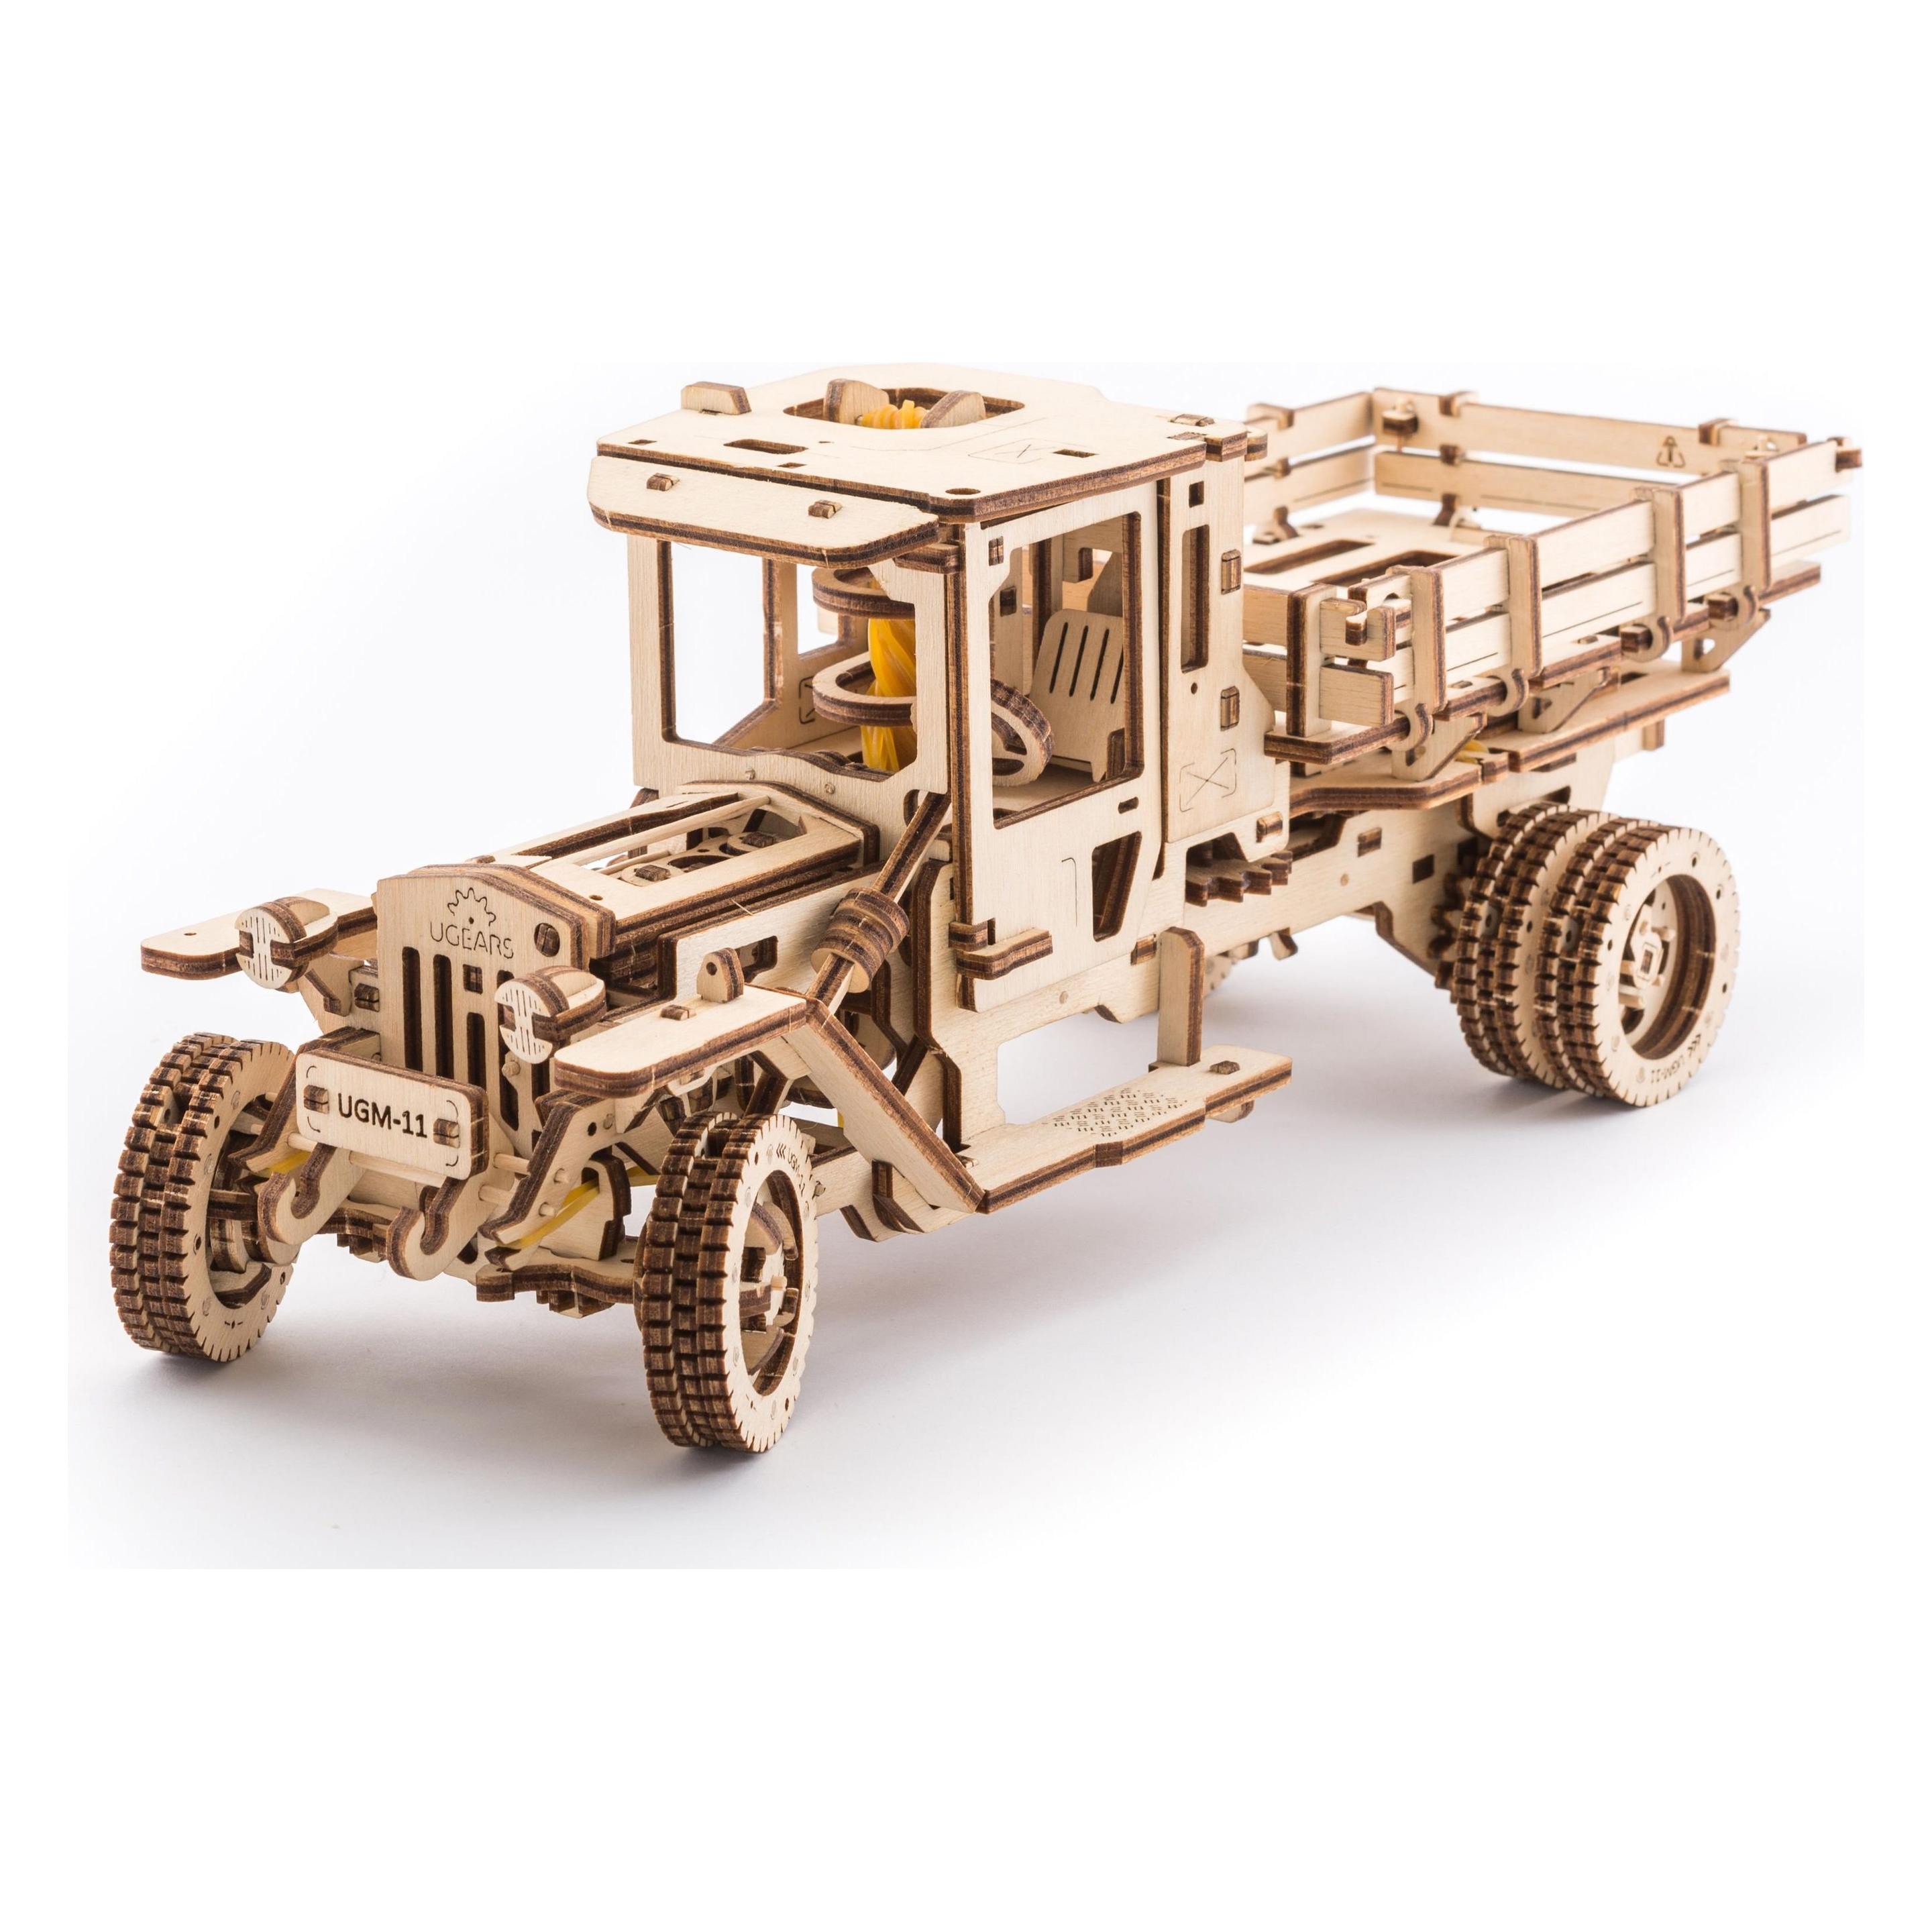
Ähnliche Suchbegriffe für Ugears-Lastkraftwagen-UGM-11
Top-Angebote
Produkte zum Begriff Ugears-Lastkraftwagen-UGM-11:
-
Ugears Erweiterungsset für UGM-11 TruckDas LKW-Erweiterungsset ist eine interessante Möglichkeit, das LKW in einen Tankwagen oder eine Drehleiter der Feuerwehr zu verwandeln und einen Anhänger aufzubauen. Der Tankwagen verfügt über einen Öffnungsmechanismus, in den eine 0,33 l Dose passt. Die ausfahrbare 3-teilige Feuerwehrleiter auf einem Drehgestell hat eine Länge von ca. 70 cm, wenn sie ausgefahren ist. Der LKW-Anhänger besteht aus einem Chassis auf Rädern, auf dem die LKW-Pritsche montiert werden kann. Nach dem Zusammenbau der Erweiterungen Tankwagen und Drehleiter werden diese auf dem LKW montiert, wobei zuvor der Pritschenaufbau des LKWs abgenommen werden muss. Der Pritschenaufbau kann dann auf das Chassis montiert werden, sodass ein Anhänger entsteht. Mit 3 LKWs kann ein ganzer Autopark aus 3 Fahrzeugen zusammengebaut werden: einen LKW mit Pritsche, einen LKW als Tankwagen, einen LKW als Drehleiter und einen Anhänger. Die Drehleiter hat mehrere Steuermodi; durch mehrmaliges Betätigen des Hebels kann die Leiter angehoben werden. Mit dem Griff lässt sich die Leiter nach rechts oder nach links drehen. Eine spezielle Ratsche fixiert die Drehleiter in der gewünschten Position, sodass die Leiter komplett ausgefahren werden kann. Am Ende der Leiter befindet sich ein Haken, um diese wie einen Kran zu verwenden. Wie bei einem grossen Feuerwehrwagen hat dieses Modell auch eine kleine Leiter an der Seite, über die der Feuerwehrmann schnell auf das LKW steigen kann. Der Anhänger besitzt eine realgetreue Blattfederung, die während der Fahrt federt. Unter der Deichsel hat der Anhänger einen Ständer, sodass er unabhängig vom LKW abgestellt werden kann. Das Modell wird ohne Kleber zusammengesetzt. Bitte beachten: Der UGM-11 LKW gehört nicht zum Lieferumfang.80,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, Schaltwerk, (11-fach)Lager: TBT Riemenscheibe: 12Z oben, 19Z unten Kompatibilität: Shimano R9100, R9150 (Di2), R8000, R8050 (Di2) 11s Übersetzungsverhältnis: 16Z (Kettenblatt) + 23Z (Kasette) Zähne: 34Z Material des Kettenblatts: Mattes 3K-Carbon Material der Riemenscheibe: Titanbeschichtetes Aluminium Farbe: Mattes schwarzes Carbon Gewicht: 69,5 g/Satz Der hintere Umwerfer ist das Schlüsselelement, das die Leistung des Schaltens am meisten beeinflusst. Die beste Genauigkeit bei Gangwechseln und die beste Haltbarkeit findet man nur bei den fortschrittlichsten Modellen, unabhängig von ihrer Generation. Geeignet für Kassetten mit bis zu 34 Zähnen.316,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Ugears-Lastkraftwagen-UGM-11:
-
Ugears Lastkraftwagen UGM-11Der UGM-11 LKW steht für eine neue Generation mechanischer UGEARS Modelle mit mehr Raffinesse und Funktionen. Dieses Modell läuft, lenkt und beschleunigt wie ein echter LKW. Zuerst "tanken" wir, indem Sie den Hebel auf der Oberseite der Kabine drehen. Dann "starten" Sie den Motor, indem Sie den Schalthebel in "Leerlauf" schalten und die sich sehr realistisch unter der Motorhaube bewegenden Kolben bewundern. Öffnen Sie die Kabinentür und Sie sehen ein voll funktionsfähiges Lenkrad und Gaspedal. Bereit für die Fahrt? Schalten Sie das Getriebe in "Vorwärts" oder "Rückwärts" und Ihr LKW stürmt wieder Richtung Felder, um eine weitere Ladung Heu zu holen. Den UGM-11 LKW nennen wir 100% "Rubberpunk", eine perfekte Mischung aus Uhrwerk und Steampunk-Welten. Wir haben bewusst bei diesem Modell alles frei und blickoffen gestaltet, damit auch ein flüchtiger Beobachter das Wunder im Inneren bestaunen kann. Dieser Bausatz wird einige Zeit in Anspruch nehmen, aber die Belohnung für alle, die Mechanik lieben, wird einfach unübertroffen sein. Aufbauzeit: ca. 10-12 Stunden.84,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ugears Erweiterungsset für UGM-11 TruckDas LKW-Erweiterungsset ist eine interessante Möglichkeit, das LKW in einen Tankwagen oder eine Drehleiter der Feuerwehr zu verwandeln und einen Anhänger aufzubauen. Der Tankwagen verfügt über einen Öffnungsmechanismus, in den eine 0,33 l Dose passt. Die ausfahrbare 3-teilige Feuerwehrleiter auf einem Drehgestell hat eine Länge von ca. 70 cm, wenn sie ausgefahren ist. Der LKW-Anhänger besteht aus einem Chassis auf Rädern, auf dem die LKW-Pritsche montiert werden kann. Nach dem Zusammenbau der Erweiterungen Tankwagen und Drehleiter werden diese auf dem LKW montiert, wobei zuvor der Pritschenaufbau des LKWs abgenommen werden muss. Der Pritschenaufbau kann dann auf das Chassis montiert werden, sodass ein Anhänger entsteht. Mit 3 LKWs kann ein ganzer Autopark aus 3 Fahrzeugen zusammengebaut werden: einen LKW mit Pritsche, einen LKW als Tankwagen, einen LKW als Drehleiter und einen Anhänger. Die Drehleiter hat mehrere Steuermodi; durch mehrmaliges Betätigen des Hebels kann die Leiter angehoben werden. Mit dem Griff lässt sich die Leiter nach rechts oder nach links drehen. Eine spezielle Ratsche fixiert die Drehleiter in der gewünschten Position, sodass die Leiter komplett ausgefahren werden kann. Am Ende der Leiter befindet sich ein Haken, um diese wie einen Kran zu verwenden. Wie bei einem grossen Feuerwehrwagen hat dieses Modell auch eine kleine Leiter an der Seite, über die der Feuerwehrmann schnell auf das LKW steigen kann. Der Anhänger besitzt eine realgetreue Blattfederung, die während der Fahrt federt. Unter der Deichsel hat der Anhänger einen Ständer, sodass er unabhängig vom LKW abgestellt werden kann. Das Modell wird ohne Kleber zusammengesetzt. Bitte beachten: Der UGM-11 LKW gehört nicht zum Lieferumfang.80,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ugears-Lastkraftwagen-UGM-11
-
Token, Schaltwerk, (11-fach)Lager: TBT Riemenscheibe: 12Z oben, 19Z unten Kompatibilität: Shimano R9100, R9150 (Di2), R8000, R8050 (Di2) 11s Übersetzungsverhältnis: 16Z (Kettenblatt) + 23Z (Kasette) Zähne: 34Z Material des Kettenblatts: Mattes 3K-Carbon Material der Riemenscheibe: Titanbeschichtetes Aluminium Farbe: Mattes schwarzes Carbon Gewicht: 69,5 g/Satz Der hintere Umwerfer ist das Schlüsselelement, das die Leistung des Schaltens am meisten beeinflusst. Die beste Genauigkeit bei Gangwechseln und die beste Haltbarkeit findet man nur bei den fortschrittlichsten Modellen, unabhängig von ihrer Generation. Geeignet für Kassetten mit bis zu 34 Zähnen.316,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Niedax Karosserie-Scheibe UGM 10 30mm Stahl feuervz. (UGM 10 F)Einleitung Die Niedax Karosserie-Scheibe UGM 10 ist eine Stahl-Scheibe mit feuerverzinkter Oberfläche, die für verschiedene Befestigungsanwendungen geeignet ist. Eigenschaften • Karosserie-Scheibe aus Stahl mit tauchfeuerverzinkter Oberfläche n• Entspricht DIN EN ISO 7093-1 für Abdeckung größerer Befestigungslöcher n• Geeignet für Schrauben mit M 10 Gewinde n• Robuste Bauweise mit 30 mm Außendurchmesser n• Dicke von ca. 2,5 mm für hohe Stabilität und Belastbarkeit Anwendung • Einsatz im Karosserie- und Metallbau n• Befestigung von Stahlblechen und Blechteilen n• Verwendung bei Reparatur- und Montagearbeiten n• Geeignet für feuerverzinkte Stahlmaterialien Lieferumfang • 1 x Karosserie-Scheibe 30mm stahl feuervz. UGM 10 F (UGM 10 F)56,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.