Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Ugreen-20000mAh-PD-100W
Top-Angebote
Produkte zum Begriff Ugreen-20000mAh-PD-100W:
-
UGREEN USB-C to USB-C PD Cable 100W 5A - 3m - BlackUSB-C-auf-USB-C-Kabel von Ugreen unterstützt bis zu 100W Power Delivery 3.0, bis zu 5A Strom und USB-2.0-Datenübertragung bis zu 480 Mbps für USB-C-Geräte. Dieses schwarze Lade- und Sync-Kabel ist für Laptops, Smartphones, Tablets, Konsolen, Powerbanks und andere Geräte mit USB-C-Anschluss konzipiert, mit einer robusten TPE-Konstruktion und sauerstofffreiem Kupfer. Power Delivery 3.0 Laden bis zu 100W Stromunterstützung bis zu 5A Datenübertragung bis zu 480 Mbps Flexibles TPE-Material, resistent gegen Verdrehen und Brechen Kompatibel mit den meisten USB-C-Geräten Ein praktisches USB-C-Kabel für schnelles Laden und tägliches Dateisynchronisieren über kompatible Geräte hinweg.9,88 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
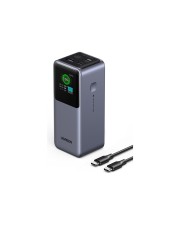
Ugreen 20000mAh 130W Fast Charging Powerbank (35524B)Produktbeschreibung: Ugreen Nexode - Powerbank - 130 Watt - 20000 mAh - 72 Wh, Gerätetyp: Powerbank - extern, Gewicht: 476 g, Eingangsspannung: 5 / 9 / 12 / 15 / 20 V, Leistungskapazität: 130 Watt, Eingangsanschlüsse: 24 pin USB-C, Ausgabeanschlussstellen: 1 x 9-poliger USB Typ A - 10 V 2.25 A 22.5 W 1 x 24 pin USB-C - 20 V 5 A 100 W 1 x 24 pin USB-C - 12 V 2.5 A 30 W, Batterie: - 20000 mAh - 72 Wh, Abmessungen (Breite x Tiefe x Höhe): 5,08 cm x 5,4 cm x 13,1 cm57,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was kosten 100w im Jahr?
"Um den jährlichen Stromverbrauch von 100 Watt zu berechnen, müssen wir zuerst die Anzahl der Stunden pro Jahr ermitteln, die das Gerät eingeschaltet ist. Bei einer durchschnittlichen Nutzung von 8 Stunden pro Tag wären das 2920 Stunden pro Jahr. Dann multiplizieren wir den Verbrauch von 100 Watt mit der Anzahl der Stunden und teilen das Ergebnis durch 1000, um den Verbrauch in Kilowattstunden zu erhalten. Schließlich multiplizieren wir den Verbrauch in Kilowattstunden mit dem Strompreis pro Kilowattstunde, um die jährlichen Kosten zu berechnen. Diese Berechnung kann je nach Strompreis und individuellem Verbrauch variieren." **
Top-Angebote
Produkte zum Begriff Ugreen-20000mAh-PD-100W:
-
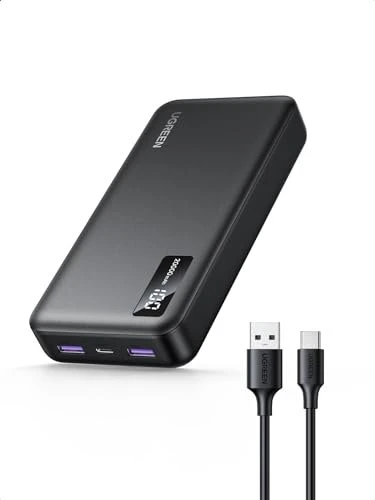
UGREEN Powerbank 20000mAh PD 100WLED-Anzeige der verbleibenden Kapazität / Hohe Kapazität: 20000 mAh / Überspannungsschutz, Überstromschutz, Überlastschutz, Kurzschlussschutz, Hochtemperaturschutz, Tiefentladeschutz / Anschlüsse: 2x USB-C / 1x USB-A / Geeignet für Smartphones und Notebooks mit USB-C-Ladeanschluss bis 100 W / Darf im Flugzeug mit ins Handgepäck!51,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Ugreen 20000mAh PD 100W Power BankPowerbank 20000 mAh - Gesamtleistung: 100 W, 3 Ausgänge: 1× USB-A, 2× USB-C, max. Ausgangsstrom: 6 A, max. Ausgangsspannung: 20 V, Schnellladetyp: Qualcomm Quick Charge 3.0, USB Power Delivery 3.0, Samsung Adaptive Fast Charging, Huawei Fast Charger Protocol, Programmable Power Supply, Huawei Super Charger Protocol und USB Power Delivery rev. 3.1, mit Display, Eingang: USB-C, Kabel mit USB-C Anschluss Ugreen 20000mAh PD 100W Power Bank 20000 mAhLaden Sie Ihr Gerät in einem Augenblick auf, auch unterwegs. Die Ugreen 20000mAh PD 100W Power Bank 20000 mAh bietet Ihnen die Möglichkeit, bis zu drei Ihre36,78 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
UGREEN USB-C to USB-C PD Cable 100W 5A - 3m - BlackUSB-C-auf-USB-C-Kabel von Ugreen unterstützt bis zu 100W Power Delivery 3.0, bis zu 5A Strom und USB-2.0-Datenübertragung bis zu 480 Mbps für USB-C-Geräte. Dieses schwarze Lade- und Sync-Kabel ist für Laptops, Smartphones, Tablets, Konsolen, Powerbanks und andere Geräte mit USB-C-Anschluss konzipiert, mit einer robusten TPE-Konstruktion und sauerstofffreiem Kupfer. Power Delivery 3.0 Laden bis zu 100W Stromunterstützung bis zu 5A Datenübertragung bis zu 480 Mbps Flexibles TPE-Material, resistent gegen Verdrehen und Brechen Kompatibel mit den meisten USB-C-Geräten Ein praktisches USB-C-Kabel für schnelles Laden und tägliches Dateisynchronisieren über kompatible Geräte hinweg.9,88 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ugreen-20000mAh-PD-100W
-
Ugreen 20000mAh 130W Fast Charging Powerbank (35524B)Produktbeschreibung: Ugreen Nexode - Powerbank - 130 Watt - 20000 mAh - 72 Wh, Gerätetyp: Powerbank - extern, Gewicht: 476 g, Eingangsspannung: 5 / 9 / 12 / 15 / 20 V, Leistungskapazität: 130 Watt, Eingangsanschlüsse: 24 pin USB-C, Ausgabeanschlussstellen: 1 x 9-poliger USB Typ A - 10 V 2.25 A 22.5 W 1 x 24 pin USB-C - 20 V 5 A 100 W 1 x 24 pin USB-C - 12 V 2.5 A 30 W, Batterie: - 20000 mAh - 72 Wh, Abmessungen (Breite x Tiefe x Höhe): 5,08 cm x 5,4 cm x 13,1 cm57,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ugreen 20000mAh Two-way Fast Charging Power BankPowerbank 20000 mAh - Gesamtleistung: 22,5 W, 3 Ausgänge: 2× USB-A, 1× USB-C, max. Ausgangsstrom: 4,5 A, max. Ausgangsspannung: 12 V, Eingang: USB-C, Kabel mit USB-C Anschluss Powerbank Ugreen 20000mAh Two-waySuchen Sie Strom an Orten, an denen keine Steckdose in Reichweite ist? Die Ugreen 20000mAh Two-way ist eine Powerbank, die für schnelles und effizientes Aufladen konzi26,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was kosten 100w im Jahr?
"Um den jährlichen Stromverbrauch von 100 Watt zu berechnen, müssen wir zuerst die Anzahl der Stunden pro Jahr ermitteln, die das Gerät eingeschaltet ist. Bei einer durchschnittlichen Nutzung von 8 Stunden pro Tag wären das 2920 Stunden pro Jahr. Dann multiplizieren wir den Verbrauch von 100 Watt mit der Anzahl der Stunden und teilen das Ergebnis durch 1000, um den Verbrauch in Kilowattstunden zu erhalten. Schließlich multiplizieren wir den Verbrauch in Kilowattstunden mit dem Strompreis pro Kilowattstunde, um die jährlichen Kosten zu berechnen. Diese Berechnung kann je nach Strompreis und individuellem Verbrauch variieren." **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.