Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Ultimate-Guard-Avatar-Der
Top-Angebote
Produkte zum Begriff Ultimate-Guard-Avatar-Der:
-
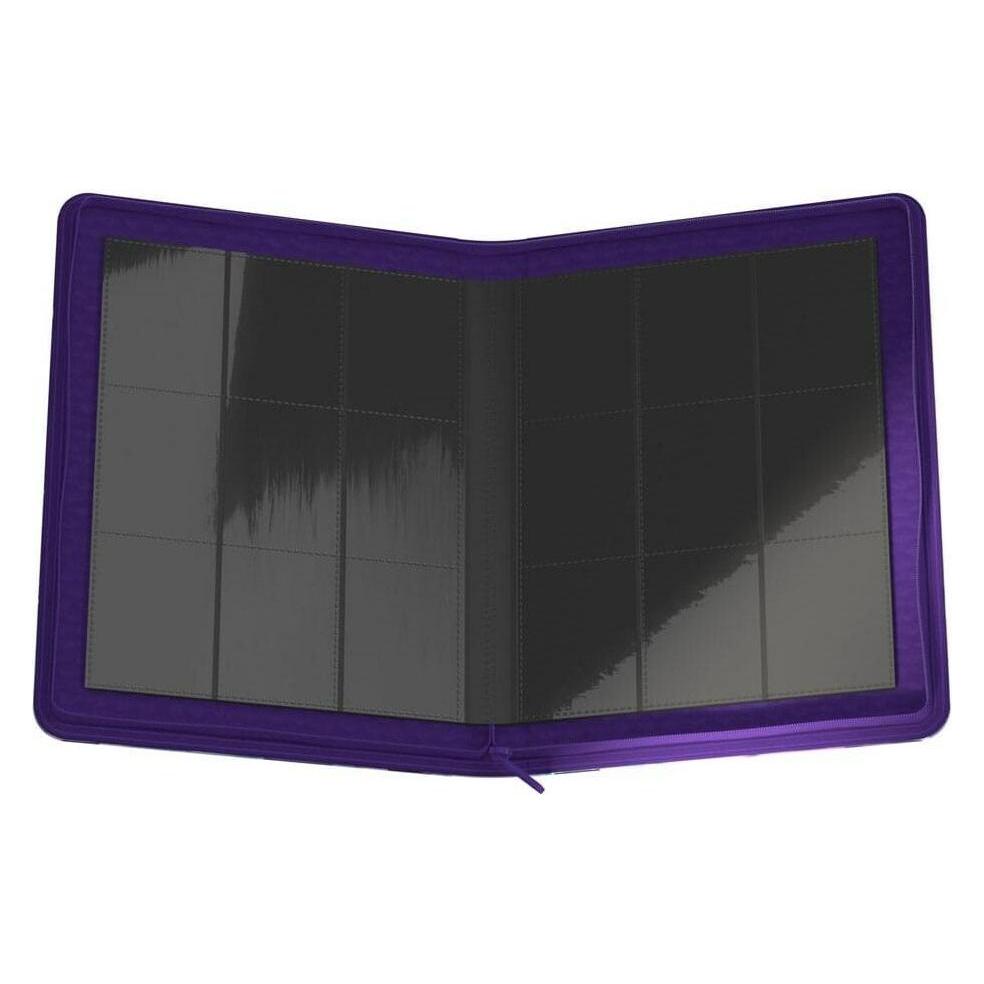
Ultimate Guard Zipfolio 360 Xenoskin Magic: The Gathering Avatar: The Last Airbender - AzulaDas Zipfolio 360 Xenoskin ist ein hochwertiger Sammelkartenordner aus widerstandsfähigem Xenoskin-Material, der sich per Reissverschluss vollständig schliessen lässt. Das Album ist mit offiziell lizenzierten Artworks aus dem Magic: The Gathering Avatar: The Last Airbender-Set bedruckt und bietet auf 20 schwarzen Seiten insgesamt 360 Kartenfächer mit einem praktischen seitlichen Karteneinschub. - Säure- und PVC-freie Taschen-Seiten - Offiziell lizenziertes Magic: The Gathering-Artwork - Designt für doppelt gesleevte Karten - Mit Reissverschluss - Widerstandsfähiges Xenoskin-Material - Seitlicher Karteneinschub.32,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ultimate Guard Zipfolio 160 Xenoskin Magic: The Gathering Avatar: The Last Airbender - Mana SymbolDas Zipfolio 160 Xenoskin ist ein hochwertiger Sammelkartenordner aus widerstandsfähigem Xenoskin-Material, der sich per Reissverschluss vollständig schliessen lässt. Das Album ist mit offiziell lizenzierten Artworks aus dem Magic: The Gathering Avatar: The Last Airbender-Set bedruckt und bietet auf 20 schwarzen Seiten insgesamt 160 Kartenfächer mit einem praktischen seitlichen Karteneinschub. - Säure- und PVC-freie Taschen-Seiten - Offiziell lizenziertes Magic: The Gathering-Artwork - Designt für doppelt gesleevte Karten - Mit Reissverschluss - Widerstandsfähiges Xenoskin-Material - Seitlicher Karteneinschub.32,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Ultimate-Guard-Avatar-Der:
-
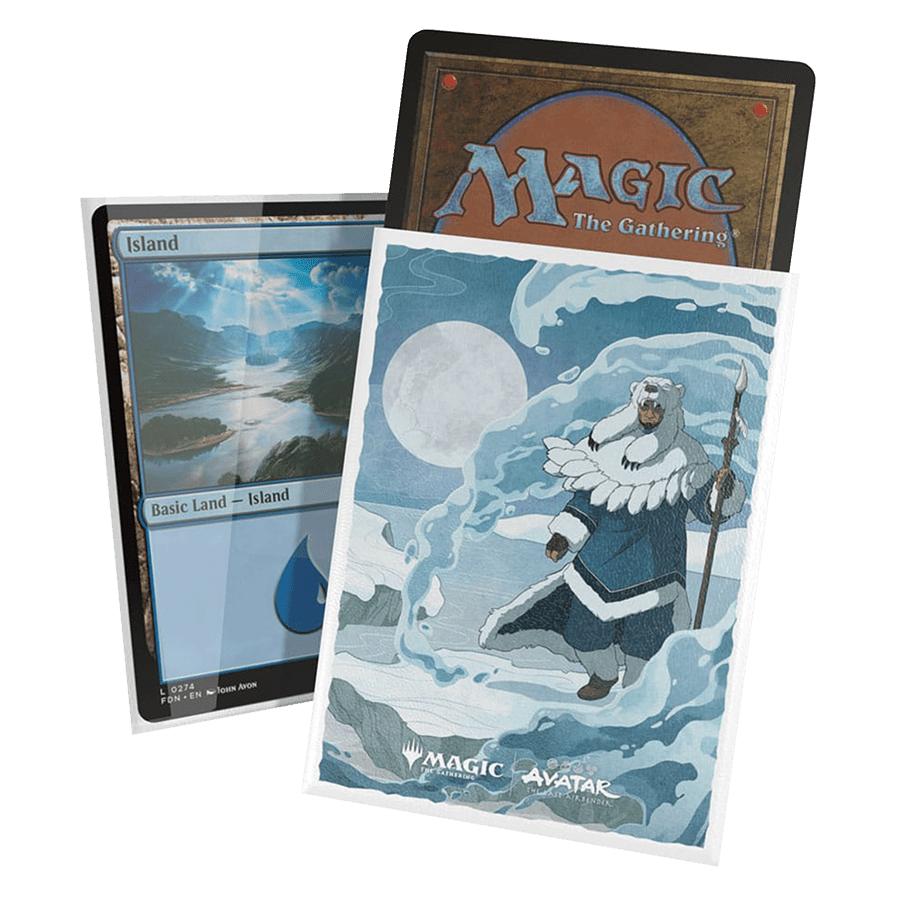
Ultimate Guard Avatar – Der Herr der Elemente - The Legend of KyoshiUltimate Guard Art Sleeves sind Premium-MTG-Hüllen mit offiziell lizenzierten Artworks aus dem Magic: The Gathering Avatar: The Last Airbender-Set. Die strukturierte Rückseite sorgt für ein hervorragendes Mischgefühl, während der farbintensive Aufdruck kratz- und abriebfest ist. Die extraklare Vorderseite garantiert perfekte Sicht auf die Karten, und die hochwertigen Materialien sorgen für eine besonders lange Lebensdauer der Hüllen. Hüllengrösse: 66 x 91 mm Menge: 100 Hüllen pro Packung - Offiziell lizenziertes Magic: The Gathering-Artwork - Säurefrei, kein PVC - Besonders lange Spielbarkeit und Lebensdauer - Strukturierte Rückseite für ein hervorragendes Mischgefühl - Farbintensiver, kratzfester Aufdruck - Extraklare Vorderseite.67,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ultimate Guard Zipfolio 360 Xenoskin Magic: The Gathering Avatar: The Last Airbender - AzulaDas Zipfolio 360 Xenoskin ist ein hochwertiger Sammelkartenordner aus widerstandsfähigem Xenoskin-Material, der sich per Reissverschluss vollständig schliessen lässt. Das Album ist mit offiziell lizenzierten Artworks aus dem Magic: The Gathering Avatar: The Last Airbender-Set bedruckt und bietet auf 20 schwarzen Seiten insgesamt 360 Kartenfächer mit einem praktischen seitlichen Karteneinschub. - Säure- und PVC-freie Taschen-Seiten - Offiziell lizenziertes Magic: The Gathering-Artwork - Designt für doppelt gesleevte Karten - Mit Reissverschluss - Widerstandsfähiges Xenoskin-Material - Seitlicher Karteneinschub.32,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ultimate Guard Zipfolio 160 Xenoskin Magic: The Gathering Avatar: The Last Airbender - Mana SymbolDas Zipfolio 160 Xenoskin ist ein hochwertiger Sammelkartenordner aus widerstandsfähigem Xenoskin-Material, der sich per Reissverschluss vollständig schliessen lässt. Das Album ist mit offiziell lizenzierten Artworks aus dem Magic: The Gathering Avatar: The Last Airbender-Set bedruckt und bietet auf 20 schwarzen Seiten insgesamt 160 Kartenfächer mit einem praktischen seitlichen Karteneinschub. - Säure- und PVC-freie Taschen-Seiten - Offiziell lizenziertes Magic: The Gathering-Artwork - Designt für doppelt gesleevte Karten - Mit Reissverschluss - Widerstandsfähiges Xenoskin-Material - Seitlicher Karteneinschub.32,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Ultimate-Guard-Avatar-Der
-
Teitelbaum, Michael: Avatar - Der Herr der Elemente: VermächtnisAvatar - Der Herr der Elemente: Vermächtnis , VERMÄCHTNIS erzählt Aangs Geschichte, erweitert mit Andenken und Erinnerungsstücken, die er nun gesammelt an seinen Sohn Tenzin weitergibt. Von aufschlussreichen Informationen über die vier Nationen und die verschiedenen Bändiger-Typen bis hin zu Beiträgen von seinen Freunden - die Reise durch Aangs Vermächtnis ist voller epischer Geschichten und spannenden Artefakten. , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 20210420, Produktform: Leinen, Titel der Reihe: Avatar - Der Herr der Elemente##, Autoren: Teitelbaum, Michael, Illustrator: Ahn, Steve~Parsons, Dan, Übersetzung: Schuster, Michael, Seitenzahl/Blattzahl: 64, Keyword: Aang; Aang Briefe; Aang Vater; Abenteuer; Alles über Avatar; Avatar; Beilagen; Bändigen; Bändiger; Extras; Fan-Wissen; Fantasy; Fanzine; Frauenpower; Girl Power; Kiyoshi; Korra; LGBTQ+; Legende von Korra; Netflix; Nickelodeon; Pop Up Buch; Sachbuch; Sammelband; TV-Serie; Toph; Wissen; unnützes Wissen, Fachschema: Comic, Fachkategorie: Comics im europäischen Stil / Tradition, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 172, Höhe: 17, Gewicht: 400, Produktform: Gebunden, Genre: Belletristik,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Yang, Gene Luen: Avatar - Der Herr der Elemente Premium: Die verlorenen Abenteuer und Geschichten des Team AvatarAvatar - Der Herr der Elemente Premium: Die verlorenen Abenteuer und Geschichten des Team Avatar , Entlegene Winkel des Avatar-Universums Reist zusammen mit dem Team Avatar durch die vier Nationen! Besucht eure liebsten Freunde aus der Welt von AVATAR - HERR DER ELEMENTE und erlebt zusammen mit ihnen wichtige Ereignisse ihres Lebens: von Erdkönig Kuei über die Kyoshi-Kriegerinnen und Mai bis hin zum starken Brocken. Wo immer sie hingehen, sind Gefahr, Spaß und alberne Streiche garantiert! Auf über 200 Seiten findet ihr Antworten auf Fragen wie: Wo versteckt sich der letzte Luftbändiger? Wann haben Zuko und Mai einander das erste Mal geküsst? Oder: Wer gewinnt ein Erdbändiger-Duell zwischen Toph und König Bumi? In dieser Hardcover-Ausgabe findet ihr erstmalig gebunden alle Kurzgeschichten aus DIE VERLORENEN ABENTEUER UND GESCHICHTEN DES TEAM AVATAR. Sie enthält die Arbeiten von beliebten AVATAR-Künstlern wie Michael Dante DiMartino, Gene Luen Yang, Gurihiru, Faith Erin Hicks, Kiku Hughes und vielen mehr! , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 20220324, Produktform: Leinen, Autoren: Yang, Gene Luen, Illustrator: Gurihiru, Seitenzahl/Blattzahl: 312, Keyword: Aang; Animationsserie; Kurzgeschichten; König Bumi; Luxusausgabe; Nickelodeon; Team Avatar; Toph; Zeichentrick; Zuko, Fachschema: Comic / Abenteuer~Fantasy / Kinderliteratur, Jugendliteratur~Comic, Fachkategorie: Film-, Fernseh- und Radioindustrie~Graphic Novel / Comic: Action und Abenteuer~Kinder/Jugendliche: Fantasy und magischer Realismus~Graphic Novel / Comic: Film- und TV-Adaption~Comics im europäischen Stil / Tradition, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 282, Breite: 214, Höhe: 25, Gewicht: 1588, Produktform: Gebunden, Genre: Belletristik,40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.