Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
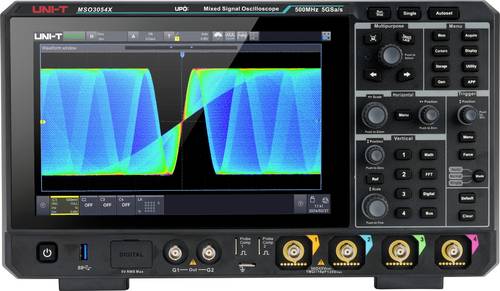
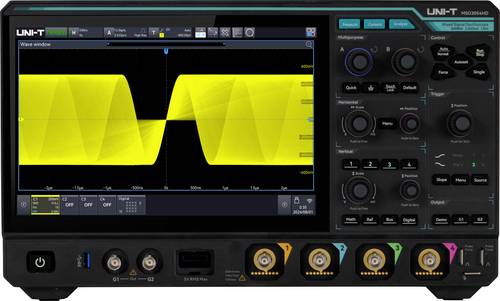
Ähnliche Suchbegriffe für Uni-T-MSO3054X-Digital-Oszilloskop-500MHz
Top-Angebote
Produkte zum Begriff Uni-T-MSO3054X-Digital-Oszilloskop-500MHz:
-
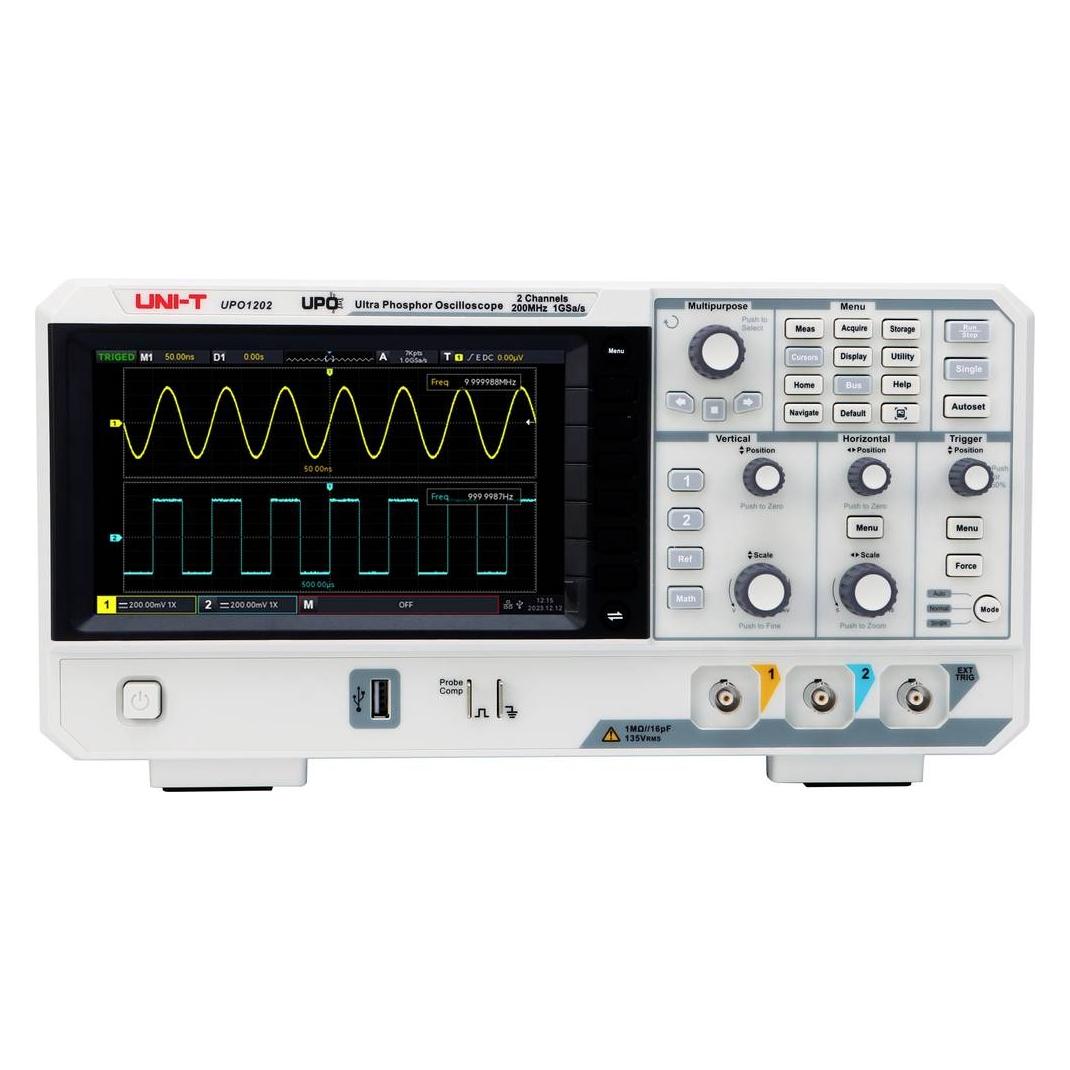
Uni-T MSO3034X Digital-Oszilloskop 350MHz 1St.Das UNI-T MSO3034X Mixed-Signal-Oszilloskop bietet eine maximale Abtastrate von 5 GSa/s und eine Speichertiefe von bis zu 500 Mpts. Dank der exklusiven Ultra Phosphor 3.0-Technologie erreicht es eine Waveform-Erfassungsrate von 2.000.000 wfms/s und unterstützt 12 erweiterte Trigger- und serielle Bus-Dekodierungsprotokolle. Ausgestattet mit einem 10,1-Zoll kapazitiven Touchscreen mit Gestensteuerung sowie einem integrierten WebServer für Fernsteuerung, eignet sich dieses Oszilloskop ideal für Anwendungen in Embedded-Systemen, der Automobil-elektronik und der Luft- und Raumfahrtindustrie.2082,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Hat jemand Erfahrung mit dem Uni-T UT109?
Ich kann keine persönlichen Erfahrungen mit dem Uni-T UT109 teilen, da ich ein KI-Modell bin und keine physischen Erfahrungen machen kann. Es könnte jedoch hilfreich sein, nach Online-Bewertungen oder Foren zu suchen, um die Erfahrungen anderer Benutzer mit diesem Gerät zu finden. **
Wie kann man an der Uni digital mitschreiben anstatt auf Papier?
Um an der Uni digital mitzuschreiben, gibt es verschiedene Möglichkeiten. Eine Option ist die Verwendung von Laptops oder Tablets, auf denen Notizen direkt in einem Textverarbeitungsprogramm oder einer speziellen Notiz-App gemacht werden können. Eine andere Möglichkeit ist die Verwendung eines digitalen Stiftes, mit dem man auf einem Tablet oder einem speziellen Notizbuch schreiben kann, das die Notizen dann digitalisiert. Zudem gibt es auch spezielle Apps oder Software, die das Mitschreiben und Organisieren von Notizen erleichtern. **
Top-Angebote
Produkte zum Begriff Uni-T-MSO3054X-Digital-Oszilloskop-500MHz:
-
Uni-T MSO3054X Digital-Oszilloskop 500MHz 1St.Das UNI-T MSO3054X Mixed-Signal-Oszilloskop bietet eine maximale Abtastrate von 5 GSa/s und eine Speichertiefe von bis zu 500 Mpts. Dank der exklusiven Ultra Phosphor 3.0-Technologie erreicht es eine Waveform-Erfassungsrate von 2.000.000 wfms/s und unterstützt 12 erweiterte Trigger- und serielle Bus-Dekodierungsprotokolle. Ausgestattet mit einem 10,1-Zoll kapazitiven Touchscreen mit Gestensteuerung sowie einem integrierten WebServer für Fernsteuerung, eignet sich dieses Oszilloskop ideal für Anwendungen in Embedded-Systemen, der Automobil-elektronik und der Luft- und Raumfahrtindustrie.2748,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Uni-T MSO3054HD Digital-Oszilloskop 500MHz 2.5 GSa/s 500 Mpts 12 Bit 1St.Das MSO3054HD ist ein leistungsstarkes Hochauflösungs-Oszilloskop mit bis zu 500 MHz Bandbreite, 2,5 GSa/s Abtastrate, 4 analogen und 16 digitalen Kanälen sowie einer Speichertiefe von bis zu 500 Mpts. Dank der exklusiven UltraPhosphor 3.0-Technologie erreicht es eine Waveform-Erfassungsrate von bis zu 1.500.000 wfms/s mit 256 Graustufen. Es bietet ein innovatives digitales Triggersystem mit hoher Empfindlichkeit und niedrigem Jitter sowie zahlreiche Analysefunktionen wie Spektrumanalyse, Leistungsanalyse, ERES, Histogramm, Maskentest, Waveform-Aufzeichnung, Protokollanalyse und mehr. Der 10,1-Zoll kapazitive Touchscreen mit Multi-Gestensteuerung in Kombination mit praktischen Schnellwahltasten sorgt für eine besonders intuitive Bedienung und ein optimiertes Nutzererlebnis.3617,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Uni-T MSO3034X Digital-Oszilloskop 350MHz 1St.Das UNI-T MSO3034X Mixed-Signal-Oszilloskop bietet eine maximale Abtastrate von 5 GSa/s und eine Speichertiefe von bis zu 500 Mpts. Dank der exklusiven Ultra Phosphor 3.0-Technologie erreicht es eine Waveform-Erfassungsrate von 2.000.000 wfms/s und unterstützt 12 erweiterte Trigger- und serielle Bus-Dekodierungsprotokolle. Ausgestattet mit einem 10,1-Zoll kapazitiven Touchscreen mit Gestensteuerung sowie einem integrierten WebServer für Fernsteuerung, eignet sich dieses Oszilloskop ideal für Anwendungen in Embedded-Systemen, der Automobil-elektronik und der Luft- und Raumfahrtindustrie.2082,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Uni-T-MSO3054X-Digital-Oszilloskop-500MHz
-
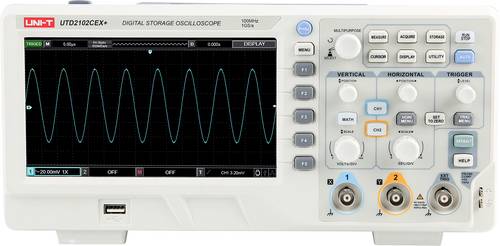
Uni-T UTD2102CEX+ Digital-Oszilloskop 100MHz 64 kpts 1St.Der UTD2102CEX+ ist ein leistungsstarkes Oszilloskop, das für präzise und effiziente Signalanalysen entwickelt wurde. Es bietet eine Vielzahl an erweiterten Funktionen und ermöglicht eine flexible Messung unterschiedlichster Signale. Der UTD2102CEX+ verfügt über vielfältige Trigger-Modi, 34 automatische Parameter-Messfunktionen sowie mathematische Operationen zur detaillierten Signalverarbeitung. Die optimierte Bedienoberfläche verbessert die Steuerung und steigert die Arbeitseffizienz, sodass auch komplexe Signalmessungen mühelos bewältigt werden können.226,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
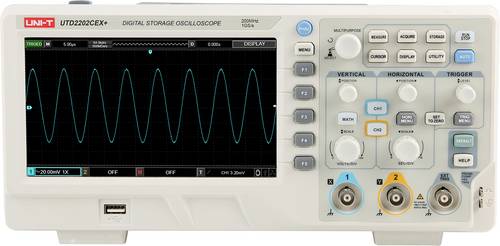
Uni-T UTD2202CEX+ Digital-Oszilloskop 200MHz 64 kpts 1St.Der UTD2202CEX+ ist ein leistungsstarkes Oszilloskop, das für präzise und effiziente Signalanalysen entwickelt wurde. Es bietet eine Vielzahl an erweiterten Funktionen und ermöglicht eine flexible Messung unterschiedlichster Signale. Der UTD2202CEX+ verfügt über vielfältige Trigger-Modi, 34 automatische Parameter-Messfunktionen sowie mathematische Operationen zur detaillierten Signalverarbeitung. Die optimierte Bedienoberfläche verbessert die Steuerung und steigert die Arbeitseffizienz, sodass auch komplexe Signalmessungen mühelos bewältigt werden können.290,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Hat jemand Erfahrung mit dem Uni-T UT109?
Ich kann keine persönlichen Erfahrungen mit dem Uni-T UT109 teilen, da ich ein KI-Modell bin und keine physischen Erfahrungen machen kann. Es könnte jedoch hilfreich sein, nach Online-Bewertungen oder Foren zu suchen, um die Erfahrungen anderer Benutzer mit diesem Gerät zu finden. **
-
Wie kann man an der Uni digital mitschreiben anstatt auf Papier?
Um an der Uni digital mitzuschreiben, gibt es verschiedene Möglichkeiten. Eine Option ist die Verwendung von Laptops oder Tablets, auf denen Notizen direkt in einem Textverarbeitungsprogramm oder einer speziellen Notiz-App gemacht werden können. Eine andere Möglichkeit ist die Verwendung eines digitalen Stiftes, mit dem man auf einem Tablet oder einem speziellen Notizbuch schreiben kann, das die Notizen dann digitalisiert. Zudem gibt es auch spezielle Apps oder Software, die das Mitschreiben und Organisieren von Notizen erleichtern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.