Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Ist ein Verbatim USB-Stick bootfähig?
Ja, Verbatim USB-Sticks können bootfähig sein, solange sie die entsprechenden Voraussetzungen erfüllen. Dies bedeutet, dass der USB-Stick über eine ausreichende Speicherkapazität verfügen muss und das Betriebssystem oder die Software, die gebootet werden soll, dies unterstützen muss. Es ist ratsam, die technischen Spezifikationen des USB-Sticks zu überprüfen oder den Hersteller zu kontaktieren, um sicherzustellen, dass der USB-Stick bootfähig ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für VERBATIM-32202---USB-Ladegerät
Top-Angebote
Produkte zum Begriff VERBATIM-32202---USB-Ladegerät:
-
Verbatim 32202 Verbatim GNC-100 Ladeadapter grau, 100 WVerbatim GNC-100. Aufladetyp: Drinnen, Energiequelle: AC, Aufladekompatibilität: Universal. Eingangsspannung: 100 - 240 V, Maximale Ausgangsspannung: 20 V. USB Typ-C Anzahl Anschlüsse: 3, Schnellladung, Energieschutzeigenschaften: Überstrom, Überspannung, Überhitzung, Kurzschluß. Produktfarbe: Schwarz, Grau57,02 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Passt ein USB-A-Ladegerät auf einen USB-C-Port?
Nein, ein USB-A-Ladegerät passt nicht direkt auf einen USB-C-Port. USB-A und USB-C sind unterschiedliche Steckertypen und haben unterschiedliche Anschlüsse. Um ein USB-A-Ladegerät mit einem USB-C-Port zu verwenden, benötigt man einen Adapter oder ein Kabel mit einem USB-A-Stecker auf der einen Seite und einem USB-C-Stecker auf der anderen Seite. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Was passiert, wenn man gleichzeitig ein Qi-Ladegerät und ein USB-Ladegerät verwendet?
Wenn man gleichzeitig ein Qi-Ladegerät und ein USB-Ladegerät verwendet, wird das Gerät wahrscheinlich nur von einem der beiden Ladegeräte aufgeladen. Die meisten Geräte priorisieren das Qi-Ladegerät, wenn es angeschlossen ist, und verwenden das USB-Ladegerät nur als Backup. Es ist jedoch möglich, dass das Gerät beide Ladegeräte erkennt und versucht, von beiden aufgeladen zu werden, was zu einer langsameren Ladezeit führen kann. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff VERBATIM-32202---USB-Ladegerät:
-
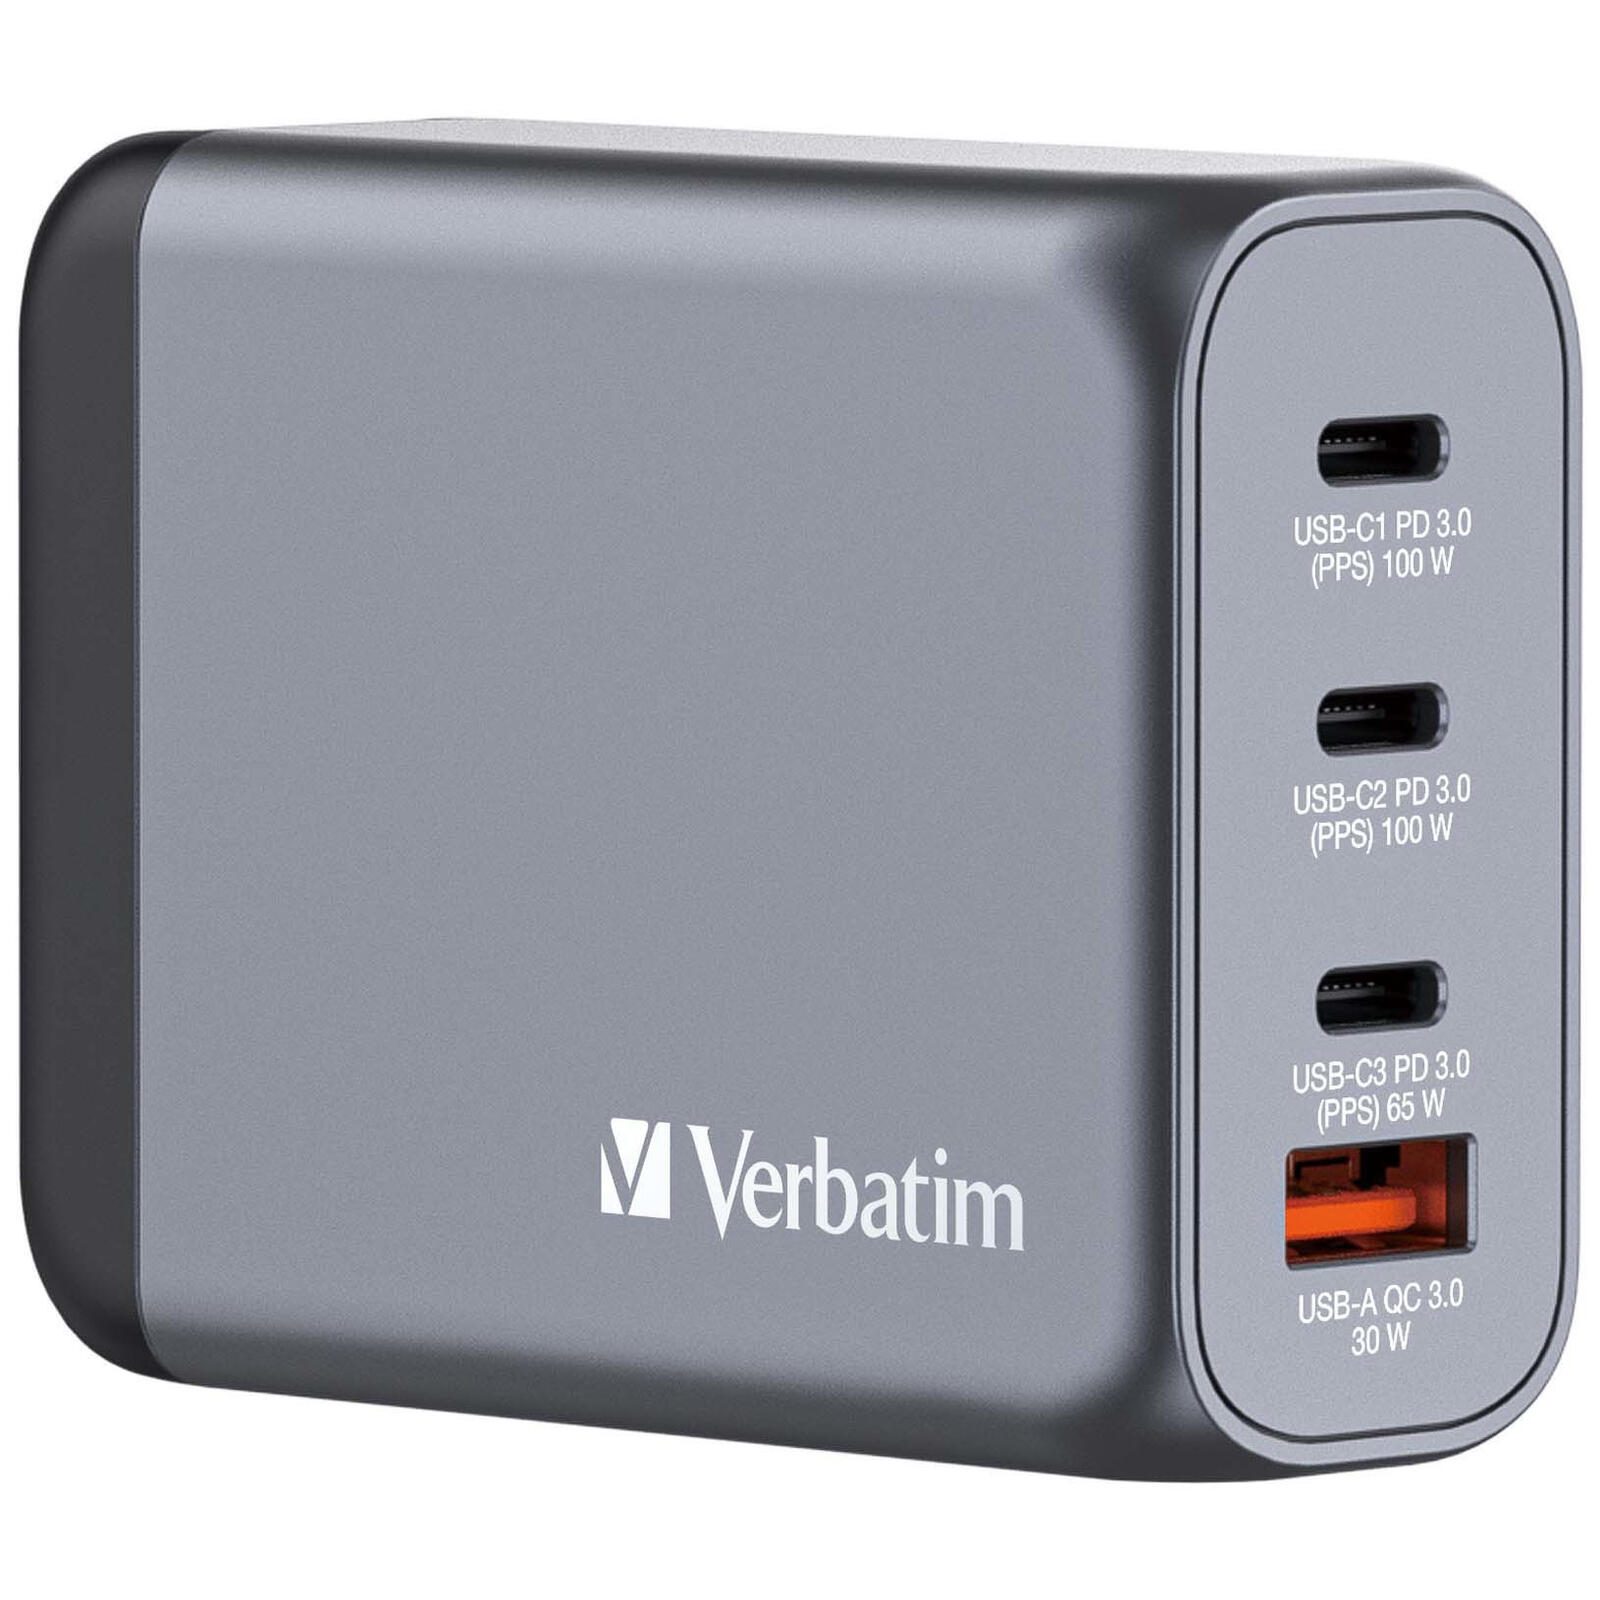
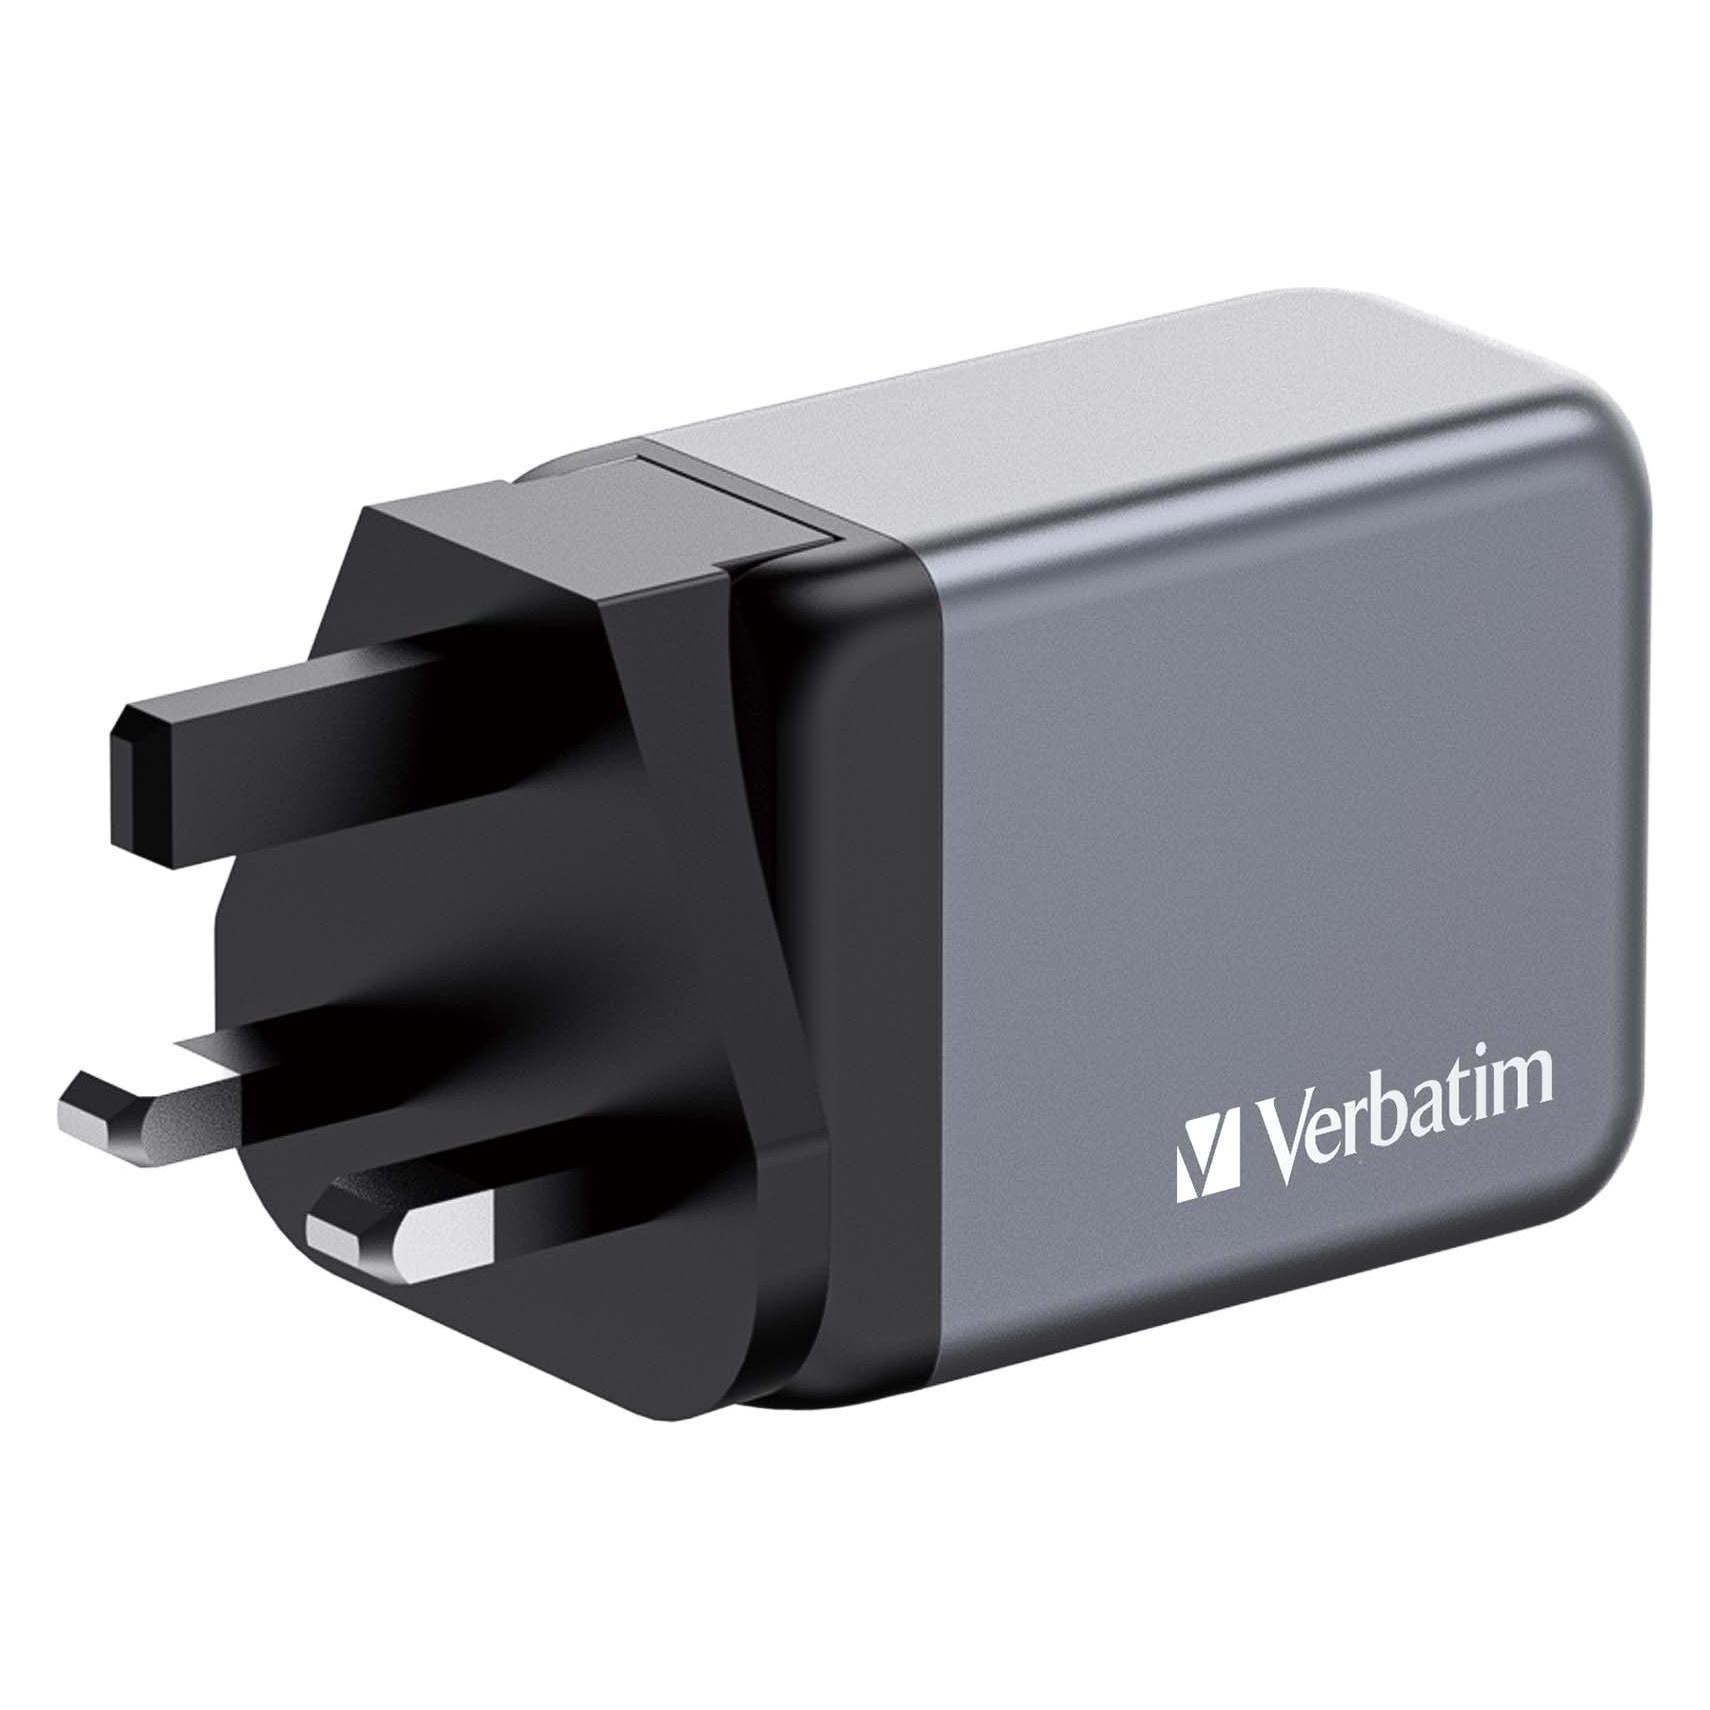
VERBATIM 32202 - USB-Ladegerät, 100 W, 3x USB-C PD, 1x USB-A QC 3.0, GaN4-in-1-Laden mit 100 W Das 100-W-GaN-Ladegerät von Verbatim vereint mehrere Ladegeräte in einem einzigen Gerät: zwei USB-C PD 100-W-Anschlüsse, einen USB-C PD 65-W-Anschluss und einen USB-A QC 3.0 (EU/UK/US)-Anschluss gemeinsam in einem schlanken, gerade handtellergroßen Design. Dieses Ladegerät ist damit ideal zum Laden von Laptops, Tablets, Smartphones, Spielkonsolen usw. - im Büro, zu Hause oder unterwegs. Mit ausklappbaren US-Stiften und austauschbaren EU- und UK-Steckern ist dieses Ladegerät der perfekte Reisebegleiter. GaN-Technologie Die Galliumnitrat-(GaN-)Technik sorgt für schnelles, effizientes Laden mit hoher Leistung bei geringerer Wärmeentwicklung. Da GaN-Ladegeräte kleiner und leichter als herkömmliche Ladegeräte auf Silikon-Basis sind, sind sie extrem einfach zu transportieren und ideal für unterwegs. Sicher und zuverlässig Das GaN-Ladegerät wird aus qualitativ hochwertigen, nicht entflammbaren Materialien hergestellt und ist mit vier Schutzsystemen ausgestattet: Überstromschutz, Überspannungsschutz, Kurzschlussschutz und Übertemperaturschutz. So sind Sie beim Laden sicher. Features Unterstützt das gleichzeitige Laden von bis zu 4 Geräten mit einer Ausgangsleistung von insgesamt maximal 100 W Mit 2 x USB-C® PD 3.0 bis zu 100 W, 1 x USB-C PD 3.0 65 W und 1 x USB-A QC 3.0 bis zu 30 W GaN-Technologie sorgt für effizientes Laden und eine geringere Wärmeerzeugung Hervorragender Reisebegleiter - durch ausklappbare US-Stifte und austauschbare EU- und UK-Stecker und das schlanke, kompakte Design Unterstützt extrem schnelles Laden mit USB Power Delivery 3.0, PPS und Quick Charge 3.0 PPS-Technologie (Programmable Power Supply, Programmierbare Stromversorgung) liefert genau die zum Laden optimale Strommenge Aus qualitativ hochwertigen, nicht entflammbaren Materialien hergestellt und mit vier Schutzsystemen ausgestattet: Überstromschutz, Überspannungsschutz, Kurzschlussschutz und Übertemperaturschutz Plastikfreie Verpackung Eingeschränkte 2-Jahres-Garantie Technische Daten Spannungsaufnahme: AC 100-240 V, 50/60 Hz 1,8 A max. Leistung der einzelnen Anschlüsse: Leistung USB-C1 PD 3.0: 3,3-21 V / 5 A, 5 V / 3 A, 9 V / 3 A, 12 V / 3 A, 15 V / 3 A, 20 V / 5 A (100 W max.) Leistung USB-C2 PD 3.0: 3,3-21 V / 5 A, 5 V / 3 A, 9 V / 3 A, 12 V / 3 A, 15 V / 3 A, 20 V / 5 A (100 W max.) Leistung USB-C3 PD 3.0: 3,3-11 V / 5 A, 5 V / 3 A, 9 V / 3 A, 12 V / 3 A, 15 V / 3 A, 20 V / 3,25 A (65 W max.) Leistung USB-A QC 3.0: 4,5 V / 5 A, 5 V / 4,5 A, 5 V / 3 A, 9 V / 3 A, 12 V / 2,5 A, 20 V / 1,5 A (30 W max.) Leistung der Anschlüsse zusammen: USB-C1 und USB-C2/-C3: 65 W und 35 W USB-C1/-C2 und USB-A: 65 W und 30 W USB-C2/USB-C3: 65 W und 35 W USB-C3 und USB-A: 15 W(5 V / 3 A) USB-C1 und USB-C2 und USB-C3: 45 W und 35 W und 20 W USB-C1 und USB-C2 und USB-A: 45 W und 35 W und 18 W USB-C1/-C2 und USB-C3 und USB-A: 65 W und 15 W (USB-C3 und USB-A) USB-C1 und USB-C2 und USB-C3 und USB-A: 45 W und 35 W und 15 W (USB-C3 und USB-A) Ausgangsleistung: 100 W max. Schutzsysteme: Kurzschlussschutz Überspannungsschutz Überstromschutz Übertemperaturschutz Material: Kunststoffgehäuse: Feuerfestestes PC-Material Abmessungen (B x H x T): 77,5 mm x 61,1 mm x 29,3 mm Gewicht: 226 Gramm Lieferumfang GaN-Ladegerät EU-Adapter UK-Adapter Kurzanleitung59,40 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Verbatim 32202 Verbatim GNC-100 Ladeadapter grau, 100 WVerbatim GNC-100. Aufladetyp: Drinnen, Energiequelle: AC, Aufladekompatibilität: Universal. Eingangsspannung: 100 - 240 V, Maximale Ausgangsspannung: 20 V. USB Typ-C Anzahl Anschlüsse: 3, Schnellladung, Energieschutzeigenschaften: Überstrom, Überspannung, Überhitzung, Kurzschluß. Produktfarbe: Schwarz, Grau57,02 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist ein Verbatim USB-Stick bootfähig?
Ja, Verbatim USB-Sticks können bootfähig sein, solange sie die entsprechenden Voraussetzungen erfüllen. Dies bedeutet, dass der USB-Stick über eine ausreichende Speicherkapazität verfügen muss und das Betriebssystem oder die Software, die gebootet werden soll, dies unterstützen muss. Es ist ratsam, die technischen Spezifikationen des USB-Sticks zu überprüfen oder den Hersteller zu kontaktieren, um sicherzustellen, dass der USB-Stick bootfähig ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für VERBATIM-32202---USB-Ladegerät
-
Passt ein USB-A-Ladegerät auf einen USB-C-Port?
Nein, ein USB-A-Ladegerät passt nicht direkt auf einen USB-C-Port. USB-A und USB-C sind unterschiedliche Steckertypen und haben unterschiedliche Anschlüsse. Um ein USB-A-Ladegerät mit einem USB-C-Port zu verwenden, benötigt man einen Adapter oder ein Kabel mit einem USB-A-Stecker auf der einen Seite und einem USB-C-Stecker auf der anderen Seite. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was passiert, wenn man gleichzeitig ein Qi-Ladegerät und ein USB-Ladegerät verwendet?
Wenn man gleichzeitig ein Qi-Ladegerät und ein USB-Ladegerät verwendet, wird das Gerät wahrscheinlich nur von einem der beiden Ladegeräte aufgeladen. Die meisten Geräte priorisieren das Qi-Ladegerät, wenn es angeschlossen ist, und verwenden das USB-Ladegerät nur als Backup. Es ist jedoch möglich, dass das Gerät beide Ladegeräte erkennt und versucht, von beiden aufgeladen zu werden, was zu einer langsameren Ladezeit führen kann. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.