Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Vacqueyras-rouge-Les-Vignes
Top-Angebote
Produkte zum Begriff Vacqueyras-rouge-Les-Vignes:
-
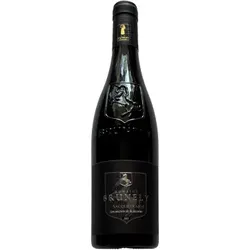
Vacqueyras Vieilles Vignes 2023 - Domaine Brunely - 0.75LDieser Vacqueyras Vieilles Vignes stammt von 50 bis 80 Jahre alten Rebstöcken, die auf den kalk- und kieshaltigen Silikatböden des Plateaus von Garrigues gepflanzt sind. Er ist ein perfektes Beispiel für das Gleichgewicht zwischen Kraft, Finesse und Großzügigkeit. Er besteht zu 80 % aus Grenache und zu 20 % aus Mourvèdre und wir nach strengen Auswahlkriterien verarbeitet: manuelle Sortierung, vollständiges Entrappen, lange Mazeration bei niedriger Temperatur, anschließend teilweise Reifung in Eichenfässern und Betonbehältern für 12 bis 18 Monate. Das Ergebnis ist ein konzentrierter, seidiger und lang anhaltender Wein, der in seiner Jugend charmant und gleichzeitig für die Lagerung geeignet ist. Diese Cuvée, das Wahrzeichen der Domaine Brunely, verkörpert die Identität von Vacqueyras mit einer aromatischen Intensität und einer perfekt beherrschten Struktur. Ein bemerkenswertes Preis-Leistungs-Verhältnis für einen charaktervollen Wein, den es zu entdecken gilt!14,99 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Famille Perrin Les Christins VacqueyrasGewachsen auf einem sehr lehmigen Terroir mit Steinen des Ouvéze Flusses, ist hier der Grenache dominant und bringt einen fleischigen Wein. Elegante, leuchtend rubinrote Farbe. In der Nase zeigt diser Wein eine schöne Komplexität mit herrlichen Aromen von Garrigue und roten Früchten. Am Gaumen ist der Vacqueyras opulent und ausgewogen, mit Noten von frischer Kirsche, Kakao und einem Hauch von Menthol vor einem langen, seidigen Abgang.19,98 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
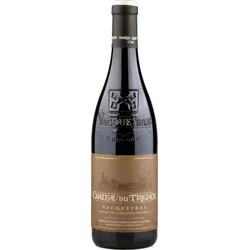
Château du Trignon Vacqueyras Rouge 2022Château du Trignon Vacqueyras Rouge 2022 ist ein kräftiger Rhône-Rotwein aus Grenache und Syrah. Reife Frucht, mediterrane Kräuter und ein geringer Holzanteil beim Ausbau machen ihn zu einer passenden Wahl für Lammkeule oder einen herzhaften Auberginenauflauf.17,89 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Vacqueyras-rouge-Les-Vignes:
-
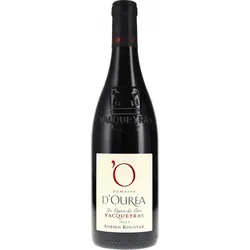
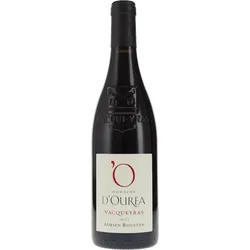
Vacqueyras rouge Les Vignes du Parc AOC d ́Ouréa 2023Domaine d'Ouréa Vacqueyras Les Vignes du Parc Puristische Eleganz und lebendige Frische von der südlichen Rhône Die Domaine dOuréa unter der visionären Leitung von Adrien Roustan gehört zu den spannendsten Entdeckungen der südlichen Rhône. Mit einer fundierten Ausbildung die ihn unter anderem zur legendären Domaine de la RomanéeConti führte bringt Roustan ein feines Gespür für Eleganz und Herkunftsausdruck in eine Region die oft für schwere alkoholreiche Weine bekannt ist. Im Schatten des ...20,98 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
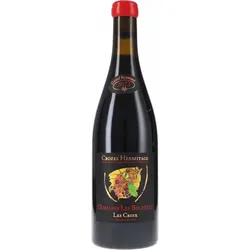
Crozes Hermitage rouge, Les Croix, Vieilles Vignes Les Bruyères 2022 BIOCrozesHermitage Rouge Les Croix Vieilles Vignes von Domaine Les Bruyères Ein biodynamisches SyrahMeisterwerk von der nördlichen Rhône Die Domaine Les Bruyères unter der Leitung von David Reynaud hat sich in den letzten Jahren zu einem wahren Leuchtturm der biodynamischen viticulture an der nördlichen Rhône entwickelt. Seit der talentierte Winzer das elterliche Weingut übernahm hat er die Weinberge konsequent in ein lebendiges Ökosystem verwandelt. Der tiefe Respekt vor der Natur und die ko...39,98 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Vacqueyras Vieilles Vignes 2023 - Domaine Brunely - 0.75LDieser Vacqueyras Vieilles Vignes stammt von 50 bis 80 Jahre alten Rebstöcken, die auf den kalk- und kieshaltigen Silikatböden des Plateaus von Garrigues gepflanzt sind. Er ist ein perfektes Beispiel für das Gleichgewicht zwischen Kraft, Finesse und Großzügigkeit. Er besteht zu 80 % aus Grenache und zu 20 % aus Mourvèdre und wir nach strengen Auswahlkriterien verarbeitet: manuelle Sortierung, vollständiges Entrappen, lange Mazeration bei niedriger Temperatur, anschließend teilweise Reifung in Eichenfässern und Betonbehältern für 12 bis 18 Monate. Das Ergebnis ist ein konzentrierter, seidiger und lang anhaltender Wein, der in seiner Jugend charmant und gleichzeitig für die Lagerung geeignet ist. Diese Cuvée, das Wahrzeichen der Domaine Brunely, verkörpert die Identität von Vacqueyras mit einer aromatischen Intensität und einer perfekt beherrschten Struktur. Ein bemerkenswertes Preis-Leistungs-Verhältnis für einen charaktervollen Wein, den es zu entdecken gilt!14,99 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Vacqueyras-rouge-Les-Vignes
-
Famille Perrin Les Christins VacqueyrasGewachsen auf einem sehr lehmigen Terroir mit Steinen des Ouvéze Flusses, ist hier der Grenache dominant und bringt einen fleischigen Wein. Elegante, leuchtend rubinrote Farbe. In der Nase zeigt diser Wein eine schöne Komplexität mit herrlichen Aromen von Garrigue und roten Früchten. Am Gaumen ist der Vacqueyras opulent und ausgewogen, mit Noten von frischer Kirsche, Kakao und einem Hauch von Menthol vor einem langen, seidigen Abgang.19,98 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Château du Trignon Vacqueyras Rouge 2022Château du Trignon Vacqueyras Rouge 2022 ist ein kräftiger Rhône-Rotwein aus Grenache und Syrah. Reife Frucht, mediterrane Kräuter und ein geringer Holzanteil beim Ausbau machen ihn zu einer passenden Wahl für Lammkeule oder einen herzhaften Auberginenauflauf.17,89 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Vacqueyras rouge AOC d ́Ouréa 2021 BIODomaine d'Ouréa Vacqueyras Rouge Die biodynamische Renaissance der südlichen Rhône In den windgepeitschten Höhenlagen der Dentelles de Montmirail wo die Sonne die Reben küsst und der kühle Mistral für stetige Frische sorgt liegt die Domaine d'Ouréa. Unter der visionären Leitung von Adrien Roustan hat sich dieses biodynamisch zertifizierte Weingut zu einem echten Juwel des Anbaugebiets Vacqueyras entwickelt. Weit entfernt von den schweren überladenen Rotweinen die manch einer mit der südlic...22,98 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
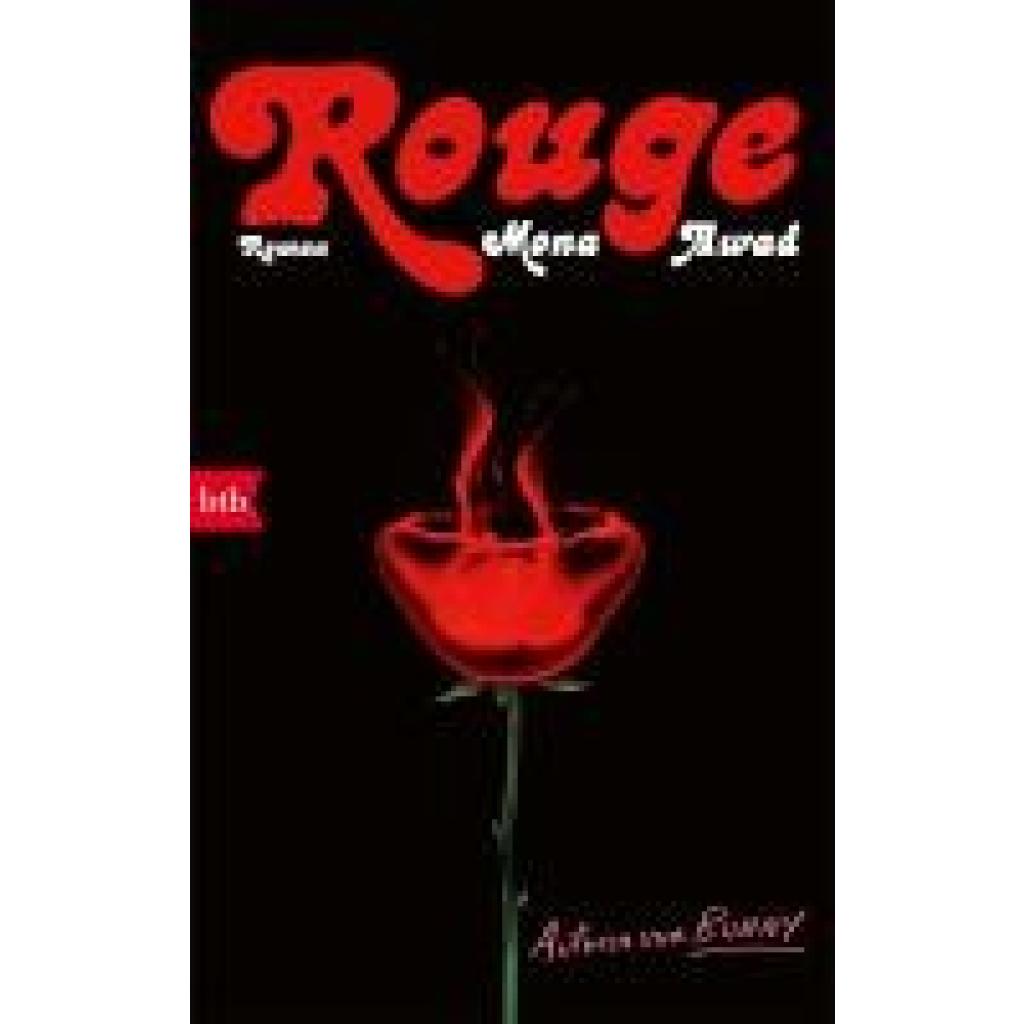
Awad, Mona: RougeRouge , Roman - Der neue Roman der Kultautorin ('Bunny') - Awad ist die 'literarische Erbin' Margaret Atwoods (NYT Style Magazine) , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250212, Produktform: Leinen, Autoren: Awad, Mona, Übersetzung: Röser, Cornelia, Seitenzahl/Blattzahl: 432, Keyword: belletristik; buch; bücher; fantasy; horror; horrortok; kalifornien; kanada; magischer realismus; margaret atwood; mutter-tochter-beziehung; roman; romane; satire; schneewittchen; schönheitsindustrie; tiktok; tiktok made me buy it; usa; weird fiction, Fachschema: Kalifornien / Roman, Erzählung~Kanada / Roman, Erzählung~Horror / Romane, Erzählungen, Heftromane, Fachkategorie: Zeitgenössische Horrorliteratur~Magischer Realismus, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 187, Breite: 118, Höhe: 37, Gewicht: 502, Produktform: Gebunden, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.