Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Vampire-V5---Die
Top-Angebote
Produkte zum Begriff Vampire-V5---Die:
-
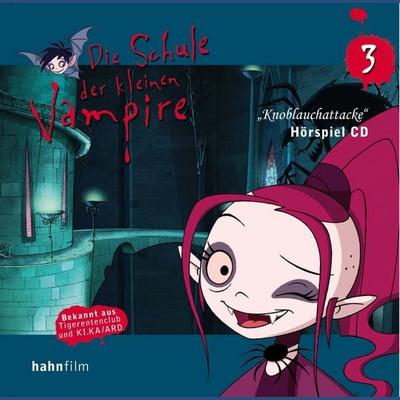
Die Schule der kleinen Vampire 03: Knoblauchattacke - Die Schule der kleinen Vampire, Audio, 9783981266528Die Schule Der Kleinen Vampire 03: Knoblauchattacke Von Die Schule Der Kleinen Vampire, Helle Freude Medienproduktion, 978-3-9812665-2-8, Sprecher:, Sprache: Deutsch9,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Schule der kleinen Vampire 02: Nachtflug - Die Schule der kleinen Vampire, Audio, 9783981266511Die Schule Der Kleinen Vampire 02: Nachtflug Von Die Schule Der Kleinen Vampire, Helle Freude Medienproduktion, 978-3-9812665-1-1, Sprecher:, Sprache: Deutsch9,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Vampire-V5---Die:
-
US80112 - V5 Vampire: Die Maskerade -Sabbat, Leitfaden der Antagonisten (DE-Ausgabe), Belletristik von Justin AchilliDer "V5 Vampire: Die Maskerade - Sabbat, Leitfaden der Antagonisten" ist ein umfassendes Nachschlagewerk für alle, die in die düstere und faszinierende Welt des Sabbats eintauchen möchten. Dieses Buch bietet tiefgehende Einblicke in die Pfade der Erleuchtung und die Grundlagen der Sabbat-Identität. Es beleuchtet den Gehenna-Krieg und die Strategien des Sabbats im Kampf gegen die gefürchteten Vorsintflutlichen. Darüber hinaus enthält der Leitfaden neue Werkzeuge zur Erweiterung von Chroniken, darunter Disziplinkräfte, vielseitige Antagonisten und die schrecklichen Ritae der Schwarzen Hand. Mit 132 Seiten im A4-Format und einem stabilen Hardcover-Einband ist dieses Werk sowohl informativ als auch langlebig. Es richtet sich an Rollenspieler und Fans des Genres, die ihre Spielerlebnisse bereichern möchten.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
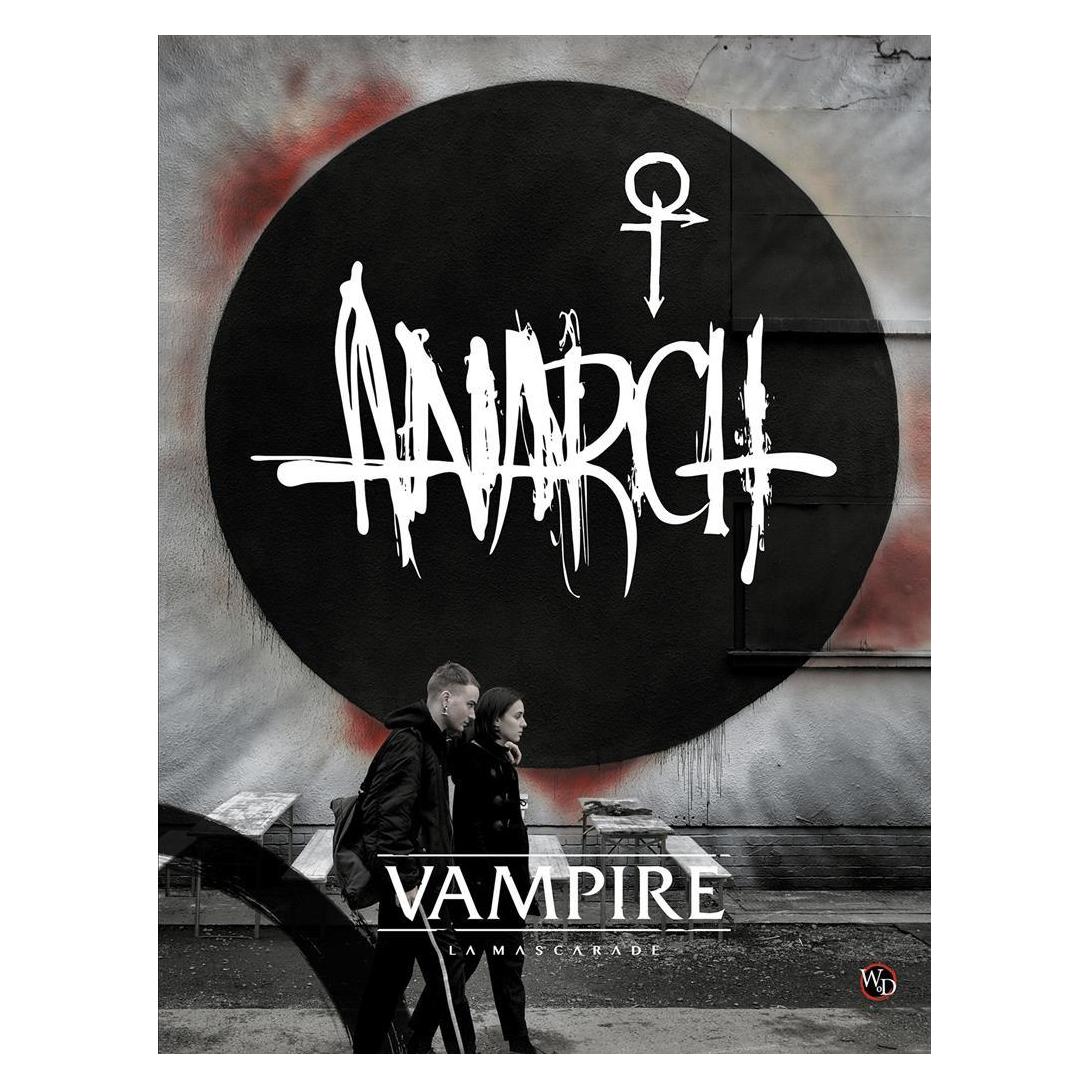
Vampire V5 - Die Maskerade: Anarchen, 200 Seiten (DE-Ausgabe), Belletristik von Matthew Dawkins, Juhana Pettersson"Vampire V5 - Die Maskerade: Anarchen" ist ein fesselndes Hardcover-Buch, das sich mit der faszinierenden Welt der Anarchen im 21. Jahrhundert auseinandersetzt. In diesem 200 Seiten starken Werk wird die Philosophie und der Lebensstil dieser Fraktion beleuchtet, die sich von den strengen Regeln der Camarilla abwendet und für ihre Freiheit kämpft. Der Text ist im Stil eines Underground-Magazins verfasst, was dem Buch eine einzigartige Perspektive verleiht. Leser, die sich für die rebellischen und unkonventionellen Aspekte der Vampirwelt interessieren, finden hier spannende Einblicke und Geschichten. Die Anarchen sind nicht nur eine Gruppe von Blutsaugern, sondern eine Bewegung, die sich gegen die bestehenden Machtstrukturen auflehnt. Dieses Buch ist ideal für alle, die die dunkle und aufregende Seite der Vampirgeschichte erkunden möchten.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Vampire-V5---Die
-
Die Schule der kleinen Vampire 03: Knoblauchattacke - Die Schule der kleinen Vampire, Audio, 9783981266528Die Schule Der Kleinen Vampire 03: Knoblauchattacke Von Die Schule Der Kleinen Vampire, Helle Freude Medienproduktion, 978-3-9812665-2-8, Sprecher:, Sprache: Deutsch9,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Schule der kleinen Vampire 02: Nachtflug - Die Schule der kleinen Vampire, Audio, 9783981266511Die Schule Der Kleinen Vampire 02: Nachtflug Von Die Schule Der Kleinen Vampire, Helle Freude Medienproduktion, 978-3-9812665-1-1, Sprecher:, Sprache: Deutsch9,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bibi Blocksberg - Die Klassenreise,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Achilli, Justin: V5 Vampire - Die Maskerade: SabbatV5 Vampire - Die Maskerade: Sabbat , Brüder und Schwestern in Kain, vereint unter dem Banner des Dunklen Vaters! Dieses Buch ist ein Leitfaden der Antagonisten für die kultischen Fanatiker des Sabbats und enthält: - Beschreibungen der Pfade der Erleuchtung, die Grundlagen der Sabbat-Identität - Informationen über den Gehenna-Krieg und wie sich der Sabbat den gefürchteten Vorsintflutlichen widersetzt - Neue Werkzeuge, um deine Chroniken zu erweitern, darunter Disziplinkräfte, vielseitige Antagonisten und die schrecklichen Ritae der Schwarzen Hand Format: A4, Hardcover Seitenanzahl: 132 Seiten , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20220428, Produktform: Kartoniert, Autoren: Achilli, Justin~Alexander, Alan~Khelil, Khaldoun~Muammar, Karim, Edition: NED, Seitenzahl/Blattzahl: 132, Themenüberschrift: GAMES / Role Playing & Fantasy, Keyword: Gothic; Rollenspiel; Vampir; Welt der Dunkelheit; Werwolf, Fachschema: Horror / Romane, Erzählungen, Heftromane~Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Zeitgenössische Horrorliteratur~Fantasyliteratur, Thema: Nervenkitzeln, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, Fachkategorie: Rollenspiele (auch Fantasy-Rollenspiele), Kriegsspiele, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Medien und Spiel Distribution GmbH, Warnhinweis für Spielzeuge: Kein Warnhinweis erforderlich, Länge: 285, Breite: 221, Höhe: 14, Gewicht: 670, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: LITAUEN (LT), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.