Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Ventoux-2024---Réserve
Top-Angebote
Produkte zum Begriff Ventoux-2024---Réserve:
-
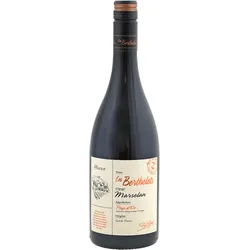
Classique Ventoux Rouge Marrenon 2024Marrenon Classique Ventoux Rouge Fruchtbetonte Eleganz vom Fuße des Riesen der Provence Die Weinbauregion Ventoux gelegen im Südosten des weitläufigen RhôneTals verdankt ihren Namen dem majestätischen Mont Ventoux. Dieser markante Berg übt einen entscheidenden Einfluss auf das Mikroklima der umliegenden Weinberge aus. Während die Tage von der intensiven Sonne Südfrankreichs verwöhnt werden sorgen die kühlen Fallwinde des Berges in den Nächten für eine spürbare Abkühlung. Diese thermischen U...10,09 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Classique Ventoux Rosé Marrenon 2024Marrenon Classique Ventoux Rosé Frische und Eleganz vom Fuße des Riesen der Provence Die südliche Rhône offenbart im Schatten des majestätischen Mont Ventoux eine faszinierende MikroKlimazone die wie geschaffen ist für charakterstarke Weine mit bemerkenswerter Frische. Hier wo mediterrane Wärme auf die kühlen Fallwinde des weithin sichtbaren Berges trifft hat sich die Winzergenossenschaft Marrenon als wahrer Pionier etabliert. Seit Jahrzehnten versteht es diese Gemeinschaft par excellence d...9,19 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
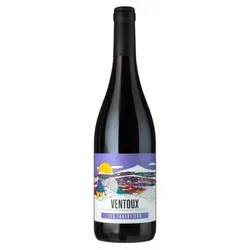
Ventoux 2024 - Les Jarlotiers - 0.75LDer Ventoux 2024 von Les Jarlotiers begeistert mit unwiderstehlicher Fruchtigkeit und Geselligkeit. Die typische Cuvée aus Grenache, Syrah und Carignan fängt die Großzügigkeit des Ventoux-Terroirs ein. In der Nase verführen Kirschen, Brombeeren und Erdbeeren, begleitet von mediterranen Kräutern, sanften Gewürzen und einem Hauch Lakritz. Am Gaumen sorgt die weiche Textur und frische Balance für sofortigen Genuss. Perfekt zu mediterranen Gerichten, Grillgut oder einem bunten Gemüse-Tian. Einfach lecker – einfach teilen! ??8,08 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
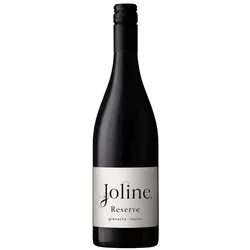
Joline Réserve Merlot Grenache 2024Joline Réserve Merlot Grenache 2024 ist ein vollmundiger und weicher Rotwein aus Südfrankreich. Die Cuvée aus Merlot und Grenache bietet Aromen von Brombeeren, schwarzen Johannisbeeren und Pflaumen, mit runden Tanninen und einer angenehmen Würze. Ideal zu gegrilltem Fleisch, Pasta, Eintöpfen und gereiftem Käse.6,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Ventoux-2024---Réserve:
-
Ventoux 2024 - Réserve Saint Dominique - 0.75LDies ist ein Ventoux aus 100 % Grenache, der Ihnen in aller Einfachheit den Genuss eines guten Rotweins beschert. Am Gaumen ist er rund und vollmundig mit ausgewogenem aromatischem Reichtum, würzigen Akzenten sowie den für dieses schöne Terroir charakteristischen Aromen Ein Wein für schöne Momente genießen Sie ihn!9,40 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Ventoux - Réserve 2023 - Cellier Des Princes - 0.75LAm Fuße des mythischen Mont Ventoux, dem „Riesen der Provence“, entstanden, spiegelt dieser Rotwein von Cellier des Princes das Gleichgewicht zwischen natürlicher Frische, strahlender Frucht und Respekt für das Terroir wider. Diese Cuvée mit dem Zertifikat „Haute Valeur Environnementale” (HVE, „Hoher Umweltwert”) wurde in einer geschützten Umgebung angebaut und zeugt vom Engagement des Weinguts für nachhaltigen Weinbau. Die Assemblage aus Grenache, Syrah und Carignan, wurde sorgfältig vinifiziert und anschließend 6 Monate im Tank ausgebaut. Sie offenbart eine tiefe granatrote Farbe, eine ausdrucksstarke Nase nach Kirschen und roten Früchten und einen weichen, fruchtigen Geschmack, der von geschmolzenen Tanninen getragen wird. Ein typischer, zugänglicher Ventoux, ideal zu den täglichen Mahlzeiten.9,04 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Classique Ventoux Rouge Marrenon 2024Marrenon Classique Ventoux Rouge Fruchtbetonte Eleganz vom Fuße des Riesen der Provence Die Weinbauregion Ventoux gelegen im Südosten des weitläufigen RhôneTals verdankt ihren Namen dem majestätischen Mont Ventoux. Dieser markante Berg übt einen entscheidenden Einfluss auf das Mikroklima der umliegenden Weinberge aus. Während die Tage von der intensiven Sonne Südfrankreichs verwöhnt werden sorgen die kühlen Fallwinde des Berges in den Nächten für eine spürbare Abkühlung. Diese thermischen U...10,09 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Classique Ventoux Rosé Marrenon 2024Marrenon Classique Ventoux Rosé Frische und Eleganz vom Fuße des Riesen der Provence Die südliche Rhône offenbart im Schatten des majestätischen Mont Ventoux eine faszinierende MikroKlimazone die wie geschaffen ist für charakterstarke Weine mit bemerkenswerter Frische. Hier wo mediterrane Wärme auf die kühlen Fallwinde des weithin sichtbaren Berges trifft hat sich die Winzergenossenschaft Marrenon als wahrer Pionier etabliert. Seit Jahrzehnten versteht es diese Gemeinschaft par excellence d...9,19 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ventoux-2024---Réserve
-
Ventoux 2024 - Les Jarlotiers - 0.75LDer Ventoux 2024 von Les Jarlotiers begeistert mit unwiderstehlicher Fruchtigkeit und Geselligkeit. Die typische Cuvée aus Grenache, Syrah und Carignan fängt die Großzügigkeit des Ventoux-Terroirs ein. In der Nase verführen Kirschen, Brombeeren und Erdbeeren, begleitet von mediterranen Kräutern, sanften Gewürzen und einem Hauch Lakritz. Am Gaumen sorgt die weiche Textur und frische Balance für sofortigen Genuss. Perfekt zu mediterranen Gerichten, Grillgut oder einem bunten Gemüse-Tian. Einfach lecker – einfach teilen! ??8,08 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Joline Réserve Merlot Grenache 2024Joline Réserve Merlot Grenache 2024 ist ein vollmundiger und weicher Rotwein aus Südfrankreich. Die Cuvée aus Merlot und Grenache bietet Aromen von Brombeeren, schwarzen Johannisbeeren und Pflaumen, mit runden Tanninen und einer angenehmen Würze. Ideal zu gegrilltem Fleisch, Pasta, Eintöpfen und gereiftem Käse.6,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.