Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Veracity-1U-19-rackmount
Top-Angebote
Produkte zum Begriff Veracity-1U-19-rackmount:
-
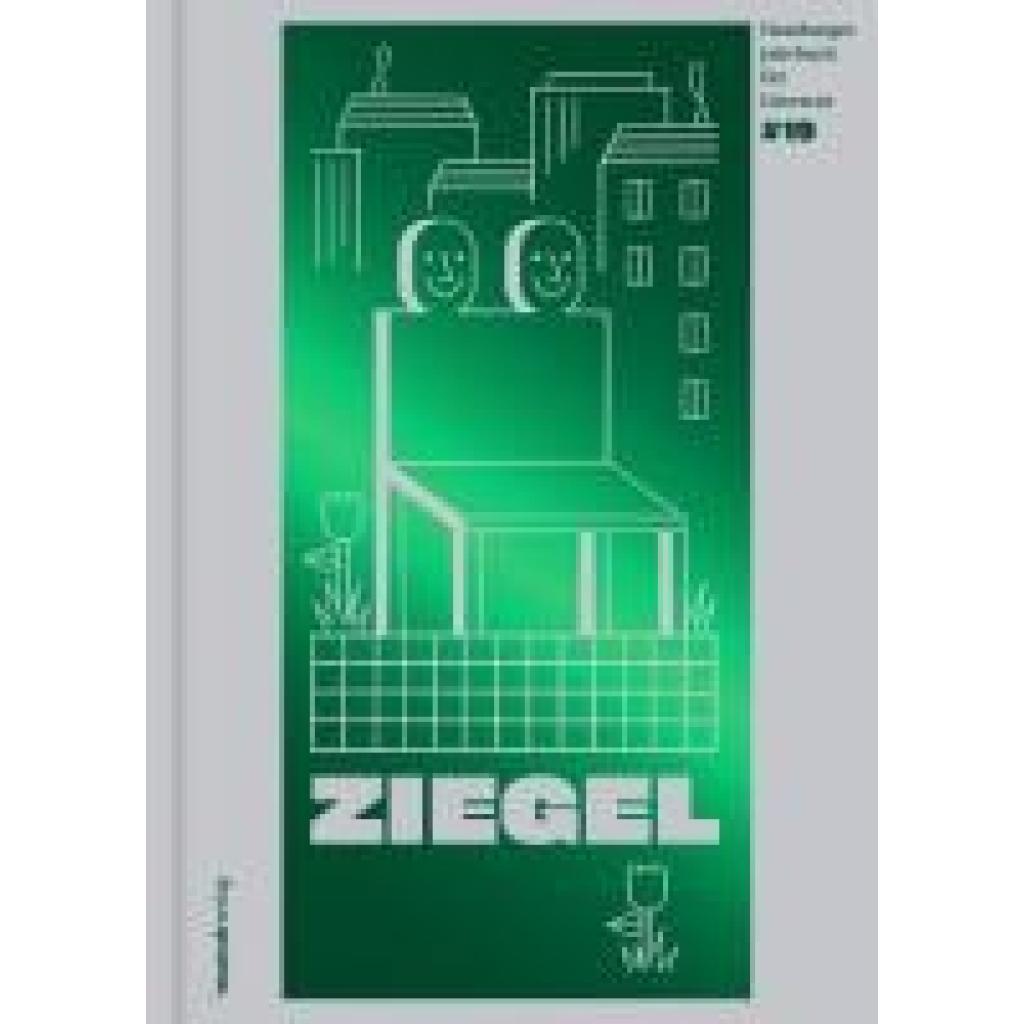
ZIEGEL #19ZIEGEL #19 , Das Konzert beginnt Die erste Schallplatte, das erste Konzert, das erste Instrument, erste Disco- und Konzertbesuche, zertanzte Kleider. Musik ist überall und begleitet uns oft in den wichtigsten Momenten unseres Lebens. In diesem ZIEGEL geht es um genau diese Ereignisse, die zeigen, welch großer Zauber von Musik ausgehen kann. Aber es geht nicht nur um Musik, wir reisen auch zum Grand Canyon und ins Niemandsland, wir suchen einen verlorenen Zwilling und nähern uns ganz nah den Wolken an. Der Ziegel #19 versammelt wieder einmal die besten Texte Hamburger Schriftsteller*innen aus den letzten zwei Jahren. Ergänzt werden sie durch wunderbare Illustrationen von Moritz Wienert, die uns zeigen, wo in der Welt wir Platz nehmen können. Der ZIEGEL, das Hamburger Jahrbuch für Literatur, ist seit Jahren in Umfang und Qualität eine im deutschsprachigen Raum einmalige Anthologie: Ein dickes Buch und eine höchst kurzweilige Lektüre. Mit Illustrationen von Moritz Wienert. , Konverter & Wechselrichter > Elektro- & Hybridautoteile , Erscheinungsjahr: 20250408, Titel der Reihe: ZIEGEL / Hamburger Jahrbuch für Literatur#19#, Redaktion: Abel, Jürgen~Flemming, Antje, Seitenzahl/Blattzahl: 400, Abbildungen: mit Illustrationen von Moritz Wienert, Themenüberschrift: LITERARY COLLECTIONS / European / German, Keyword: Anthologie; Drama; Graphic Novel; Hamburg; Hamburger Schule; Jahrbuch; Kurzgeschichten; Literatur; Literaturpreise; Lyrik; Musik; Prosa; Songs, Fachschema: Anthologie / Belletristik / Roman, Erzählung~Hamburg / Roman, Erzählung, Fachkategorie: Moderne und zeitgenössische Belletristik, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 150, Höhe: 36, Gewicht: 684, Produktform: Gebunden, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist Draft Token FIFA 19?
Ein Draft Token in FIFA 19 ist eine Art Eintrittskarte für den FUT Draft-Modus, einem beliebten Spielmodus in FIFA Ultimate Team. Mit einem Draft Token kann der Spieler kostenlos am FUT Draft teilnehmen, ohne die übliche Eintrittsgebühr zu zahlen. Der FUT Draft ermöglicht es Spielern, ein Team aus einer Auswahl von zufälligen Spielern zu erstellen und gegen andere Teams anzutreten. Draft Tokens können durch Belohnungen, Packs oder spezielle Aktionen im Spiel verdient werden. Sie bieten den Spielern die Möglichkeit, den FUT Draft-Modus zu genießen, ohne Münzen oder FIFA Points ausgeben zu müssen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie viel ist 1u?
1u ist eine Maßeinheit, die in der Chemie verwendet wird, um die relative Masse eines Atoms oder Moleküls auszudrücken. Es steht für "atomare Masseneinheit" und entspricht etwa der Masse eines Protons oder Neutrons. Die genaue Masse von 1u beträgt 1,66053906660 × 10^-27 Kilogramm. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Veracity-1U-19-rackmount:
-
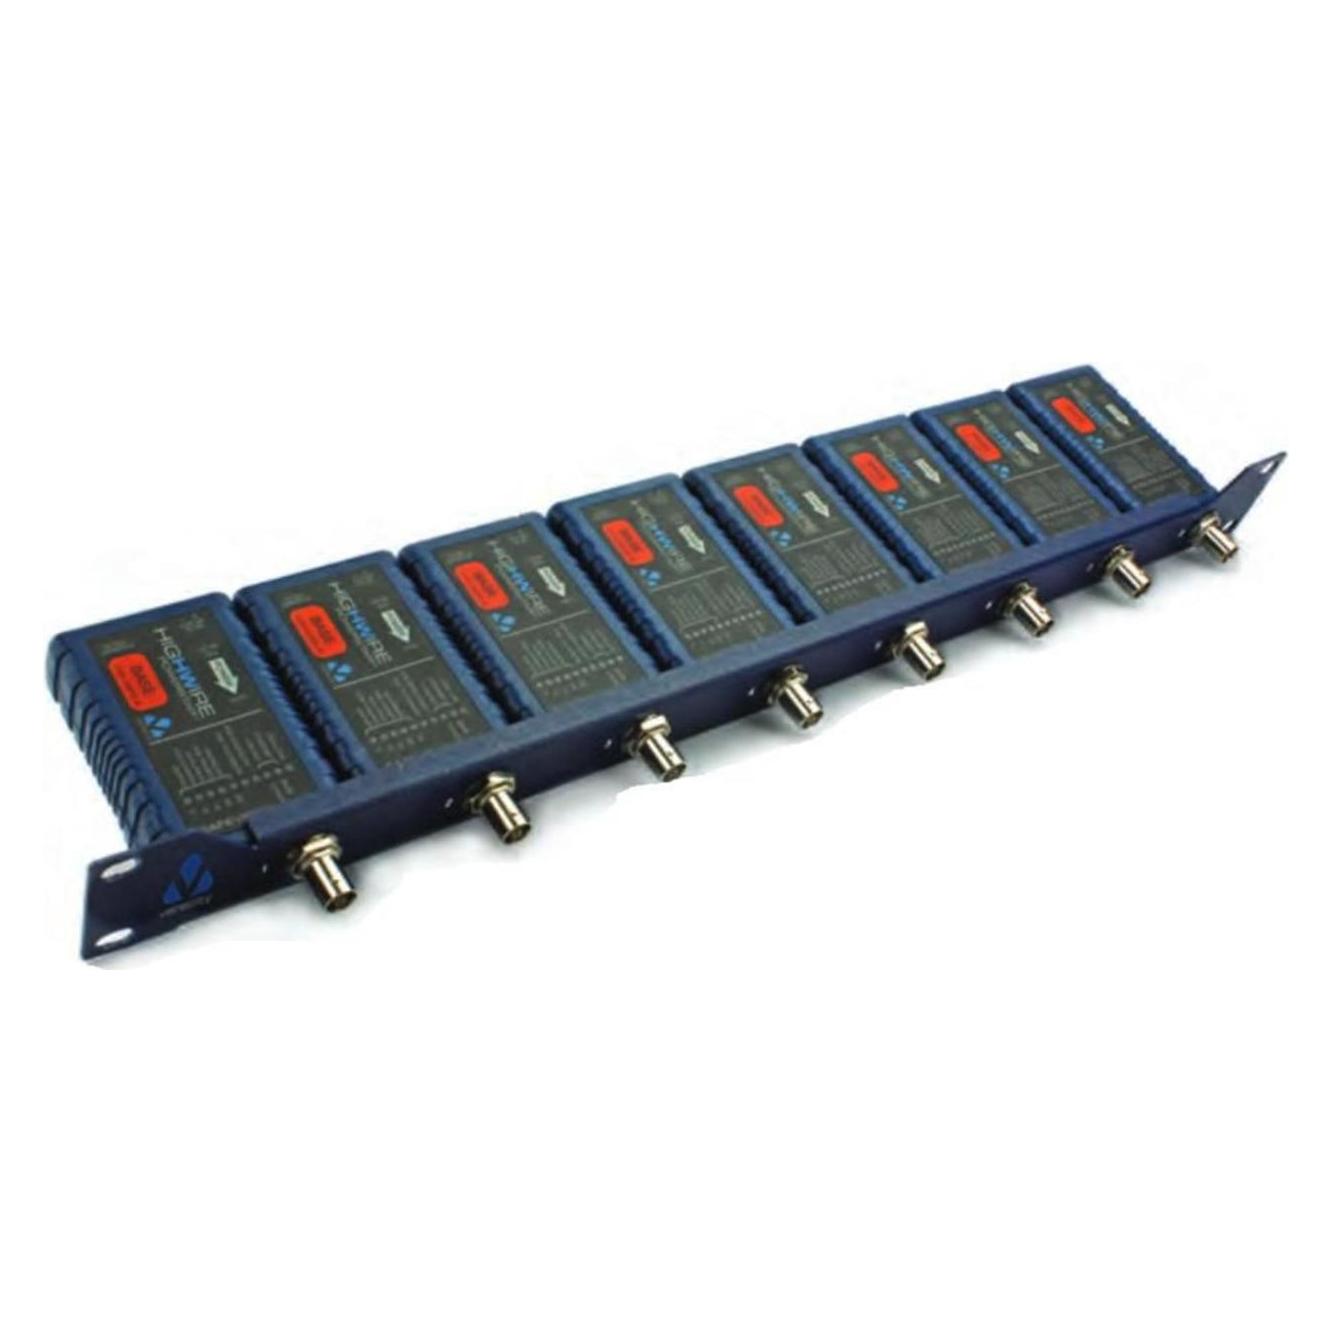
Veracity 1U, 19" rackmount bracket for, Serverschrank Zubehör, BlauDer Veracity VHW-1U ist ein Rack-Montagehalter, der speziell für die Installation von bis zu acht HIGHWIRE-Einheiten in einem 1U-Rack konzipiert wurde. Mit einer Höhe, Länge und Breite von jeweils 19 Zoll ist dieser Halter ideal für die Integration in standardisierte 19-Zoll-Racks. Das Produkt ist in einem ansprechenden Blau gehalten und bietet eine robuste und zuverlässige Lösung für die Montage von Barcode-Scanner Zubehör. Hergestellt in Dänemark, gewährleistet der VHW-1U eine hohe Qualität und Langlebigkeit. Der Halter ist als Standfuss konzipiert und ermöglicht eine einfache und sichere Befestigung der Geräte, wodurch eine ordentliche und effiziente Anordnung im Rack gefördert wird. Diese Funktionalität macht den VHW-1U zu einer praktischen Wahl für Unternehmen, die eine effektive Organisation ihrer technischen Ausrüstung anstreben.40,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ZIEGEL #19ZIEGEL #19 , Das Konzert beginnt Die erste Schallplatte, das erste Konzert, das erste Instrument, erste Disco- und Konzertbesuche, zertanzte Kleider. Musik ist überall und begleitet uns oft in den wichtigsten Momenten unseres Lebens. In diesem ZIEGEL geht es um genau diese Ereignisse, die zeigen, welch großer Zauber von Musik ausgehen kann. Aber es geht nicht nur um Musik, wir reisen auch zum Grand Canyon und ins Niemandsland, wir suchen einen verlorenen Zwilling und nähern uns ganz nah den Wolken an. Der Ziegel #19 versammelt wieder einmal die besten Texte Hamburger Schriftsteller*innen aus den letzten zwei Jahren. Ergänzt werden sie durch wunderbare Illustrationen von Moritz Wienert, die uns zeigen, wo in der Welt wir Platz nehmen können. Der ZIEGEL, das Hamburger Jahrbuch für Literatur, ist seit Jahren in Umfang und Qualität eine im deutschsprachigen Raum einmalige Anthologie: Ein dickes Buch und eine höchst kurzweilige Lektüre. Mit Illustrationen von Moritz Wienert. , Konverter & Wechselrichter > Elektro- & Hybridautoteile , Erscheinungsjahr: 20250408, Titel der Reihe: ZIEGEL / Hamburger Jahrbuch für Literatur#19#, Redaktion: Abel, Jürgen~Flemming, Antje, Seitenzahl/Blattzahl: 400, Abbildungen: mit Illustrationen von Moritz Wienert, Themenüberschrift: LITERARY COLLECTIONS / European / German, Keyword: Anthologie; Drama; Graphic Novel; Hamburg; Hamburger Schule; Jahrbuch; Kurzgeschichten; Literatur; Literaturpreise; Lyrik; Musik; Prosa; Songs, Fachschema: Anthologie / Belletristik / Roman, Erzählung~Hamburg / Roman, Erzählung, Fachkategorie: Moderne und zeitgenössische Belletristik, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 150, Höhe: 36, Gewicht: 684, Produktform: Gebunden, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was ist Draft Token FIFA 19?
Ein Draft Token in FIFA 19 ist eine Art Eintrittskarte für den FUT Draft-Modus, einem beliebten Spielmodus in FIFA Ultimate Team. Mit einem Draft Token kann der Spieler kostenlos am FUT Draft teilnehmen, ohne die übliche Eintrittsgebühr zu zahlen. Der FUT Draft ermöglicht es Spielern, ein Team aus einer Auswahl von zufälligen Spielern zu erstellen und gegen andere Teams anzutreten. Draft Tokens können durch Belohnungen, Packs oder spezielle Aktionen im Spiel verdient werden. Sie bieten den Spielern die Möglichkeit, den FUT Draft-Modus zu genießen, ohne Münzen oder FIFA Points ausgeben zu müssen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Veracity-1U-19-rackmount
-
Showgear 19 Inch Rackmount Light 1U - 2 x weiße Schwanenhals-LEDPerfekte Beleuchtung für dein Rack! 19"" Rackmount Light mit 1U Höhe Enthält 2 flexible Schwanenhals-LEDs in strahlendem Weiß 8 leistungsstarke COB LEDs pro Leuchte Farbtemperatur einstellbar von 6000 bis 6500K Drei Helligkeitsstufen für individuelle Anpassung 12V-Netzteil für einfache Stromversorgung enthalten Perfekt für professionelle Veranstaltungstechnik74,38 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie viel ist 1u?
1u ist eine Maßeinheit, die in der Chemie verwendet wird, um die relative Masse eines Atoms oder Moleküls auszudrücken. Es steht für "atomare Masseneinheit" und entspricht etwa der Masse eines Protons oder Neutrons. Die genaue Masse von 1u beträgt 1,66053906660 × 10^-27 Kilogramm. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.