Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Verborgene-Gedanken---Gesellschaftsspiel
Top-Angebote
Produkte zum Begriff Verborgene-Gedanken---Gesellschaftsspiel:
-
Klare Gedanken Brain Fog Roll-onAnwendungsgebiet von Klare Gedanken Brain Fog Roll-onDer Klare Gedanken Brain Fog Roll-on aus naturreinem Lavendel-, Pfefferminz- & Rosmarinöl verschafft geistige Klarheit und lichtet den gefürchteten Gehirn-Nebel („brain fog“). Lavendel: harmonisiert und gleicht aus. Es beruhigt den Geist.Pfefferminze: erfrischt und belebt bei Müdigkeit und fördert die Konzentration.Rosmarin: aktiviert und fördert die Konzentration und die Aufmerksamkeit.Wirkstoffe / Inhaltsstoffe / ZutatenKlare Gedanken Brain Fog Roll-on enthält:Caprylic/Capric Triglyceride (Coconut Oil), Lavandula Angustifolia (Lavender) Oil, Mentha Piperita (Peppermint) Oil, Rosmarinus Officinalis Leaf Oil, Geraniol*, Limonene*, Linalool**natürliche Bestandteile des ätherischen ÖlsGegenanzeigenBei bekannter Überempfindlichkeit gegenüber einem der oben genannten Inhaltsstoffe sollte das Produkt nicht angewendet werden.DosierungAnwendungsempfehlung von Klare Gedanken Brain Fog Roll-on:Das Öl sollte stets verdünnt angewendet werden. Es ist nicht zur Einnahme geeignet und sollte nicht unverdünnt direkt auf die Haut aufgetragen werden. Für kosmetische Anwendungen wird empfohlen, es mit einem geeigneten Trägeröl zu mischen. Vor der großflächigen Anwendung empfiehlt sich ein Verträglichkeitstest auf einer kleinen Hautstelle. Vor Kindern geschützt aufbewahren. Klare Gedanken Brain Fog Roll-on können in Ihrer Versandapotheke www.juvalis.de erworben werden.8,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Verborgene-Gedanken---Gesellschaftsspiel:
-
Verborgene Gedanken - Gesellschaftsspiel für Erwachsene auf UngarischVerborgene Gedanken ist ein Gesellschaftsspiel für Erwachsene. Ein einfaches, unterhaltsames und würziges Spiel, das maximalen Spaß bietet. Die oft obszönen Themen entfachen die Stimmung und Spannung, und die Tatsache, dass es sich um etwas ganz anderes handelt, macht das Spiel noch aufregender. Das Spiel enthält Rätsel, die interessante Themen versprechen, während die Lösungen ziemlich gewöhnlich sind. Wenn die richtige Antwort enthüllt wird, erröten wir vor Scham, weil wir an etwas – Schlechtes – gedacht haben, obwohl es tatsächlich um etwas völlig Anderes geht, wie zum Beispiel Seife oder Melone.25,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
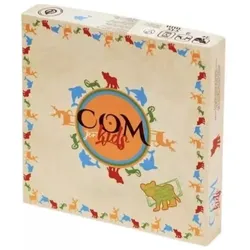
Burg der Gedanken für Kinder - Gesellschaftsspiel mit Anleitungen auf UngarischEine Kinder-Version des Brettspiels Castle of Mind. In COM for Kids helfen die Kinder dem kleinen Löwen, den Felsen hinaufzuklettern, um den richtigen Platz einzunehmen. Auf seiner abenteuerlichen Reise überquert er Wasser, Wald und Feld, wobei ihm seine Freunde, die Delfine, Rehe und Eidechsen in Scheibenform, helfen. Dieses niedliche und farbenfrohe Brettspiel kann von den Kleinen ab 3 Jahren gespielt werden. Es fördert logisches Denken, Aufmerksamkeit und viele andere Fähigkeiten. Spieldauer: 5-15 Minuten.17,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Verborgene-Gedanken---Gesellschaftsspiel
-
Klare Gedanken Brain Fog Roll-onAnwendungsgebiet von Klare Gedanken Brain Fog Roll-onDer Klare Gedanken Brain Fog Roll-on aus naturreinem Lavendel-, Pfefferminz- & Rosmarinöl verschafft geistige Klarheit und lichtet den gefürchteten Gehirn-Nebel („brain fog“). Lavendel: harmonisiert und gleicht aus. Es beruhigt den Geist.Pfefferminze: erfrischt und belebt bei Müdigkeit und fördert die Konzentration.Rosmarin: aktiviert und fördert die Konzentration und die Aufmerksamkeit.Wirkstoffe / Inhaltsstoffe / ZutatenKlare Gedanken Brain Fog Roll-on enthält:Caprylic/Capric Triglyceride (Coconut Oil), Lavandula Angustifolia (Lavender) Oil, Mentha Piperita (Peppermint) Oil, Rosmarinus Officinalis Leaf Oil, Geraniol*, Limonene*, Linalool**natürliche Bestandteile des ätherischen ÖlsGegenanzeigenBei bekannter Überempfindlichkeit gegenüber einem der oben genannten Inhaltsstoffe sollte das Produkt nicht angewendet werden.DosierungAnwendungsempfehlung von Klare Gedanken Brain Fog Roll-on:Das Öl sollte stets verdünnt angewendet werden. Es ist nicht zur Einnahme geeignet und sollte nicht unverdünnt direkt auf die Haut aufgetragen werden. Für kosmetische Anwendungen wird empfohlen, es mit einem geeigneten Trägeröl zu mischen. Vor der großflächigen Anwendung empfiehlt sich ein Verträglichkeitstest auf einer kleinen Hautstelle. Vor Kindern geschützt aufbewahren. Klare Gedanken Brain Fog Roll-on können in Ihrer Versandapotheke www.juvalis.de erworben werden.8,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
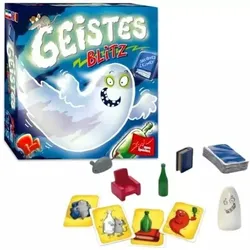
Geisterparty GesellschaftsspielBist du bereit für ein spannendes, geisterhaftes Abenteuer? Das Brettspiel Geisterparty bietet Kindern ein fröhliches und rasantes Spielerlebnis, bei dem Schnelligkeit, Beobachtungsgabe und ein gutes Gedächtnis eine wichtige Rolle spielen. Das Gesellschaftsspiel mit seinem besonderen Geisterthema sorgt garantiert für Unterhaltung bei Familienspielen und Treffen mit Freunden. Produkteigenschaften Marke: Simba Produktkategorie: Gesellschaftsspiel Empfohlenes Alter: ab 5 Jahren Anzahl der Spieler: für mehrere Spieler Spieldauer: kurze, rasante Spielrunden Hauptmerkmal: Gesellschaftsspiel, das auf Beobachtung, Schnelligkeit und Geschicklichkeit basiert Geförderte Fähigkeiten: Konzentration, Gedächtnis, Reaktionszeit, Regelbewusstsein, strategisches Denken Teile / Zubehör: Spielelemente und Zubehör im Set enthalten Material: Spielteile aus Karton und Kunststoff Weitere wichtige Eigenschaften: gemeinsames Familien-Spielerlebnis, geisterhaftes Thema, leicht zu erlernende Regeln Ausführliche Produktbeschreibung Das Brettspiel Geisterparty ist ein spannendes Spiel mit fröhlicher Atmosphäre, in dem die Mitspieler in eine ganz besondere, geisterhafte Welt eintauchen. Ziel des Spiels ist es, dass die Spieler mit Hilfe ihrer Aufmerksamkeit und Schnelligkeit die verschiedenen Aufgaben meistern und dabei ihre Beobachtungsgabe auf die Probe stellen. Dank der leicht verständlichen Spielregeln wird dieses Gesellschaftsspiel schnell zum Favoriten bei euren Familien-Spieleabenden. Kinder lernen beim Spielen, Regeln zu befolgen, geduldig zu sein und entdecken die Freude an Zusammenarbeit oder fairer, gesunder Konkurrenz. Die verschiedenen Spielelemente fördern Konzentration und Gedächtnis, während das Treffen schneller Entscheidungen die Entwicklung der Reaktionsfähigkeit unterstützt. Das Spiel stellt eine spannende Herausforderung für Jüngere dar und bietet gleichzeitig auch Erwachsenen eine unterhaltsame Auszeit. Das Brettspiel Geisterparty ist eine tolle Wahl für verregnete Nachmittage, Familientreffen oder Spieleabende mit Freunden, wenn ihr Lust auf ein leichtes, lustiges gemeinsames Spiel11,59 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.